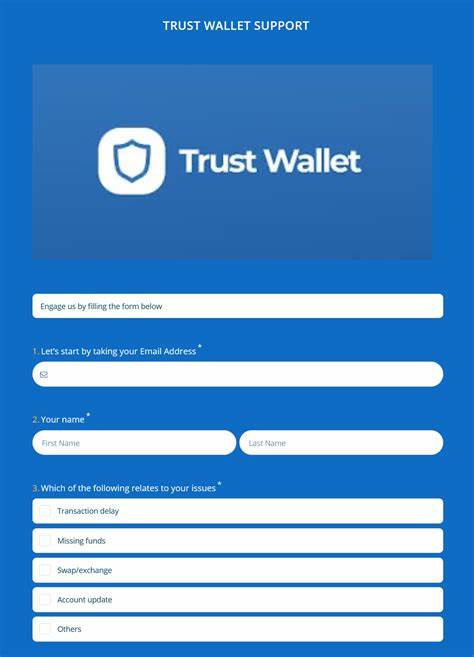
In der rasch wachsenden Welt der Kryptowährungen spielen digitale Wallets eine zentrale Rolle. Trust Wallet und MetaMask gehören zu den beliebtesten mobilen Anwendungen, mit denen Nutzer ihre Kryptowährungen und NFTs sicher verwalten, kaufen und versenden können. Doch gerade ihre Popularität macht sie zu einem attraktiven Ziel für Cyberkriminelle, die es auf die wertvollen digitalen Vermögenswerte ihrer Nutzer abgesehen haben. Eine neu aufgetauchte Support-Phishing-Masche auf Twitter zeigt, wie geschickt und aggressiv Betrüger vorgehen, um an die sensiblen privaten Schlüssel der Wallets zu gelangen. Trust Wallet und MetaMask bieten ihren Anwendern die Möglichkeit, über eine 12-Wörter-Wiederherstellungsphrase Zugriff auf ihre Wallets zu erhalten oder sie auf einem neuen Gerät wiederherzustellen. Diese Phrase ist der Schlüssel zum gesamten Wallet und somit zu allen darin enthaltenen Kryptowährungen.
Wer die Phrase besitzt, kann sich vollen Zugriff auf das Wallet verschaffen – ein Umstand, der von Betrügern immer wieder skrupellos ausgenutzt wird. Die jüngsten Angriffe verlaufen meist über das soziale Netzwerk Twitter. Betrüger scannen Tweets von echten Nutzern, die Probleme mit ihren Wallets oder dem Zugang zu ihren digitalen Geldern melden. In diesen Threads melden sich die Täter oder vermeintliche Helfer mit verlockenden Hilfsangeboten und verweisen auf externe Links, häufig in Online-Formularen bei Google Docs oder forms. app. Mithilfe dieser vermeintlichen Support-Formulare sollen die betroffenen Nutzer detaillierte Angaben zu ihrem Problem machen. Das entscheidende Ziel der Angreifer ist es, die Opfer dazu zu bringen, ihre private Wiederherstellungsphrase in das Formular einzutragen. Die scheinbar offiziellen Support-Formulare sind perfekt nachgebildet und wirken äußerst vertrauenswürdig.
Sobald die 12-Wörter-Phrase von den Opfern eingetippt wurde, können die Angreifer die Wallet importieren, das Guthaben auf ein eigenes Konto übertragen und sind anschließend für einen Rückgriff durch die eigentlichen Besitzer praktisch unerreichbar. Diese Methode des Social Engineerings und Phishings ist besonders perfide, weil sie auf Vertrauen und Hilfsbereitschaft setzt. Nutzer, die mit ihrem Wallet tatsächlich Schwierigkeiten haben, suchen verzweifelt nach Lösungen und sind anfällig für persönliche Ansprache und vermeintliche Erfolgsmeldungen anderer Benutzer. Die Betrüger nutzen diese Situation gezielt aus und agieren in hoher Frequenz mit wechselnden Profilen, um so viele Opfer wie möglich zu täuschen. Die Gefahren solcher Betrugsmaschen sind enorm. Bereits vorgekommen sind finanzielle Verluste in sechsstelliger Dollarhöhe, was verdeutlicht, wie lukrativ dieser illegale Handel mit digitalen Vermögenswerten für Kriminelle ist.
Für den Geschädigten bedeutet ein Verlust seiner Wallet oft auch den endgültigen Verlust seines Kapitals, da Transaktionen in der Blockchain endgültig und nicht rückgängig zu machen sind. Es existieren zudem keine offiziellen Kanäle von Trust Wallet oder MetaMask, die per Google Docs oder anderen Drittanbieter-Formularen Support leisten. Seriöse Supportanfragen werden stets über die offiziellen Webseiten oder innerhalb der Apps selbst abgewickelt. Nutzer sollten diese Tatsache immer im Blick behalten und skeptisch bleiben, wenn sie unverlangt auf externe Links verwiesen werden. Eine wichtige Schutzmaßnahme ist das konsequente Nicht-Teilen der Wiederherstellungsphrase mit Dritten oder auf fragwürdigen Webseiten. Die Phrase darf nur beim Einrichten einer Wallet oder beim Wiederherstellen auf einem neuen Gerät eingegeben werden – und ausschließlich auf der offiziellen App oder Software. Ein nochmaliges Abfragen der Phrase im Supportfall ist ein klares Alarmzeichen für Betrug.
Neben dem Bewusstsein für solche Scams sollten Krypto-Nutzer auch ihre Accounts auf Twitter und anderen Plattformen gut absichern. Dazu zählt die Aktivierung von Zwei-Faktor-Authentifizierung und eine allgemeine Vorsicht gegenüber unbekannten Profilen, die plötzlich Support anbieten oder Hilfe versprechen. Es empfiehlt sich, im Zweifelsfall direkt die offiziellen Support-Kanäle aufzusuchen und nicht auf Links von Dritten zu klicken. Die Digitalisierung und das hohe Interesse an Kryptowährungen eröffnen zahlreiche Möglichkeiten, bergen aber auch erhebliche Risiken. Die diversen Angriffe und Betrugsmethoden entwickeln sich ständig weiter und passen sich den Nutzungsgewohnheiten an. Daher sind fortlaufende Informationsbeschaffung und erhöhte Wachsamkeit essenziell, um das eigene digitale Vermögen zu schützen.
Verantwortungsvolles Verhalten im Umgang mit Wallets und das kontinuierliche Hinterfragen von vermeintlichen Hilfsangeboten sind die besten Waffen gegen die immer raffinierteren Phishing-Attacken. Nutzen Sie offizielle Quellen für Support, speichern Sie Sicherungsphrasen nur offline an einem sicheren Ort und fallen Sie nicht auf die emotional getriebenen Lockangebote auf Social Media herein. Neben individuellen Schutzmaßnahmen haben auch Entwickler und Plattformbetreiber eine wichtige Rolle. Die Verbesserung von Benutzeraufklärung, die Einführung zusätzlicher Sicherheitsmechanismen und eine effektive Meldestelle für Fraud-Vorfälle können dazu beitragen, die Landschaft sicherer zu machen. Parallel kann die Community gegenseitig wachsam sein, indem verdächtige Aktivitäten gemeldet und anderen Nutzern bekannt gemacht werden. Abschließend bleibt zu betonen, dass Kryptowährungen trotz aller technischen Fortschritte nach wie vor einem hohen Risiko durch Betrug und Diebstahl ausgesetzt sind.
Nutzer müssen sich bewusst sein, dass eine eigene Sorgfaltspflicht besteht und die Sicherheit der Wallet und sämtlicher Zugangsdaten oberste Priorität haben sollte. Nur mit einem umfassenden Verständnis und der richtigen Vorsicht lässt sich der Traum von der dezentralen und souveränen Finanzwelt ohne Verluste genießen.