Bergbau und Staking DeFi

Penetrationstests jenseits der Compliance: Warum kontinuierliche Sicherheitsprüfung unverzichtbar ist

Eine umfassende Betrachtung, warum Penetrationstests nicht nur der Erfüllung von Compliance-Anforderungen dienen dürfen und wie kontinuierliche Sicherheitsprüfungen Unternehmen effektiver vor Cyberangriffen schützen.

Penetrationstests jenseits der Compliance: Warum kontinuierliche Sicherheitsprüfung unverzichtbar ist

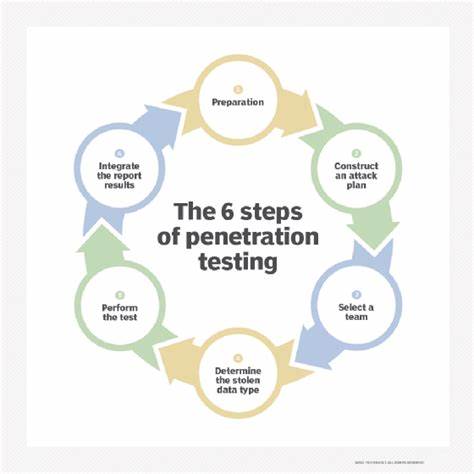
Penetrationstests sind seit langem ein wesentlicher Bestandteil der IT-Sicherheitsstrategie vieler Unternehmen. Häufig werden diese Tests jedoch primär durchgeführt, um regulatorische Vorgaben wie PCI DSS, HIPAA, SOC 2 oder ISO 27001 zu erfüllen. Doch die alleinige Orientierung an Compliance-Anforderungen birgt Risiken und ist längst nicht mehr ausreichend, um die Sicherheit sensibler Daten langfristig zu gewährleisten. Cyberbedrohungen entwickeln sich rasant weiter, während viele Compliance-Standards nur punktuelle Prüfungen in bestimmten Zeitabständen vorsehen. Dies führt zu einer gefährlichen Lücke zwischen der Erfüllung der Mindestanforderungen und einem echten Schutz vor neuen und dynamischen Bedrohungen. Immer wieder zeigen Beispiele aus der Praxis, dass Unternehmen trotz positiver Testergebnisse Opfer von Angriffen werden, oft bedingt durch neu eingeführte Schwachstellen, die außerhalb der letzten Penetrationstests liegen.

So meldete der Data Breach Investigation Report von Verizon 2025 einen Anstieg der Ausnutzung von Schwachstellen um 34 Prozent im Vergleich zum Vorjahr – ein klares Indiz dafür, wie wichtig ein proaktiver, kontinuierlicher Ansatz bei der Sicherheitsprüfung ist. Compliance-getriebene Penetrationstests fokussieren sich hauptsächlich auf das Erfüllen spezifischer Anforderungen. Dieses Vorgehen fördert oft eine oberflächliche Betrachtung der IT-Sicherheitslage. Es werden vor allem solche Schwachstellen untersucht, die in den entsprechenden Regelwerken erfasst sind. Alles, was außerhalb dieses Rahmens liegt, läuft Gefahr, unerkannt zu bleiben. Angreifer nutzten genau diese Lücken, um sich Zugang zu Netzwerken, Anwendungen und sensiblen Daten zu verschaffen. Darüber hinaus sind Compliance-Standards oft statisch und passen sich nur langsam an neue Bedrohungslandschaften an.

Cyberkriminelle entwickeln jedoch schnell neue Exploits und Angriffsmethoden, sodass viele Tests nach Standardvorgaben veraltet sind, wenn sie umgesetzt werden – eine zeitliche Verzögerung, die sich Unternehmen nicht leisten können. Ein weiteres Problem ist die falsche Sicherheit, die viele Unternehmen durch erfolgreiche Compliance-Audits verspüren. Das Erreichen eines Zertifikats wird oft mit tatsächlicher Sicherheit verwechselt, was die Bereitschaft zur weiteren Absicherung verringern kann. Die Realität zeigt jedoch, dass Compliance lediglich Mindestanforderungen definiert und keine Garantie für Schutz gegen gezielte und fortschrittliche Angriffe bietet. Deshalb gewinnt ein Wandel hin zu kontinuierlichen Penetrationstests immer mehr an Bedeutung. Ein solcher Ansatz ermöglicht es Unternehmen, neue Schwachstellen zeitnah zu identifizieren, noch bevor diese von Angreifern ausgenutzt werden können.

Die Kombination menschlicher Expertise mit automatisierten Tools sorgt für eine tiefgreifende Analyse der Sicherheitslage. So können nicht nur technische Schwachstellen, sondern auch komplexe Fehler in Geschäftslogik, Authentifizierungssystemen oder Datenflüssen aufgedeckt werden. Darüber hinaus unterstützen Modelle wie Penetration Testing as a Service (PTaaS) dabei, kontinuierliche Tests durchzuführen, ohne dass Unternehmen große personelle Ressourcen aufbauen müssen. Diese Services bieten flexibel und vorhersehbar einen konstanten Sicherheitscheck, wodurch das Risiko von Überraschungen durch neue Bedrohungen deutlich reduziert wird. Ein effektiver pen testing-Ansatz sollte regelmäßig stattfinden, besonders nach wichtigen Systemänderungen oder vor größeren Releases. Je nach Geschäftsmodell, Kritikalität der IT-Komponenten und Angriffsfläche variiert der optimale Prüfungsrhythmus.

Für Online-Shop-Plattformen, die sensible Kundendaten verwalten und stetig aktualisiert werden, empfiehlt sich eine kontinuierliche Prüfung. Weniger exponierte Systeme wie temporäre Marketing-Websites benötigen womöglich nur eine gelegentliche Kontrolle. Die Einbindung weiterer Sicherheitsmaßnahmen kann die Effektivität zusätzlich steigern. Beispielsweise hilft External Attack Surface Management (EASM) dabei, den digitalen Fußabdruck vollständig zu überblicken und die pen testing-Maßnahmen gezielt auf risikoreiche Assets auszurichten. Das Anpassen der Penetrationstests an die individuelle Bedrohungslage des Unternehmens bringt zusätzliche Vorteile. Jede Branche und jedes Unternehmen hat ein eigenes Risiko- und Bedrohungsprofil, abhängig von Technologie, Datenarten und Geschäftsprozessen. Maßgeschneiderte Tests konzentrieren sich auf die kritischsten Bereiche und realistischsten Angriffsvektoren, anstatt auf generische Prüflisten.

Diese gezielte Vorgehensweise spart Ressourcen und liefert einen besseren Schutz gegen reale Angriffe. Trotz der offensichtlichen Vorteile sind Herausforderungen bei der Umsetzung kontinuierlicher Penetrationstests keine Seltenheit. Budgetrestriktionen und Fachkräftemangel stehen häufig im Weg. Hier bieten moderne Lösungskonzepte wie PTaaS und integrierte Service-Angebote eine praktikable Alternative. Sie ermöglichen den Zugriff auf zertifizierte Sicherheitsexperten und automatisierte Tools auf Abruf, was die Kosten planbar macht und die Abhängigkeit von internem Know-how reduziert. Neben der technischen und finanziellen Seite ist auch eine kulturelle Transformation im Unternehmen notwendig. Nur wenn die Unternehmensleitung kontinuierliche Sicherheit als strategische Priorität anerkennt und fördert, kann aus der punktuellen Pflichtübung eine unternehmensweit verankerte Sicherheitsmentalität werden.

Penetrationstests sollten nicht als lästige Hürde verstanden werden, sondern als ein zentraler Baustein, um Risiken aktiv zu managen und Angriffe zu verhindern. Innovative Lösungen wie die Kombination von EASM mit PTaaS innerhalb einer Plattform bieten leistungsstarke Möglichkeiten, sämtliche internetseitigen Anwendungen zu identifizieren, zu klassifizieren und risikobasiert zu testen. So wird die gesamte Angriffsfläche sichtbar, Risiken können priorisiert und Geschäftskritikalität beachtet werden. Dies führt zu einem ganzheitlichen und agilen Sicherheitssystem, das nicht nur Compliance-Anforderungen erfüllt, sondern aktive Verteidigung gegen komplexe Cyberbedrohungen ermöglicht. Unternehmen, die über die rein compliance-orientierte Perspektive hinausgehen, investieren also nicht nur in einen besseren Schutz, sondern auch in nachhaltige Wettbewerbsfähigkeit.

Ein resilientes Sicherheitskonzept fördert das Vertrauen von Kunden, Partnern und Aufsichtsbehörden und verhindert kostspielige Datenverluste und Betriebsunterbrechungen. In einer Welt, in der Cyberangriffe immer ausgefeilter werden, ist es nicht mehr ausreichend, einmal im Jahr zu prüfen und auf Glück zu hoffen. Kontinuierliche, bedrohungsorientierte Penetrationstests sollten zum neuen Standard werden, um Sicherheitslücken frühzeitig zu schließen und Unternehmen vor Schaden zu bewahren.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Microsoft beseitigt fünf kritische Zero-Day-Sicherheitslücken: Ein detaillierter Überblick
Samstag, 14. November 2026. Microsoft beseitigt fünf kritische Zero-Day-Sicherheitslücken: Ein detaillierter Überblick

Im Mai 2025 hat Microsoft im Rahmen seines regelmäßigen Patch Tuesday eine umfassende Sicherheitsaktualisierung veröffentlicht, die insgesamt 78 Sicherheitslücken in verschiedenen Microsoft-Produkten schließt. Besonders im Fokus standen dabei fünf Zero-Day-Schwachstellen, die bereits aktiv von Cyberkriminellen genutzt wurden.

Steuer auf Rücküberweisungen von Migranten: Chancen und Herausforderungen für Wirtschaft und Gesellschaft
Samstag, 14. November 2026. Steuer auf Rücküberweisungen von Migranten: Chancen und Herausforderungen für Wirtschaft und Gesellschaft

Rücküberweisungen von Migranten stellen seit Jahrzehnten eine bedeutende wirtschaftliche Verbindung zwischen Gastländern und Herkunftsländern dar. Millionen von Menschen, die aufgrund von Arbeit, Ausbildung oder familiären Gründen ins Ausland gehen, schicken regelmäßig einen Teil ihres Einkommens in die Heimat.

Massiver Hackerangriff bei Coinbase: Wie Bestechung von Mitarbeitern zu einem Datenleck führte und warum ein Lösegeld von 20 Millionen Dollar gefordert wird
Samstag, 14. November 2026. Massiver Hackerangriff bei Coinbase: Wie Bestechung von Mitarbeitern zu einem Datenleck führte und warum ein Lösegeld von 20 Millionen Dollar gefordert wird

Die Cyberwelt nimmt immer größere Dimensionen an, vor allem im Bereich der Kryptowährungen. Die jüngste Nachricht, dass Coinbase, eine der führenden kryptobezogenen Handelsplattformen weltweit, Opfer eines massiven Hackerangriffs wurde, hat die Aufmerksamkeit von Nutzern, Investoren und Sicherheitsfachleuten gleichermaßen auf sich gezogen.

Nuklearreaktoren für Einsteiger: Ein umfassender Leitfaden zur Kernenergie
Samstag, 14. November 2026. Nuklearreaktoren für Einsteiger: Ein umfassender Leitfaden zur Kernenergie

Nuklearreaktoren gehören zu den technischen Meisterwerken der modernen Energieversorgung und sind gleichzeitig oft Gegenstand von Missverständnissen und Unsicherheiten in der Öffentlichkeit. Für viele Menschen bleibt die Welt der Kernenergie komplex und undurchsichtig.

Data Science Weekly Ausgabe 599: Ein Tiefgehender Einblick in Trends und Innovationen der Datenwissenschaft 2025
Samstag, 14. November 2026. Data Science Weekly Ausgabe 599: Ein Tiefgehender Einblick in Trends und Innovationen der Datenwissenschaft 2025

Im Mai 2025 veröffentlicht die Data Science Community mit der Ausgabe 599 des Data Science Weekly Newsletters erneut eine wertvolle Ressource für Fachleute und Interessierte aus den Bereichen Data Science, Künstliche Intelligenz (KI), maschinelles Lernen (ML) und Data Engineering. Die Ausgabe bietet spannende Einblicke in aktuelle Trends, praxisnahe Einblicke und tiefgehende Diskussionen über technische Herausforderungen und innovative Lösungen.

NIKE, Inc. (NKE): Ein Leuchtturm für defensive Investoren nach Benjamin Graham
Samstag, 14. November 2026. NIKE, Inc. (NKE): Ein Leuchtturm für defensive Investoren nach Benjamin Graham

Im aktuellen Marktumfeld, das von Unsicherheiten und Schwankungen geprägt ist, suchen Investoren vermehrt nach stabilen und wertorientierten Anlagemöglichkeiten. Besonders defensive Investoren orientieren sich dabei an zeitlosen Investmentprinzipien, die von Benjamin Graham, dem Vater des Value Investing, geprägt wurden.

Sei Foundation erwägt Übernahme von 23andMe: Genetische Daten sicher auf der Blockchain verwahren
Samstag, 14. November 2026. Sei Foundation erwägt Übernahme von 23andMe: Genetische Daten sicher auf der Blockchain verwahren

Die jüngsten Entwicklungen im Bereich der Biotechnologie und Blockchain-Technologie sorgen für große Aufmerksamkeit. Die Sei Foundation, das Unternehmen hinter der bekannten Layer-1 Blockchain Sei, hat Pläne angekündigt, das genetische Testunternehmen 23andMe zu übernehmen.

Weitere Artikel zum Thema
Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten
Samstag, 14. November 2026. Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten

Die Finanzmärkte weltweit beobachten mit großer Spannung die weitere Ausrichtung der Geldpolitik der US-Notenbank Federal Reserve (Fed). In den letzten Wochen ist deutlich geworden, dass Trader vermehrt ihre Wetten auf eine einzelne Zinssenkung im Jahr 2025 konzentrieren.

Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?
Freitag, 13. November 2026. Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?

Die Zukunft von Worldcoin: Preisprognose 2024-2030 – Eine lohnende Investition. In den letzten Jahren hat sich der Kryptowährungsmarkt rasant entwickelt und zahlreiche Projekte hervorgebracht, die das Potenzial haben, die Finanzwelt zu revolutionieren.

Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?
Samstag, 14. November 2026. Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?

In der dynamischen Landschaft der Kryptowährungen sorgt die Ankündigung von Tether, innerhalb eines Monats 19 Milliarden USDT (Tether-Dollar) geprägt zu haben, für erhebliches Aufsehen und Besorgnis. Tether ist eine der größten Stablecoins weltweit und dient als digitale Alternative zum US-Dollar, die von vielen Tradern und Investoren als stabiles Wertaufbewahrungsmittel genutzt wird.

Europa bereitet sich 2026 auf umfassende Regulierungen von DeFi vor – MiCA lässt Branche im Unklaren
Samstag, 14. November 2026. Europa bereitet sich 2026 auf umfassende Regulierungen von DeFi vor – MiCA lässt Branche im Unklaren

In der dynamischen Welt der Kryptowährungen nimmt die Regulierung eine immer bedeutendere Rolle ein, insbesondere wenn es um dezentrale Finanzsysteme (DeFi) geht. Europa plant, ab 2026 konkrete Regulierungen für DeFi einzuführen, nachdem der bisher wegweisende Rechtsrahmen MiCA (Markets in Crypto-Assets Regulation) ab Ende 2024 in Kraft getreten ist.