NFT Digital Art Betrug und Sicherheit Start-ups und Risikokapital

Chinesische Hacker nutzen Ivanti EPMM-Sicherheitslücken für globale Angriffe auf Unternehmensnetzwerke

Ein zunehmend besorgniserregender Angriff von chinesischen Hackergruppen auf Ivanti Endpoint Manager Mobile (EPMM) zeigt, wie Sicherheitslücken weltweit Unternehmen aus verschiedenen Branchen bedrohen. Erfahren Sie mehr über die betroffenen Schwachstellen, die ausgeklügelten Angriffsmethoden und wie Unternehmen sich schützen können.

Chinesische Hacker nutzen Ivanti EPMM-Sicherheitslücken für globale Angriffe auf Unternehmensnetzwerke

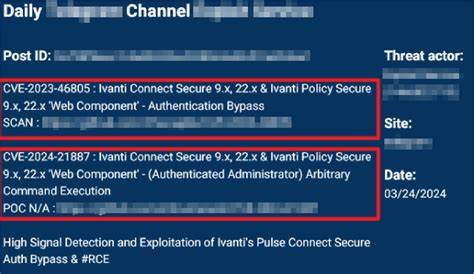
Die jüngsten Cyberangriffe auf die Ivanti Endpoint Manager Mobile (EPMM) Software durch eine chinesische Hackergruppe haben global für Aufsehen gesorgt. Die Angriffe konzentrieren sich auf zwei kürzlich gepatchte Sicherheitslücken, die es den Angreifern ermöglichen, ohne jegliche Authentifizierung beliebigen Code auf betroffenen Systemen auszuführen. Diese kritische Lage hat Unternehmen in Europa, Nordamerika und der Asien-Pazifik-Region in Alarmbereitschaft versetzt, da die betroffenen Branchen von der Gesundheitsversorgung über Telekommunikation und Luftfahrt bis hin zu Finanzwesen und Verteidigung reichen. Ivanti hat die Schwachstellen unter den Bezeichnungen CVE-2025-4427 und CVE-2025-4428 identifiziert und vor kurzem entsprechend behoben. Die deutlich gewordene Bedrohung verdeutlicht jedoch, wie wichtig ein zeitnahes Patch-Management und ein tiefes Verständnis der Cyberbedrohungslandschaft sind.

Die Angriffe werden der chinesisch-nexus Gruppen UNC5221 zugeschrieben, einer Cyber-Spionage Einheit, die bereits seit 2023 für gezielte Attacken auf Edge-Netzwerkgeräte bekannt ist. Das Vorgehen dieser Gruppe zeigt eine beeindruckende Expertise in der Ausnutzung von Ivanti EPMM-Systemen. Sie verstehen die interne Architektur der Software so tiefgehnd, dass sie legitime Systemkomponenten zu Zwecken der verdeckten Datenexfiltration umfunktionieren können. Ein erfolgreicher Angriff hat somit das Potenzial, aus der Ferne Zugriff auf zehntausende verwalteter mobiler Geräte innerhalb eines Unternehmens zu ermöglichen und diese kompromittieren oder manipulieren zu können. Der Einstiegspunkt der Angreifer liegt dabei am sogenannten "/mifs/rs/api/v2/" Endpoint. Über diesen Weg wird eine interaktive Reverse-Shell etabliert, die die Ausführung beliebiger Befehle auf den EPMM-Servern ermöglicht.

Anschließend wird eine Schadsoftware namens KrustyLoader eingesetzt, ein auf Rust basierender Loader, der für die Installation weiterer schadhafter Komponenten wie Sliver dient. Besonders bemerkenswert ist die Nutzung harter MySQL-Datenbank-Zugangsdaten, die im Dateisystem des Servers hinterlegt sind. Über diese Zugangsdaten verschaffen sich die Angreifer unautorisierten Zugriff auf die mifs-Datenbank, aus der sie sensible Daten exfiltrieren können. Diese Daten umfassen unter anderem Informationen zu verwalteten mobilen Geräten, LDAP-Benutzern sowie Tokens für Office 365, welche weite Einblicke und Kontrolle über das Unternehmensnetzwerk erlauben. Die Angreifer verschleiern ihre Aktivitäten durch den Einsatz komplexer, obfuskierter Shell-Befehle, mit denen sie Host-Reconnaissance betreiben, bevor sie KrustyLoader herunterladen. Dieser wird von einem AWS S3 Bucket geladen, was den Zugriff auf Schadsoftware erleichtert und die Nachverfolgung erschwert.

Zudem verwendet die Hackergruppe das Open-Source-Tool Fast Reverse Proxy (FRP), das in der chinesischen Cybercrime-Szene stark verbreitet ist. FRP dient der Netzwerkaufklärung und der seitlichen Bewegung innerhalb der kompromittierten Netzwerke, was den Angreifern erlaubt, ihre Reichweite und Kontrolle kontinuierlich auszubauen. Eine weitere Verbindung führt zu einem Linux-Backdoor namens Auto-Color, der von Sicherheitsexperten bereits als Teil von Angriffswellen gegen Universitäten und Regierungsorganisationen in Nordamerika und Asien dokumentiert wurde. Observiert wurde eine IP-Adresse, die mit der Auto-Color Infrastruktur in Verbindung steht und unmittelbar nach der Kompromittierung der Ivanti EPMM-Server aktive Verbindungstests durchführt. Dieses Verhalten entspricht dem typischen Muster von Staging und Beaconing, das auf eine koordinierte Steuerung der Angriffe durch die chinesische Hackergruppe hinweist.

Die gesamte Kampagne wird durch intensives Scanning und Aufklärung an den Ivanti-Produkten eingeleitet. Laut dem Sicherheitsexpertenf irma GreyNoise gehen diese Vorgänge meist Minuten oder Stunden vor der öffentlichen Bekanntgabe von Zero-Day-Schwachstellen voraus. Dies zeigt, wie Angreifer kritische Netzwerkinfrastrukturen systematisch ausspähen, um dann gezielt Schwachstellen auszunutzen, sobald diese bekannt oder verfügbar sind. Die Ivanti EPMM-Sicherheitslücken und deren Ausnutzung mahnen Unternehmen eindringlich, ihre Sicherheitsarchitekturen zu überprüfen und den Schutz von Verwaltungsplattformen für mobile Endgeräte zu priorisieren. Die Integration von regelmäßigen Updates sowie die Umsetzung von mehrstufigen Zugangskontrollen kann die Angriffsfläche deutlich verringern. Gleichzeitig ist es entscheidend, Mitarbeiter für die Gefahren von Cyberangriffen zu sensibilisieren und auf Anomalien in Netzwerkverhalten und Systemlogs umgehend zu reagieren.

Auf technologischer Ebene sollten Unternehmen den Einsatz von Erkennungssystemen für Cyber-Bedrohungen intensivieren und insbesondere auf Verhaltensanalysen setzen, um frühe Hinweise auf unautorisierte Zugriffe herauszufiltern. Der Vorfall macht darüber hinaus deutlich, dass die Zusammenarbeit zwischen Sicherheitsanbietern, Strafverfolgungsbehörden und Unternehmen im globalen Kontext unerlässlich ist, um die immer komplexer werdenden Bedrohungen durch staatlich unterstützte Hackergruppen zu bekämpfen. Das Wissen um die zugrundeliegenden Techniken und Werkzeuge wie KrustyLoader, Sliver und Fast Reverse Proxy ist hier von zentraler Bedeutung, um effektive Gegenmaßnahmen zu entwickeln. Letztendlich ist die Sicherheit von IT-Infrastrukturen ein permanenter Prozess, der ständige Wachsamkeit und Anpassung an aktuelle Bedrohungslagen erfordert.

Unternehmen müssen sich bewusst sein, dass selbst weit verbreitete und als sicher geltende Produkte wie Ivanti EPMM durch die gezielte Ausnutzung von Schwachstellen kompromittiert werden können. Nur ein ganzheitlicher Ansatz aus technischer, organisatorischer und menschlicher Verteidigung bietet langfristigen Schutz vor der wachsenden Cyberbedrohung durch raffinierte Hackergruppen mit globaler Reichweite.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Hawk Tuah Girl Haliey Welch und der Krypto-Skandal: Ein ehrlicher Rückblick auf Vertrauensverlust und Neuanfang
Samstag, 14. November 2026. Hawk Tuah Girl Haliey Welch und der Krypto-Skandal: Ein ehrlicher Rückblick auf Vertrauensverlust und Neuanfang

Haliey Welch, die als Hawk Tuah Girl durch virale Videos und Social-Media-Präsenz Bekanntheit erlangte, steht momentan unter besonderer Beobachtung. Die junge Influencerin, die vor allem für ihren jugendlichen Charme und ihre unkonventionelle Art geschätzt wurde, geriet im vergangenen Jahr wegen eines Kryptowährungsprojekts massiv in die Schlagzeilen.

zeptoforth: Leistungsstarker Forth-Interpreter für ARM Cortex-M Mikrocontroller
Samstag, 14. November 2026. zeptoforth: Leistungsstarker Forth-Interpreter für ARM Cortex-M Mikrocontroller

In der Welt der Mikrocontroller-Programmierung spielt Effizienz und Kontrolle eine fundamentale Rolle. Insbesondere bei ressourcenlimitierten Systemen wie ARM Cortex-M Mikrocontrollern sind flexible, kompakte und gleichzeitig leistungsfähige Programmiersprachen von großem Interesse.

BMS Group erweitert Präsenz in der Türkei durch Übernahme von Oria – Ein strategischer Schritt für den Nahost-Markt
Samstag, 14. November 2026. BMS Group erweitert Präsenz in der Türkei durch Übernahme von Oria – Ein strategischer Schritt für den Nahost-Markt

Die Versicherungsbranche ist geprägt von stetigem Wandel, immer komplexeren Anforderungen und der Notwendigkeit, sich global zu vernetzen. Die kürzlich bekannt gegebene Übernahme des aufstrebenden türkischen Maklers Oria Sigorta ve Reasürans Brokerliği durch die internationale BMS Group markiert einen bedeutenden Schritt in der Wachstumsstrategie des britischen Unternehmens, das seine Marktposition im Nahen Osten ausbauen möchte.

XRP Kursanstieg von 8,6 %: Wie ETFs den Aufwärtstrend beflügeln und die Zukunft der Kryptowährung prägen
Samstag, 14. November 2026. XRP Kursanstieg von 8,6 %: Wie ETFs den Aufwärtstrend beflügeln und die Zukunft der Kryptowährung prägen

Der Kryptowährungsmarkt erlebt immer wieder Phasen mit starken Preisschwankungen, die oft durch bedeutende Ereignisse oder Trends ausgelöst werden. In den letzten sieben Tagen konnte XRP, einer der führenden Altcoins, mit einem Kursanstieg von 8,63 % auf 2,22 US-Dollar auf sich aufmerksam machen.

Ist Polymarket Legal? Wie Shayne Coplans riskante Wette sich auszahlt
Samstag, 14. November 2026. Ist Polymarket Legal? Wie Shayne Coplans riskante Wette sich auszahlt

Polymarket hat sich seit seiner Gründung zu einem der bekanntesten und umstrittensten Prediction-Markets der Welt entwickelt. Die Plattform ermöglicht es Nutzern, auf den Ausgang verschiedenster Ereignisse zu wetten – von politischen Wahlkämpfen über Prominenten-News bis hin zu globalen Krisen.

CSX Corporation profitiert von über 600 neuen Projekten im Zuge der Welle der heimischen Herstellung
Samstag, 14. November 2026. CSX Corporation profitiert von über 600 neuen Projekten im Zuge der Welle der heimischen Herstellung

Die CSX Corporation, ein führender nordamerikanischer Schienengüterverkehrsbetreiber, verzeichnet 2024 eine bemerkenswerte Wachstumsphase, die von einer Vielzahl neuer industrieller Projekte in den Vereinigten Staaten begünstigt wird. Mit über 600 laufenden Projekten, die auf dem Rücken eines starken Trends zur Rückverlagerung der Produktion in die USA vorangetrieben werden, steht CSX vor einer vielversprechenden Zukunft.

ING Group kooperiert mit Banken und Krypto-Unternehmen zur Entwicklung einer neuen Stablecoin
Samstag, 14. November 2026. ING Group kooperiert mit Banken und Krypto-Unternehmen zur Entwicklung einer neuen Stablecoin

Die ING Group, eine führende internationale Bank mit umfassender Erfahrung im Finanzsektor, geht neue Wege in der Welt der digitalen Währungen. Laut aktuellen Berichten arbeitet die ING Group zusammen mit anderen Banken sowie führenden Unternehmen aus dem Bereich der Kryptowährungen an der Entwicklung einer neuen Stablecoin.

Weitere Artikel zum Thema
Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte
Samstag, 14. November 2026. Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte

Papst Leo XIV, bekannt als Robert Francis Prevost, ist eine Persönlichkeit, deren Herkunft mehr ist als nur ein genealogisches Rätsel – sie ist ein Spiegelbild der einzigartigen und vielfältigen Geschichte Amerikas und der Neuen Welt. Seine familiären Wurzeln reichen mehrere Jahrhunderte zurück und verbinden unter anderem spanische Edelpersonen, italienische Immigranten, französisch-kanadische Siedler sowie afro-amerikanische Vorfahren.

Bitcoin Angebotsverknappung: Wie „uralte“ Halter die frisch geschürften BTC übertreffen
Samstag, 14. November 2026. Bitcoin Angebotsverknappung: Wie „uralte“ Halter die frisch geschürften BTC übertreffen

Der Bitcoin-Markt befindet sich in einer fundamentalen Umbruchphase, getrieben von einer bemerkenswerten Entwicklung in der Angebotsseite der Kryptowährung. Der Anteil der sogenannten „uralten“ Bitcoin-Halter – jene, die ihre Coins seit mehr als zehn Jahren besitzen – wächst in einem Tempo, das die Anzahl der täglich neu geschürften Bitcoins übertrifft.

Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor
Freitag, 13. November 2026. Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor

In einer kürzlich veröffentlichten Stellungnahme sorgte Rostin Behnam, der Vorsitzende der Commodity Futures Trading Commission (CFTC), für Aufsehen, als er erklärte, dass nur Bitcoin als Rohstoff anerkannt werden könne, während Ethereum und andere Kryptowährungen nicht in dieselbe Kategorie fallen. Diese Aussage wirft Fragen auf und spiegelt die anhaltende Debatte über die Regulierung von Kryptowährungen wider, die in den letzten Jahren immer lauter geworden ist.

Kryptowährungen im Glücksspielmodus: Wie Memecoin-Erwähnungen ein Jahreshoch erreichen und den Markt prägen
Samstag, 14. November 2026. Kryptowährungen im Glücksspielmodus: Wie Memecoin-Erwähnungen ein Jahreshoch erreichen und den Markt prägen

Der Kryptomarkt erlebt eine bemerkenswerte Verschiebung der Anlegermentalität hin zu einem risikofreudigeren, fast spielerischen Umgang mit digitalen Vermögenswerten. Wie aktuelle Analysen von Santiment zeigen, haben sich die Online-Diskussionen rund um Memecoins im Jahr 2025 auf ein neues Hoch gesteigert, was die intensive Begeisterung und das gesteigerte Interesse an diesen hochspekulativen Token verdeutlicht.