DeFi

Cyberangriffe auf Samsung MagicINFO und GeoVision IoT: Mirai-Botnet im Visier veralteter Systeme

Hacker nutzen Schwachstellen in Samsung MagicINFO und GeoVision IoT-Geräten aus, um das Mirai-Botnet zu verbreiten. Die Sicherheitslücken stellen besonders für ältere, nicht gepatchte Geräte ein erhebliches Risiko dar und führen zu weitreichenden DDoS-Angriffen.

Cyberangriffe auf Samsung MagicINFO und GeoVision IoT: Mirai-Botnet im Visier veralteter Systeme

Die zunehmende Vernetzung von Geräten durch das Internet der Dinge (IoT) bringt zahlreiche Vorteile, aber auch erhebliche Sicherheitsrisiken mit sich. Insbesondere ältere und nicht mehr unterstützte IoT-Geräte werden zunehmend zum Ziel von Cyberkriminellen, die ihre ungesicherten Systeme ausnutzen, um schädliche Aktivitäten wie Distributed Denial of Service (DDoS)-Attacken durchzuführen. Aktuelle Berichte zeigen, dass Hacker gezielt Sicherheitslücken in Samsung MagicINFO und GeoVision IoT-Produkten ausnutzen, um das berüchtigte Mirai-Botnet zu verbreiten. Diese Angriffe haben sowohl technische als auch sicherheitspolitische Relevanz und werfen ein Licht auf die Probleme veralteter Systeme im cybersicherheitskritischen Umfeld. Samsung MagicINFO ist eine weit verbreitete digitale Signage-Management-Software, die in zahlreichen Unternehmen und Einrichtungen zum Einsatz kommt, um Inhalte auf Displays zu steuern und zu verwalten.

Trotz regelmäßiger Updates hat sich kürzlich gezeigt, dass eine oder mehrere bisher unbekannte Schwachstellen es Angreifern ermöglichen, in die Systeme einzudringen und bösartige Software auszuführen. Insbesondere berichten Sicherheitsexperten von einem neuen Exploit, der es Angreifern ohne jegliche Authentifizierung gestattet, beliebige Dateien mit Systemberechtigungen hochzuladen und auszuführen. Solche Sicherheitslücken bieten eine Einstiegsmöglichkeit für die Verbreitung des Mirai-Botnets, einem bekannten Schadprogramm, das kompromittierte Geräte zu einem mächtigen Netzwerk für Cyberangriffe zusammenfasst. Die Analyse von Sicherheitsforschern und Meldungen von Firmen wie Arctic Wolf und Huntress haben bestätigt, dass sogar die neuesten Versionen von Samsung MagicINFO 9 betroffen sind. Das bedeutet, dass selbst Unternehmen, die kürzlich Updates installiert haben, einer potenziellen Gefährdung ausgesetzt sind.

Die bislang verfügbaren Patches reichen offenbar nicht aus, um die neuen Exploits zu schließen, was die Dringlichkeit erhöht, potenziell betroffene Dienste vom öffentlichen Internet zu trennen und alternative Sicherheitsmaßnahmen zu ergreifen. Das Problem verdeutlicht die Herausforderungen, die Software-Hersteller haben, wenn es darum geht, Sicherheitslücken schnell und umfassend zu beheben, insbesondere in komplexen Anwendungen wie Content-Management-Systemen. Parallel zu den Angriffen auf Samsung MagicINFO sind auch ältere GeoVision IoT-Geräte ins Visier von Hackern geraten. Diese Geräte, die häufig in Überwachungssystemen eingesetzt werden, gelten als veraltet oder am Ende ihres Lebenszyklus (End-of-Life, EoL) und erhalten dementsprechend keine Sicherheitsupdates mehr. Die Schwachstellen CVE-2024-6047 und CVE-2024-11120 wurden bereits als kritisch mit einem maximalen CVSS-Wert von 9,8 eingestuft.

Sie ermöglichen es Angreifern, via Betriebssystem-Kommando-Injektion beliebigen Code auszuführen, indem sie Zielparameter in Webservice-Endpoints manipulieren. Über den /DateSetting. cgi Endpoint etwa können Angreifer Befehle einschleusen, die dann das Mirai-Malware-Programm herunterladen und starten. Die Folgen einer solchen Infektion sind weitreichend: Ehemals isolierte IoT-Geräte wandeln sich zu Teilnehmern eines Botnetzes, das sogenannte Mirai-Botnet, und werden dazu genutzt, zielgerichtete DDoS-Attacken auf Websites, Dienstleistungen oder gar die Infrastruktur von Unternehmen und Organisationen durchzuführen. Diese Angriffe können massive Ausfälle und finanzielle Verluste nach sich ziehen. Zudem bedient sich das Mirai-Botnet vor allem der Schwächen in der Firmware alter oder ausgelaufener Hardware, was die Frage nach der Verantwortung der Hersteller und dem Umgang mit abgekündigten Produkten aufwirft.

Die US-Cybersicherheitsbehörde Cybersecurity and Infrastructure Security Agency (CISA) hat die beiden identifizierten GeoVision-Schwachstellen nun in ihre Liste der bekannten ausgenutzten Sicherheitslücken (Known Exploited Vulnerabilities, KEV) aufgenommen. Durch diese Einordnung sind Organisationen, insbesondere staatliche Stellen, verpflichtet, entsprechende Sicherheitsmaßnahmen zu ergreifen oder die betroffenen Geräte außer Betrieb zu nehmen. Das Ziel ist, das Risiko von Kompromittierungen zu minimieren und die Auswirkungen der Mirai-Infektionen einzudämmen. Neben den spezifischen technischen Angriffspunkten verdeutlichen diese Vorfälle ein generelles Problem in der IoT-Welt. Viele Geräte, die heute noch im Einsatz sind, verfügen über veraltete Betriebssysteme und werden von ihren Herstellern vielfach nicht mehr mit Sicherheitspatches versorgt. Das trifft teilweise auf Hersteller zu, die inzwischen vom Markt verschwunden sind oder deren Produktlinien eingestellt wurden.

Ein solcher Zustand ohne adäquate Sicherheitsupdates schafft eine ideale Angriffsfläche für Cyberkriminelle. Die Hersteller von IoT-Hardware und Software stehen daher zunehmend unter Druck, nicht nur während des Produktlebenszyklus, sondern auch darüber hinaus für Sicherheit zu sorgen. Unternehmen und Anwender, die Samsung MagicINFO oder GeoVision IoT-Geräte nutzen, sollten dringend ihre Systeme auf potenzielle Anzeichen einer Kompromittierung überprüfen und umgehend Schritte zur Risikominderung einleiten. Das kann die Abschottung der Geräte vom offenen Internet, der Einsatz von Netzwerksegmentierung oder das vollständige Upgrade auf aktuell unterstützte und gepatchte Modelle umfassen. Weiterhin empfiehlt es sich, aktuelle Sicherheitsupdates frühzeitig zu installieren und die Systemsicherheit kontinuierlich zu überwachen, um Schwachstellen schnell zu erkennen und zu beheben.

Die Angriffe auf Samsung MagicINFO und GeoVision zeigen exemplarisch, wie anfällig ältere IoT-Geräte gegenüber gezielten Cyberattacken sind und wie schnell sich Schwachstellen zu einer Bedrohung für die gesamte digitale Infrastruktur entwickeln können. Das Mirai-Botnet bleibt dabei ein bevorzugtes Werkzeug von Angreifern, um Ressourcen zu bündeln und großflächige Netzwerkausfälle zu generieren. Die Kombination aus offen zugänglichen Sicherheitslücken und der hohen Verbreitung von IoT-Geräten führt dazu, dass diese Risiken auch in Zukunft relevant bleiben. Abschließend verdeutlichen die jüngsten Ereignisse, wie wichtig eine ganzheitliche Sicherheitsstrategie ist, die neben technischer Absicherung auch organisatorische Maßnahmen und eine enge Zusammenarbeit zwischen Herstellern, Anwendern und Sicherheitsbehörden umfasst. Nur so lässt sich langfristig die Sicherheit in einer zunehmend vernetzten Welt gewährleisten und das volle Potenzial der IoT-Technologie sicher nutzen.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Magic Eden expandiert: NFT-Marktplatz übernimmt Trading-App Slingshot und stärkt seine Marktposition
Samstag, 14. November 2026. Magic Eden expandiert: NFT-Marktplatz übernimmt Trading-App Slingshot und stärkt seine Marktposition

Magic Eden, einer der führenden NFT-Marktplätze, hat kürzlich die Trading-App Slingshot übernommen, um seine Marktposition zu stärken und das Angebot für seine Nutzer erheblich zu erweitern. Dieser Schritt zeigt, wie dynamisch und schnelllebig die Welt der Non-Fungible Tokens (NFTs) ist.

Der Ultimative Internet Roadtrip: Wie das Netz unsere Reiseerlebnisse Revolutioniert
Samstag, 14. November 2026. Der Ultimative Internet Roadtrip: Wie das Netz unsere Reiseerlebnisse Revolutioniert

Das Reisen hat sich in den letzten Jahrzehnten grundlegend verändert, vor allem durch den Siegeszug des Internets. Einst gestalteten sich Roadtrips als Abenteuer voller Unsicherheiten, bei denen man mit analogen Karten, Radioprogrammen und Zufallsentdeckungen durch unbekannte Regionen steuernd unterwegs war.

Das Reverse Turing Test Spiel: Die Zukunft der Mensch-Maschine-Interaktion
Samstag, 14. November 2026. Das Reverse Turing Test Spiel: Die Zukunft der Mensch-Maschine-Interaktion

Das Reverse Turing Test Spiel hat in den letzten Jahren zunehmend an Bedeutung gewonnen und verändert die Dynamik zwischen Menschen und Maschinen grundlegend. Während der klassische Turing-Test, benannt nach dem berühmten Mathematiker Alan Turing, darauf abzielt, die Fähigkeit einer Maschine zu evaluieren, menschliches Verhalten so überzeugend zu imitieren, dass ein menschlicher Prüfer nicht unterscheiden kann, ob er mit einer Maschine oder einem Menschen interagiert, dreht das Reverse Turing Test Spiel dieses Konzept um.

Elixir Performance Monitoring: Effiziente Überwachung für Phoenix und Oban Anwendungen
Samstag, 14. November 2026. Elixir Performance Monitoring: Effiziente Überwachung für Phoenix und Oban Anwendungen

In der heutigen digitalen Welt ist es von entscheidender Bedeutung, dass Anwendungen nicht nur korrekt funktionieren, sondern auch eine hohe Performance aufweisen. Für Entwickler, die mit Elixir arbeiten, insbesondere mit Frameworks wie Phoenix und Job-Processing-Systemen wie Oban, wird die Überwachung der Anwendungsleistung immer wichtiger.

DeFi Development Corp stärkt digitales Portfolio mit Solana-Token im Wert von 58,5 Millionen Dollar
Samstag, 14. November 2026. DeFi Development Corp stärkt digitales Portfolio mit Solana-Token im Wert von 58,5 Millionen Dollar

Die dynamische Welt der digitalen Vermögenswerte erlebt weiterhin ein bemerkenswertes Wachstum, wobei Unternehmen zunehmend in Blockchain-Technologien und Kryptowährungen investieren, um ihre Portfolios zu diversifizieren und ihre Marktposition zu stärken. Ein herausragendes Beispiel hierfür ist DeFi Development Corp, ehemals bekannt als Janover Inc.

Sinkende Treasury-Renditen und Dollar-Abwertung im Zeichen eines wachsenden US-Handelsdefizits
Samstag, 14. November 2026. Sinkende Treasury-Renditen und Dollar-Abwertung im Zeichen eines wachsenden US-Handelsdefizits

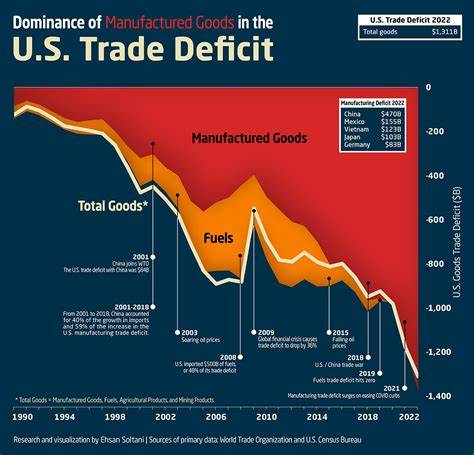
Die Finanzmärkte sind weiterhin von den Entwicklungen der US-Wirtschaft geprägt, insbesondere von den jüngsten Veränderungen beim US-Handelsdefizit sowie den daraus resultierenden Auswirkungen auf Treasury-Renditen und den Wert des US-Dollars. Im März wurde ein Rekordhoch beim Handelsdefizit registriert, was zu einem Rückgang der Treasury-Renditen und des Dollar-Index führte.

Wie rationale Modelle wirklich denken: Ein Blick hinter die Kulissen der KI-Denkprozesse
Samstag, 14. November 2026. Wie rationale Modelle wirklich denken: Ein Blick hinter die Kulissen der KI-Denkprozesse

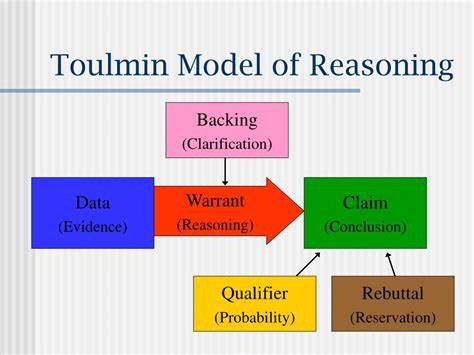
In den letzten Jahren haben Fortschritte im Bereich der Künstlichen Intelligenz (KI) unsere Vorstellung davon, was Maschinen leisten können, revolutioniert. Besonders Reasoning-Modelle, die scheinbar wie Menschen komplexe Probleme lösen, haben erhebliches Interesse geweckt.

Weitere Artikel zum Thema
Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt
Samstag, 14. November 2026. Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt

In der Welt der Kryptowährungen ist ein Bärenmarkt eine herausfordernde Phase, die jedoch auch wertvolle Chancen für clevere Investoren bietet. Während der Markt von fallenden Kursen und schwankender Stimmung geprägt ist, können strategisch ausgewählte Kryptowährungen das Portfolio stärken und langfristig attraktive Renditen erzielen.

Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld
Samstag, 14. November 2026. Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld

Das aktuelle Marktumfeld im Bereich der Kryptowährungen stellt Investoren vor vielfältige Herausforderungen und Chancen zugleich. Nach einer Phase großer Schwankungen und Unsicherheiten scheint sich die Branche langsam zu stabilisieren.

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?
Freitag, 13. November 2026. Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen. In der Welt der Kryptowährungen gibt es unzählige Debatten und Kontroversen, doch keine ist so brisant wie die um den Namen Bitcoin Cash, oft auch als Bcash bezeichnet.

Trump Tower Dubai: Luxuswohnungen im Wert von 1 Milliarde Dollar akzeptieren Kryptowährungen
Samstag, 14. November 2026. Trump Tower Dubai: Luxuswohnungen im Wert von 1 Milliarde Dollar akzeptieren Kryptowährungen

Das renommierte Trump-Imperium erweitert seine globale Präsenz erneut mit einem bahnbrechenden Immobilienprojekt in Dubai, das nicht nur durch seine architektonische Pracht, sondern auch durch seine innovative Zahlungsmethode Aufmerksamkeit erregt. Das Trump Tower Dubai, ein ambitioniertes Bauvorhaben mit einem Wert von rund einer Milliarde US-Dollar, wird künftig den Kauf von Luxuswohnungen mittels Kryptowährungen ermöglichen.