Im digitalen Zeitalter sind Cyberangriffe auf Organisationen eine wachsende Bedrohung, vor allem wenn staatlich unterstützte Hackergruppen involviert sind. Eine jüngste Welle von Angriffen zeigt, wie gefährlich und ausgeklügelt heutige Cyberbedrohungen sein können. Russische Hacker, die mit der Gruppe Void Blizzard – auch bekannt als Laundry Bear – in Verbindung gebracht werden, haben über 20 Nichtregierungsorganisationen (NGOs) in Europa und Nordamerika kompromittiert. Dabei setzen sie eine hochentwickelte Phishing-Technik ein, die sogenannte Evilginx-Methode, um die Anmeldedaten der Opfer über gefälschte Microsoft Entra-Seiten abzugreifen. Diese Angriffe werfen ein Schlaglicht auf die zunehmenden Risiken, denen kritische Organisationen ausgesetzt sind, sowie auf die Bedeutung von sicheren Cloud-Diensten und effektiven Abwehrmaßnahmen. Void Blizzard zählt zu den russisch verknüpften Bedrohungsakteuren, die bereits seit mindestens April 2024 aktiv sind.
Die Gruppe wird mit staatlicher Spionage in Verbindung gebracht und verfolgt vor allem geopolitisch relevante Ziele. Dabei handelt es sich nicht nur um Regierungsbehörden und Verteidigungsorganisationen, sondern auch um NGOs, Medien, Transport- sowie Gesundheitssektoren in westlichen Ländern, insbesondere in NATO-Staaten und der Ukraine. Dies unterstreicht den strategischen Charakter der Angriffe, die darauf ausgelegt sind, wertvolle Informationen zu sammeln, welche den russischen Regierungsvorgaben dienen könnten. Die Angriffsmethoden von Void Blizzard reichen von einfachen bis hin zu hochentwickelten Taktiken. Ein bevorzugter Einstiegspunkt ist der Diebstahl von Zugangsdaten, die häufig auf illegalen Marktplätzen für Cyberkriminelle angeboten werden. Diese gestohlenen Anmeldedaten werden genutzt, um sich Zugriff auf Cloud-Dienste wie Microsoft Exchange Online und SharePoint zu verschaffen.
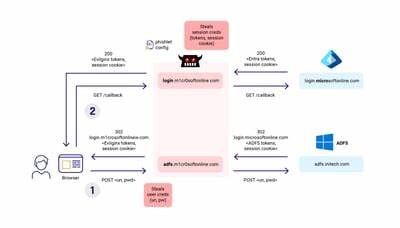
Viele Angriffe nutzen auch die Funktionalitäten des Microsoft Graph, um automatisch große Mengen an E-Mails und Dokumenten zu sammeln. Dabei beschränken sich die Hacker nicht nur auf die reine Datenabfrage, sondern greifen in einigen Fällen sogar auf Microsoft Teams zu, um interne Konversationen und Nachrichten mitzuverfolgen. Besonders bemerkenswert ist die Anwendung einer ausgeklügelten Phishing-Technik, die als Adversary-in-the-Middle (AitM)-Angriff bezeichnet wird, wobei Evilginx eine zentrale Rolle spielt. Anders als herkömmliche Phishing-Seiten, die Nutzer auf gefälschte Login-Seiten locken, ermöglicht Evilginx den Angreifern, sich als legitimer Nutzer hinter der eigentlichen Webseite zu positionieren und so Anmeldeinformationen sowie Sitzungscookies abzugreifen. Dies erschwert die Erkennung und Abwehr durch Sicherheitssysteme deutlich. Die Hacker nutzen dabei eine typosquattete Domain namens „micsrosoftonline[.
]com“, die der echten Microsoft Entra-Anmeldeseite täuschend ähnlich sieht. Über diese Plattform werden die Opfer getäuscht und zur Eingabe ihrer Zugangsdaten bewegt. Das Einfallstor für die Angriffe erfolgte häufig über E-Mails, die vorgaben, von einem Organisator des European Defense and Security Summit zu stammen. Diese Nachrichten enthielten eine vermeintliche Einladung zum Gipfeltreffen in Form eines PDF-Dokuments. Vor diesem PDF-Dokument verbirgt sich ein bösartiger QR-Code, der den Nutzer auf die betrügerische Webseite weiterleitet. Die effektive Nutzung von Social Engineering sowie die überzeugende Nachahmung eines legitimen Events steigert die Chancen, dass Opfer auf die Falle hereinfallen. Nach dem erfolgreichen Eindringen zielen die Hacker darauf ab, möglichst viele Daten zu extrahieren und zu missbrauchen. Microsoft berichtet, dass die Hacker automatisierte Tools einsetzen, um schnell und effektiv auf E-Mail-Konten und Cloud-Daten zuzugreifen und diese auszuwerten.
Die Folge sind massive Datenlecks, die nicht nur Persönlichkeitsinformationen, sondern auch strategisch sensible Inhalte umfassen können. Angesichts der Tatsache, dass viele der betroffenen NGOs in der Unterstützung und Beratung von Flüchtlingen, Menschenrechten und Demokratisierungsprojekten tätig sind, kann der Missbrauch dieser Informationen weitreichende negative Auswirkungen haben. Interessanterweise überlappen sich viele der von Void Blizzard kompromittierten Organisationen mit denen, die bereits von anderen berüchtigten russischen Hackergruppen wie Forest Blizzard, Midnight Blizzard und Secret Blizzard ins Visier genommen wurden. Dies lässt auf eine koordinierte Operation unterschiedlicher Einheiten schließen, die sich möglicherweise gemeinsame Daten, Ziele und Ressourcen teilen. Die Synergie dieser Gruppen weist auf die strategische Wichtigkeit der abgegriffenen Informationen hin.
Neben den Phishing-Angriffen mit Evilginx hat die Gruppe Void Blizzard auch andere Techniken angewandt, darunter sogenannte Pass-the-Cookie-Attacken. Hierbei werden durch Malware gestohlene Browser-Cookies verwendet, um sich ohne Eingabe von Benutzernamen oder Passwort in Systeme einzuloggen. Ein bekannter Vorfall ereignete sich im September 2024, als ein niederländischer Polizeimitarbeiteraccount kompromittiert wurde und arbeitsbezogene Kontaktdaten von Polizeibeschäftigten gestohlen wurden. Obwohl noch unbekannt ist, welche weiteren Daten bei diesem und ähnlichen Angriffen entwendet wurden, zeigt dieser Vorfall die Vielseitigkeit und Anpassungsfähigkeit der Bedrohungsakteure. Die schonungslose Offenlegung dieser Angriffe durch Microsoft und den niederländischen Verteidigungsnachrichtendienst MIVD unterstreicht die ernste Bedrohungslage.
Die Angreifer scheinen gezielt auf Informationen über militärische Ausrüstung und Waffenlieferungen an die Ukraine abzuzielen, wodurch geopolitische Konflikte digital ausgefochten werden. Der Einsatz modernster Cyber-Tools und -Taktiken macht deutlich, wie wichtig kontinuierliche Cybersicherheitsinvestitionen sind – nicht zuletzt die Sicherung von Identitätsdiensten und Cloud-Umgebungen, die heute in vielen Organisationen kritische Funktionen übernehmen. Um Unternehmen und Organisationen vor solchen Angriffen zu schützen, empfiehlt sich eine Kombination aus technischen und organisatorischen Maßnahmen. Dazu gehören Multi-Faktor-Authentifizierung, Sensibilisierungstraining für Mitarbeiter zur Erkennung von Phishing-E-Mails, regelmäßige Passwortwechsel und das Monitoring von Anmeldungen sowie Aktivitäten in den verwendeten Cloud-Diensten.
Zusätzlich sollten Unternehmen Tools wie AzureHound zur Überwachung und Analyse von Microsoft Entra ID-Konfigurationen einsetzen, um potenzielle Schwachstellen frühzeitig zu identifizieren. Die Geschichte hinter den Angriffen von Void Blizzard illustriert exemplarisch die Herausforderungen, mit denen NGOs und andere kritische Organisationen heutzutage konfrontiert sind. Es ist essenziell, dass staatliche Stellen, Privatwirtschaft und Nichtregierungsorganisationen enger zusammenarbeiten und Informationen über Bedrohungen zügig austauschen. Nur durch abgestimmte Präventions- und Reaktionsstrategien können langfristig Schäden durch staatlich gesteuerte Cyberangriffe begrenzt werden. Zusammenfassend zeigen die Angriffswellen, wie russisch affiliierte Hackergruppen hochentwickelte Methoden mit sozialer Manipulation und technischer Finesse kombinieren, um sich Zugang zu sensiblen Informationen zu verschaffen.
Die Nutzung von Evilginx-Phishing über gefälschte Microsoft Entra-Seiten zeigt einen neuen Standard von Cyberangriffen, der kompromittierte Cloud-Umgebungen und die damit verbundenen Datenrisiken in den Fokus rückt. Die Sicherheitslandschaft muss sich permanent weiterentwickeln, um solchen Bedrohungen entgegenzuwirken und die digitale Souveränität sowie den Schutz kritischer Infrastrukturen sicherzustellen.