Blockchain-Technologie

Browser im Browser – Gefährliche Technik zum Diebstahl von Zugangsdaten verstehen und schützen

Eine tiefgehende Analyse der innovativen Phishing-Methode Browser-in-the-Browser und wie Nutzer sowie Unternehmen sich gegen diese Bedrohung schützen können. Erfahren Sie mehr über die Funktionsweise, die Angriffsszenarien und notwendige Sicherheitsmaßnahmen.

Browser im Browser – Gefährliche Technik zum Diebstahl von Zugangsdaten verstehen und schützen

In der heutigen digitalen Welt gewinnen Cybersicherheitsbedrohungen zunehmend an Komplexität und Raffinesse. Eine der neuen und besonders heimtückischen Techniken, die es Angreifern ermöglichen, Zugangsdaten zu stehlen, ist die sogenannte Browser-in-the-Browser (BitB) Attacke. Diese Phishing-Methode ist so einfach, wie gefährlich effektiv. Sie nutzt das Vertrauen der Nutzer in bekannte Anmeldeprozesse aus und bedient sich technischer Tricks, um eine glaubwürdige Umgebung vorzutäuschen. Um diese Bedrohung zu verstehen, ist es wichtig, die Hintergründe und Mechanismen der Technik sowie ihre Anwendungsfälle im Detail zu betrachten. Der Schutz vor solchen Angriffen spielt sowohl für private Nutzer als auch für Unternehmen eine essenzielle Rolle. Die BitB-Technik basiert auf der Imitation von Authentifizierungsfenstern innerhalb eines Browserfensters.

Im Unterschied zu klassischen Phishing-Seiten, die eine komplett gefälschte Webseite öffnen, erscheinen bei der BitB-Attacke die Login-Fenster wie echter Bestandteil der aktuellen Seite – eine Täuschung, die für Anwender schwer erkennbar ist. Insbesondere bei Anmeldeprozessen, die Single Sign-On (SSO) oder OAuth-Technologien verwenden, entfaltet diese Methode ihre Schlagkraft. Diese Technologien sind heute weitverbreitet und ermöglichen Nutzern, sich mit nur wenigen Klicks auf verschiedenen Diensten anzumelden. Genau hier setzen die Angreifer an und erzeugen eine täuschend echte Nachbildung solcher Authentifizierungsfenster direkt in der Benutzeroberfläche. Die Technik macht sich dabei einfache Schwachstellen im Webdesign zunutze, etwa das Einbinden von Widgets oder Skripten von Drittanbietern, die ohne ausreichende Kontrolle eingebunden werden. Ein Beispiel ist ein integrierter Support-Chat auf einer Anmeldeseite, der vom Server eines externen Anbieters geladen wird.

Wird die fremde Bibliothek kompromittiert, erlangen Angreifer oft weitreichenden Zugriff auf die Website aus Sicht des Benutzers. Sie können so den Browser manipulieren, etwa durch das Einblenden von gefälschten Login-Dialogen, welche dann die eingegebenen Zugangsdaten an den Angreifer weiterleiten. Die Illusion wird perfektioniert durch präzise Nachbildung visueller Elemente, inklusive der Adressleiste und der typischen Bildsymbole zu bekannten Authentifizierungsprozessen. Besonders kritisch wird die Situation, wenn legitime Webseiten dadurch kompromittiert werden und nicht nur vollkommen gefälschte Seiten für die Phishing-Attacken genutzt werden müssen. Eine derartige Kompromittierung ermöglicht es Hackern, Attacken in einem für den Nutzer scheinbar vertrauenswürdigen Umfeld durchzuführen.

Das führt dazu, dass der Schutzmechanismus des Browsers, der vor betrügerischen URLs warnt, wirkungslos wird, da die URL der echten Seite angezeigt wird und alle visuellen Sicherheitsindikatoren vorhanden scheinen. Diese neuartige Angriffsart macht deutlich, wie wichtig es ist, Webanwendungen und Drittanbieter-Komponenten streng zu überprüfen und abzusichern. Entwickler müssen strikt kontrollieren, welche externen Skripte sie integrieren, und im Idealfall Content Security Policies (CSP) implementieren, die die Ausführung unautorisierter Skripte verhindern. Auch Nutzer sind gefragt: Das Bewusstsein für ungewöhnliches Verhalten, etwa plötzliche Anmeldefenster, die sich nicht durch native Browser-Dialoge erklären lassen, kann helfen, eine Phishing-Attacke zu erkennen. Die BitB-Methode steht in engem Zusammenhang mit anderen Cyberangriffsarten, wie Cross-Site Scripting (XSS), der Verwendung kompromittierter Lieferketten oder der Manipulation von Web-Caches.

XSS ermöglicht es Angreifern, schädlichen Code in eigentlich vertrauenswürdige Webseiten einzuschleusen. Eine Attacke auf die Lieferkette zielt direkt auf Softwarekomponenten ab, die von vielen Projekten verwendet werden, um so breitflächigen Schaden anzurichten. Durch die Vergiftung von Web-Caches lassen sich bösartige Inhalte an Nutzer ausliefern, ohne dass diese eine manipulierte URL aufrufen müssen. Die Auswirkungen einer erfolgreichen Browser-in-the-Browser Attacke sind massiv. Nutzer können ihre Zugangsdaten an unbekannte Dritte verlieren, die sich dann unbemerkt in Online-Konten einloggen, Konten übernehmen oder finanzielle Schäden verursachen. Unternehmen riskieren nicht nur den Verlust sensibler Kundendaten, sondern auch schwere Reputationsverluste und rechtliche Konsequenzen. Ein praktisches Beispiel aus der Praxis zeigte, wie ein Benutzer die autorisierte Anmeldung über ein kompromittiertes Widget vollzog und später einen erheblichen finanziellen Verlust erlitt.

Diese reale Szene unterstreicht die Dringlichkeit, die Sicherheit von Webinterfaces und eingebetteten Komponenten zu erhöhen. Besonders kritisch ist dabei die oftmals mangelnde Bereitschaft oder Unachtsamkeit einiger Betreiber, vor allem wenn das Loggen von Fehlern nicht funktioniert oder externe Komponenten als unveränderlich betrachtet werden. Die Frage nach Vorsorgemaßnahmen ist deshalb essenziell. Neben der technisch-organisatorischen Absicherung von Webdiensten sollten Nutzer starke und einzigartige Passwörter verwenden sowie Zwei-Faktor-Authentifizierung aktivieren. Dabei ist auch die ständige Wachsamkeit gegenüber verdächtigen Anmeldefenstern oder ungewöhnlichem Verhalten beim Login zu wahren. Sicherheitsbewusste Anwender und Administratoren sollten zudem stets aktuelle Browser verwenden, da diese immer wieder Sicherheitslücken schließen, die Angreifer ausnutzen könnten.

Darüber hinaus bieten moderne Authentifizierungsmechanismen wie WebAuthn oder hardwarebasierte Sicherheitsschlüssel zusätzliche Schutzschichten. Sie erschweren es Angreifern, selbst mit kompromittierten Zugangsdaten Konten zu übernehmen, da eine weitere physische Komponente oder ein biometrisches Merkmal abgefragt wird. Aus der Perspektive der Cybersicherheit zeigt die Browser-in-the-Browser Attacke, wie essenziell ein umfassender Schutz und ein ganzheitliches Sicherheitsverständnis sind. Angriffsmethoden entwickeln sich fortlaufend weiter. Daher müssen sowohl technische als auch menschliche Faktoren berücksichtigt werden, um Sicherheitsverschärfungen wirksam umzusetzen. Abschließend bleibt zu sagen, dass die Aufklärung über derartige Techniken und das aktive Einsetzen bewährter Praktiken auf Seiten der Entwickler, Unternehmen und Nutzer notwendig ist, um der Bedrohung durch BitB und ähnliche Phishing-Angriffe erfolgreich entgegenzutreten.

Nur durch fundiertes Wissen und kritisches Hinterfragen lassen sich einfache, aber äußerst perfide Angriffsformen aufdecken und vermeiden.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
DigiAsia plant 100 Millionen US-Dollar für Bitcoin-Käufe: Ein bedeutender Schritt zur Diversifikation der Firmenbilanz
Samstag, 14. November 2026. DigiAsia plant 100 Millionen US-Dollar für Bitcoin-Käufe: Ein bedeutender Schritt zur Diversifikation der Firmenbilanz

DigiAsia, ein in Singapur ansässiges Unternehmen, das an der Nasdaq gehandelt wird, hat die Finanzwelt mit seiner kürzlich angekündigten Absicht überrascht, bis zu 100 Millionen US-Dollar zur Errichtung eines Bitcoin-Treasury zu beschaffen. Dieser Schritt unterstreicht ein wachsendes Interesse von Unternehmen weltweit, digitale Assets wie Bitcoin als Teil ihrer langfristigen Finanzstrategie zu etablieren.

Tether auf Tron explodiert mit 1 Milliarde Dollar Mint – Steht Ethereum vor dem Flippen?
Samstag, 14. November 2026. Tether auf Tron explodiert mit 1 Milliarde Dollar Mint – Steht Ethereum vor dem Flippen?

Die Krypto-Landschaft ist durch ständige Veränderungen geprägt, die sowohl Investoren als auch Entwickler vor neue Herausforderungen stellen. In jüngster Zeit ist ein besonders bemerkenswerter Trend zu beobachten: Tether (USDT), die größte Stablecoin nach Marktkapitalisierung, hat auf der Tron-Blockchain eine beeindruckende Milliarde Dollar an neuen Token geprägt.

Celsius Holdings, Inc. (CELH): Analyse der Wachstumsperspektiven eines aufstrebenden Energiegetränk-Herstellers
Samstag, 14. November 2026. Celsius Holdings, Inc. (CELH): Analyse der Wachstumsperspektiven eines aufstrebenden Energiegetränk-Herstellers

Celsius Holdings, Inc. (CELH) hat sich in den letzten Jahren als ein wichtiger Akteur auf dem globalen Markt für Energiegetränke etabliert.

Grant Cardone und seine kontroversen Ansichten zu Bildung und Immobilien: Warum viele Menschen nicht studieren sollten und ein Haus keine gute Investition ist
Samstag, 14. November 2026. Grant Cardone und seine kontroversen Ansichten zu Bildung und Immobilien: Warum viele Menschen nicht studieren sollten und ein Haus keine gute Investition ist

Grant Cardone, Unternehmer und Immobilienmogul, hat durch seine unkonventionellen Meinungen viel Aufmerksamkeit erregt. Besonders seine beiden umstrittenen Ansichten – dass die meisten Menschen nicht aufs College gehen sollten und dass ein Haus eine schlechte Investition ist – sorgen für hitzige Diskussionen.

Effizientes Aufgabenmanagement mit Eeze Task: Tag-Filterung und KI-gestützte Sortierung revolutionieren den Workflow
Samstag, 14. November 2026. Effizientes Aufgabenmanagement mit Eeze Task: Tag-Filterung und KI-gestützte Sortierung revolutionieren den Workflow

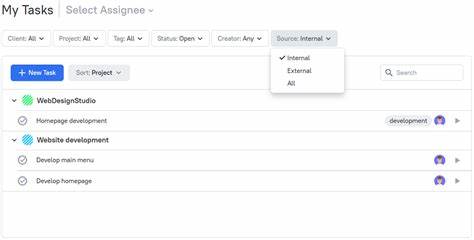
In der heutigen Arbeitswelt ist effizientes Aufgabenmanagement ein entscheidender Faktor für den Erfolg – sowohl im beruflichen als auch im privaten Umfeld. Die Vielzahl täglicher To-dos, Termine und Projekte erfordert Systeme, die nicht nur strukturieren, sondern auch die Übersicht bewahren und Prioritäten intelligent setzen.

OpenAI und PostgreSQL: Wie ein Unicorn Unternehmen die Grenzen des Datenbankmanagements neu definiert
Samstag, 14. November 2026. OpenAI und PostgreSQL: Wie ein Unicorn Unternehmen die Grenzen des Datenbankmanagements neu definiert

PostgreSQL ist seit jeher eine der beliebtesten relationalen Datenbanken weltweit. Viele Entwickler und Unternehmen schätzen sie für ihre Stabilität, Flexibilität und den Open-Source-Charakter.

Investigative Bericht: Hat das US-Militär Waffenticks freigesetzt und Lyme-Borreliose verursacht?
Samstag, 14. November 2026. Investigative Bericht: Hat das US-Militär Waffenticks freigesetzt und Lyme-Borreliose verursacht?

Die Lyme-Borreliose ist eine der häufigsten durch Zecken übertragenen Krankheiten in den Vereinigten Staaten und betrifft jedes Jahr Hunderttausende von Menschen. Doch neben den bekannten Ursachen für die Verbreitung dieser Krankheit wächst in den letzten Jahren auch das öffentliche Interesse an einem kontroversen Thema: Wurde die Krankheit möglicherweise durch militärische Versuche mit „waffenfähigen“ Zecken ausgelöst.

Weitere Artikel zum Thema
Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten
Samstag, 14. November 2026. Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten

Die Finanzmärkte weltweit beobachten mit großer Spannung die weitere Ausrichtung der Geldpolitik der US-Notenbank Federal Reserve (Fed). In den letzten Wochen ist deutlich geworden, dass Trader vermehrt ihre Wetten auf eine einzelne Zinssenkung im Jahr 2025 konzentrieren.

Norwegen Staatsfonds setzt auf Künstliche Intelligenz trotz skeptischer ROI-Studien
Samstag, 14. November 2026. Norwegen Staatsfonds setzt auf Künstliche Intelligenz trotz skeptischer ROI-Studien

Der Norwegen Staatsfonds, offiziell bekannt als Norges Bank Investment Management, gehört zu den größten und einflussreichsten souveränen Investmentfonds weltweit. Mit Milliarden an verwaltetem Kapital und einem breit aufgestellten Portfolio setzt der Fonds seit Jahren auf technologischen Fortschritt, um seine Verwaltung effizienter zu gestalten.

Warum Automobilhersteller Tarife von Preissteigerungen entlasten wollen
Samstag, 14. November 2026. Warum Automobilhersteller Tarife von Preissteigerungen entlasten wollen

Die Automobilindustrie durchlebt derzeit eine Phase bedeutender Preissteigerungen, die Konsumenten weltweit spüren. Während Verbraucher oft vermuten, dass Handelszölle einer der Hauptgründe für die höheren Kosten sind, bemühen sich viele Automobilhersteller darum, Tarife als Ursache auszuklammern.

Kraken startet Staking-Dienste in den USA neu: Alles, was Sie wissen müssen
Freitag, 13. November 2026. Kraken startet Staking-Dienste in den USA neu: Alles, was Sie wissen müssen

In der dynamischen Welt der Kryptowährungen hat Kraken, eine der führenden Krypto-Börsen, seine Staking-Dienste in den USA erneut eingeführt. Diese Entscheidung kommt zu einem Zeitpunkt, an dem das Interesse an Krypto-Investitionen stetig wächst und die Nachfrage nach diversifizierten Anlagemöglichkeiten zunimmt.