DeFi Interviews mit Branchenführern Anlagestrategie

Root-Privilegieneskalation auf Azure AI und HPC Workloads durch Aznfs-Mount: Risiken und Schutzmaßnahmen

Eine tiefgehende Analyse der Sicherheitslücke im AZNFS-Mount Utility, die es Angreifern ermöglicht, Root-Rechte auf Azure AI und HPC-Workloads zu erlangen. Die Bedeutung der Aktualisierung auf Version 2.

Root-Privilegieneskalation auf Azure AI und HPC Workloads durch Aznfs-Mount: Risiken und Schutzmaßnahmen

Das wachsende Wachstum cloudbasierter Infrastruktur hat immense Vorteile für Unternehmen mit sich gebracht, doch gleichzeitig eröffnen sich auch neue Angriffsvektoren für Cyberkriminelle. Insbesondere in spezialisierten Umgebungen wie Azure AI und HPC (High Performance Computing) Workloads gewinnt die Sicherheit von Systemkomponenten eine immer größere Bedeutung. Ein brandaktuelles Beispiel zeigt, wie durch eine Schwachstelle im Azure Storage Utility AZNFS-Mount eine kritische Root-Privilegieneskalation möglich wurde – eine Gefahr, die es so schnell wie möglich zu adressieren gilt. Azure Blob Storage ist eines der meistgenutzten Cloud-Storage-Angebote weltweit. Es erlaubt die Speicherung großer Mengen unstrukturierter Daten und bietet verschiedene Zugriffsprotokolle, darunter REST APIs, SFTP und NFS. Während REST APIs über komplexe Zugriffssteuerungen verfügen, gilt das NFS-Protokoll insbesondere bei Azure als weniger restriktiv, was sich in der Sicherheitsarchitektur bemerkbar macht.

Mit dem AZNFS-Mount Utility können Anwender Azure Blob Storage Container einfach per NFS in Linux-Umgebungen einbinden – eine Lösung, die dabei hilft, dynamische IP-Adressänderungen und ähnliche Herausforderungen zu bewältigen. Der Installationsprozess von AZNFS-Mount erfolgt via Skript, das mit Root-Rechten ausgeführt wird, da zum Beispiel DNAT-Regeln geändert und Mount-Punkte erstellt werden müssen. Dabei wird ein SUID-Binary namens mount. aznfs angelegt, das mit dem Set-User-ID-Bit ausgestattet ist und somit immer mit Root-Rechten ausgeführt wird, unabhängig von dem Benutzer, der es startet. Die Verwendung von SUID-Binaries ist in Linux-Systemen eine gängige Methode, um bestimmten Programmen erhöhte Rechte zu verleihen, birgt aber auch per se ein erhebliches Sicherheitsrisiko, wenn diese nicht sorgfältig programmiert und geprüft werden. Im Falle von AZNFS-Mount bis Version 2. 0. 10 enthielt das mount.

aznfs-Binary eine gravierende Schwachstelle: Es nutzte die unsichere Funktion execv, um ein Bash-Skript auszuführen, ohne dabei die Umgebung variablen sicher zu isolieren. Zusätzlich wurde die Funktion setreuid verwendet, um die reale Nutzer-ID auf 0 (Root) zu setzen, wodurch jeder Nutzer auf dem System die Möglichkeit erhielt, beliebige Kommandos als Root auszuführen. Durch Manipulation der Umgebungsvariable BASH_ENV konnte ein Angreifer ein eigenes Skript oder Kommando einspeisen, welches dann mit Root-Rechten ausgeführt wurde. Die technischen Details offenbaren typische Muster einer klassischen Privilegieneskalation: Ausnutzung eines SUID-Binaries, unsichere Ausführung von Shell-Skripten und fehlende Kontrolle der Umgebungsparameter. Dadurch erhält der Angreifer weitreichende Rechte auf dem System, die von der Erweiterung des Zugriffs auf weitere Azure Storage Container bis hin zur Installation von Schadsoftware oder lateralem Bewegungen im Netzwerk reichen können.

Besonders gefährlich ist diese Schwachstelle in hochspezialisierten Use Cases wie Azure HPC- oder AI-Workloads, da hier oft sensible Daten oder kritische Rechenprozesse ausgeführt werden. Die Entdeckung dieser Sicherheitslücke erfolgte durch die Varonis Threat Labs, die die Problematik an Microsoft Azure meldeten. Obwohl die Schwachstelle offiziell als „low severity“ klassifiziert wurde, zeigt der potenzielle Schaden durch Root-Zugriff das Gegenteil: Ein Angreifer könnte durch diese Lücke tief in die Systemarchitektur eindringen. Entsprechend wurde in Version 2. 11 von AZNFS-Mount ein Fix integriert, der die Rechteverwaltung optimiert und den unsicheren Umgang mit der Bash-Umgebung eliminiert. Durch die Aktualisierung der betroffenen Systeme auf die neueste Version wird die Gefahr durch diese spezifische Schwachstelle effektiv gebannt. Allerdings ist es auch essenziell, das generelle Sicherheitskonzept von Azure Storage NFS-Einbindungen kritisch zu hinterfragen.

Die fehlende Unterstützung von rollenbasierten Zugriffskontrollen und die globalen Zugriffsrechte auf Container über NFS sowie SFTP stellen ein erhebliches Risiko dar, das über diese einzelne Schwachstelle hinausgeht. Unternehmen müssen daher sicherheitstechnisch prüfen, ob der Einsatz von NFS auf Azure Blob Storage den Anforderungen entspricht oder alternative Zugriffsmethoden mit verbesserter Absicherung genutzt werden sollten. Darüber hinaus empfiehlt sich ein regelmäßiges Monitoring von SUID-Binaries auf Linux-Systemen sowie das Scannen nach bekannten Sicherheitslücken in installierter Software. Oftmals bieten Updates nicht nur Patches für einzelne Schwachstellen, sondern verbessern auch das generelle Sicherheitsniveau dadurch, dass veraltete oder unsichere Komponenten durch robustere ersetzt werden. In Hybrid- und Cloud-Umgebungen ist die Einhaltung solcher Best Practices unabdingbar für die Wahrung der Integrität und Vertraulichkeit.

Das Beispiel der Privilegieneskalation durch AZNFS-Mount zeigt eindrucksvoll, wie wichtig es ist, Sicherheitslücken schnell zu erkennen, zu melden und zu schließen. Azure bietet umfangreiche Cloud-Sicherheitsmechanismen, doch die Verantwortung für sichere Workloads liegt oft bei den Nutzern selbst. Durch Awareness, regelmäßige Updates und ein ganzheitliches Sicherheitsverständnis lassen sich Risiken minimieren. Abschließend lässt sich festhalten, dass die Root-Privilegieneskalation durch die Schwachstelle in AZNFS-Mount eine Warnung für alle Cloud-Nutzer darstellt, gerade bei sensiblen AI und HPC-Arbeitslasten. Der Download und die Nutzung von Version 2. 11 sind unerlässlich, um die Systeme vor unautorisiertem Zugriff zu schützen. Parallel sollte das gesamte Zugriffsmanagement auf Azure Speicherressourcen kritisch überprüft werden, um ein möglichst hohes Sicherheitsniveau zu gewährleisten und Datenlecks sowie Systemkompromittierungen zu verhindern.

Mit der richtigen Mischung aus Technologie-Updates, proaktivem Sicherheitsmanagement und Awareness gegenüber potenziellen Gefahren durch privilegierte Zugriffe lassen sich moderne Cloud-Workloads nachhaltig absichern. AZNFS-Mount ist ein Beispiel von vielen, das zeigt, wie Schwachstellen in scheinbar harmlosen Komponenten massive Folgen für die gesamte Infrastruktur haben können. Unternehmen, die auf Azure AI und HPC setzen, sollten deshalb nicht nur die Vorteile der Cloud nutzen, sondern auch die damit verbundenen Risiken verantwortungsvoll managen.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Coinbase übernimmt Deribit: Wegbereiter für den Boom im Krypto-Derivatehandel
Samstag, 14. November 2026. Coinbase übernimmt Deribit: Wegbereiter für den Boom im Krypto-Derivatehandel

Die Kryptowelt erlebt einen weiteren Meilenstein: Coinbase, die größte US-Kryptobörse, hat angekündigt, die führende Plattform für Krypto-Optionen, Deribit, für 2,9 Milliarden US-Dollar zu übernehmen. Diese Transaktion stellt eine der größten Übernahmen im Bereich der digitalen Vermögenswerte dar und verdeutlicht den wachsenden Stellenwert von Krypto-Derivaten im Markt.

Warum fiel die Aktie von Lattice Semiconductor am Dienstag stark? Eine detaillierte Analyse
Samstag, 14. November 2026. Warum fiel die Aktie von Lattice Semiconductor am Dienstag stark? Eine detaillierte Analyse

Am Dienstag erlebte die Aktie von Lattice Semiconductor einen deutlichen Kurssturz, was viele Investoren und Marktbeobachter gleichermaßen überraschte. Trotz solider Quartalsergebnisse und positiver Aussichten auf den ersten Blick, führte der Handelstag zu einem bemerkenswerten Rückgang der Aktienkurse.

Wer wird vom Cursor wirklich anvisiert? Eine tiefgehende Analyse
Samstag, 14. November 2026. Wer wird vom Cursor wirklich anvisiert? Eine tiefgehende Analyse

Der Cursor ist ein scheinbar simples Element unserer digitalen Welt, doch seine Interaktionsdynamik wird häufig unterschätzt oder missverstanden. Viele Nutzer glauben, der Cursor würde immer exakt das Ziel anvisieren, auf dem er unmittelbar steht, doch in der Praxis ist die Situation oft viel komplexer.

Europäische Zentralbanken lockern weiterhin, während die Fed auf der Bremse steht
Samstag, 14. November 2026. Europäische Zentralbanken lockern weiterhin, während die Fed auf der Bremse steht

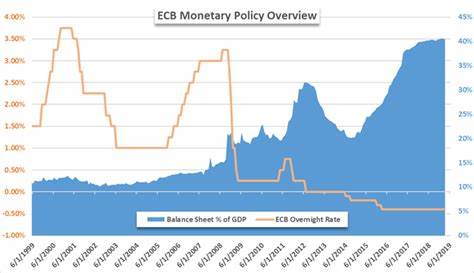
In einer entscheidenden Phase der globalen Wirtschaftspolitik zeigen sich die Zentralbanken Europas zunehmend bereit, ihre Geldpolitik zu lockern, während die US-Notenbank Federal Reserve eine vorsichtig abwartende Haltung einnimmt. Diese Divergenz in den geldpolitischen Ansätzen spiegelt die unterschiedlichen Herausforderungen wider, mit denen Europa und die Vereinigten Staaten konfrontiert sind, und hat weitreichende Auswirkungen auf die internationalen Finanzmärkte und die wirtschaftliche Entwicklung.

Dividendenaktien mit Potenzial: Warum PepsiCo und Target jetzt attraktive Investments sind
Samstag, 14. November 2026. Dividendenaktien mit Potenzial: Warum PepsiCo und Target jetzt attraktive Investments sind

In Zeiten wirtschaftlicher Unsicherheit und volatiler Aktienmärkte suchen viele Anleger nach verlässlichen Anlagen, die stabile Erträge und langfristiges Wachstum kombinieren. Dividendenaktien stehen dabei häufig im Mittelpunkt, da sie regelmäßige Ausschüttungen bieten und oft von belastbaren Geschäftsmodellen getragen werden.

OpenAI setzt neuen Maßstab: Instacart-CEO Fidji Simo übernimmt Führung der Anwendungsentwicklung
Samstag, 14. November 2026. OpenAI setzt neuen Maßstab: Instacart-CEO Fidji Simo übernimmt Führung der Anwendungsentwicklung

In einer der bemerkenswertesten Personalentscheidungen des Jahres hat OpenAI Fidji Simo, die bisherige CEO von Instacart, verpflichtet, um die Leitung der Anwendungsentwicklung zu übernehmen. Dies ist ein strategischer Schritt für das Unternehmen, das seit der Einführung von ChatGPT im Jahr 2022 eine revolutionäre Rolle im Bereich der generativen Künstlichen Intelligenz (KI) spielt.

Piny: Der Revolutionäre Visuelle Editor für Astro, React und Next.js in Visual Studio Code
Samstag, 14. November 2026. Piny: Der Revolutionäre Visuelle Editor für Astro, React und Next.js in Visual Studio Code

In der sich stetig weiterentwickelnden Welt der Webentwicklung ist die effiziente und produktive Arbeit an Frontend-Projekten entscheidend. Entwickler suchen ständig nach Tools, die nicht nur den Entwicklungsprozess beschleunigen, sondern auch die Komplexität moderner Frameworks und CSS-Bibliotheken handhabbar machen.

Weitere Artikel zum Thema
Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt
Samstag, 14. November 2026. Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt

In der Welt der Kryptowährungen ist ein Bärenmarkt eine herausfordernde Phase, die jedoch auch wertvolle Chancen für clevere Investoren bietet. Während der Markt von fallenden Kursen und schwankender Stimmung geprägt ist, können strategisch ausgewählte Kryptowährungen das Portfolio stärken und langfristig attraktive Renditen erzielen.

Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld
Samstag, 14. November 2026. Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld

Das aktuelle Marktumfeld im Bereich der Kryptowährungen stellt Investoren vor vielfältige Herausforderungen und Chancen zugleich. Nach einer Phase großer Schwankungen und Unsicherheiten scheint sich die Branche langsam zu stabilisieren.

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?
Freitag, 13. November 2026. Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen. In der Welt der Kryptowährungen gibt es unzählige Debatten und Kontroversen, doch keine ist so brisant wie die um den Namen Bitcoin Cash, oft auch als Bcash bezeichnet.

Trump Tower Dubai: Luxuswohnungen im Wert von 1 Milliarde Dollar akzeptieren Kryptowährungen
Samstag, 14. November 2026. Trump Tower Dubai: Luxuswohnungen im Wert von 1 Milliarde Dollar akzeptieren Kryptowährungen

Das renommierte Trump-Imperium erweitert seine globale Präsenz erneut mit einem bahnbrechenden Immobilienprojekt in Dubai, das nicht nur durch seine architektonische Pracht, sondern auch durch seine innovative Zahlungsmethode Aufmerksamkeit erregt. Das Trump Tower Dubai, ein ambitioniertes Bauvorhaben mit einem Wert von rund einer Milliarde US-Dollar, wird künftig den Kauf von Luxuswohnungen mittels Kryptowährungen ermöglichen.