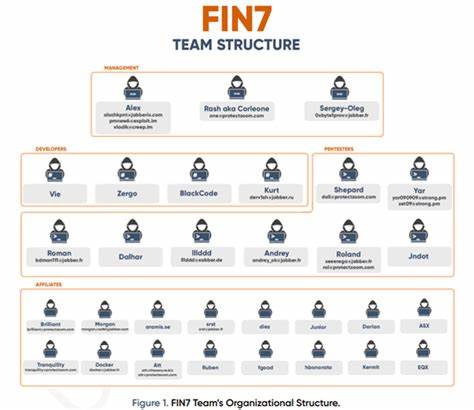
Die zunehmende Digitalisierung und Vernetzung von Unternehmen macht diese immer attraktiver für cyberkriminelle Angriffe. Eine besonders gefährliche Gruppe in diesem Kontext ist FIN7, eine seit 2013 aktive, finanziell motivierte Advanced Persistent Threat (APT)-Gruppe, die vor allem auf die Branchen Einzelhandel, Gastgewerbe und Finanzdienstleistungen abzielt. Neue Erkenntnisse offenbaren, dass eine Untergruppe von FIN7, bekannt als GrayAlpha, gezielt gefälschte Software-Updates sowie gefälschte 7-Zip-Installationen nutzt, um Malware in Unternehmensnetzwerke einzuschleusen. Dabei steht die Verbreitung des Remote Access Trojaners (RAT) NetSupport im Fokus, der umfangreiche Fernzugriffs- und Kontrollmöglichkeiten bietet und in der Hand von Cyberkriminellen verheerende Schäden anrichten kann.
GrayAlpha betreibt diverse Webseiten, die optisch und funktional legitimen Seiten von Software-Herstellern wie 7-Zip, Google Meet, LexisNexis, Asana, AIMP, SAP Concur sowie Advanced IP Scanner nachgestellt sind. Über diese gefälschten Plattformen werden manipulierte Installationsdateien und Updates verbreitet, welche den Nutzer dazu verleiten sollen, schädliche Programme auszuführen. Bemerkenswert ist, dass die Gruppe auch vermeintliche Nachrichtenportale wie CNN und The Wall Street Journal nutzt, um Vertrauen zu erwecken und soziale Ingenieurskunst anzuwenden. Diese Masche lässt die Angriffe besonders hinterhältig und schwer zu entdecken erscheinen. Einer der wichtigsten Verbreitungswege ist ein gefälschtes Software-Update, das seit April 2024 auftritt. Diese Updates tragen die Tarnung offizieller Programmversionen und enthalten maßgeschneiderte Malware-Loader, die MaskBat genannt werden – eine Weiterentwicklung des zuvor bekannten FakeBat-Loaders.
MaskBat verwendet fortschrittliche Verschleierungstechniken, um Sicherheitslösungen zu umgehen und die eigentliche NetSupport RAT in das Zielsystem einzuschleusen. Diese Methode ermöglicht es Angreifern, Kontrollen auf Sicherheitssoftware zu umgehen und den Trojaner unbemerkt zu installieren. Ein weiterer Verbreitungsvektor ist das Angebot gefälschter 7-Zip-Downloads über dominierten Webauftritte, die die gleiche Host-Überprüfungs-Skripte verwenden wie die anderen gefälschten Softwareseiten. Diese Varianten setzen den sogenannten PowerNet-Loader ein, der vor der Ausführung überprüft, ob sich der betroffen Computer in einem unternehmensinternen Domainnetzwerk befindet. Falls diese Prüfung fehlschlägt, bricht die Malware die Ausführung ab. Diese gezielte Technik zeigt, dass GrayAlpha es hauptsächlich auf Unternehmensumgebungen abgesehen hat, um dort gezielt Schadsoftware zu installieren.
Allerdings existieren auch Varianten, die auf diese Prüfung verzichten oder die Schadcode-Extraktion über einen URL-Redirect abwickeln, was die Angriffsmuster vielfältiger und schwerer abzugrenzen macht. Besonders auffällig ist die Verwendung von Codefragmenten, die auch bei anderen FIN7-verbundenen Loadern wie Usradm Loader zum Einsatz kommen. Letzterer wird von einer weiteren FIN7-Untergruppe namens WaterSeed verwendet, was die Verflechtung und gemeinsame Entwicklung von Malware-Komponenten innerhalb des FIN7-Netzwerks verdeutlicht. Die Kombination dieser modularen Schadprogramme und die koordinierten Angriffswege zeugen von einer hochentwickelten Operation, die ständig ihre Methoden anpasst, um Sicherheitsmechanismen zu umgehen. Der dritte wichtige Infektionskanal ist das sogenannte TAG-124 Traffic Distribution System (TDS).
Hierbei handelt es sich um ein Netzwerk kompromittierter WordPress-Webseiten, auf denen Malware über gefälschte Browserupdates und eine Technik namens ClickFix verteilt wird. Diese Kampagne startete im August 2024 und ist die erste bekannte Verwendung des TAG-124 TDS durch die GrayAlpha-Gruppe. Das TAG-124 wurde dabei genutzt, um auch den PowerNet-Loader auszuliefern und so den NetSupport RAT in Unternehmensnetzwerke einzuschleusen. Insgesamt zeigen die verschiedenen Vektorien, wie differenziert und zielgerichtet GrayAlpha als Teil des FIN7-Ökosystems agiert. Der Einsatz von multifunktionaler Malware mit speziell entwickelten Loadern macht es besonders schwer für Sicherheitsexperten, den Angriff zeitnah zu erkennen und abzuwehren. Interessanterweise konnten alle von GrayAlpha verwendeten NetSupport RAT-Instanzen auf zwei Lizenz-IDs zurückgeführt werden, die zuvor bereits FIN7 zugeordnet werden konnten.
Dies untermauert die Verbindung dieser Gruppierung zu dem berüchtigten Threat Actor und zeigt eine gemeinsame Infrastruktur. Angesichts dieser Bedrohungslage ist es für Unternehmen und Organisationen unerlässlich, verstärkte Sicherheitsmaßnahmen zu implementieren. Experten empfehlen eine kontinuierliche Überwachung der Bedrohungslandschaft, um zeitnah auf neue Angriffsmethoden reagieren zu können. Der Grundsatz der minimalen Rechtevergabe sollte beachtet werden – Benutzerkonten benötigen nur jene Zugriffsrechte, die sie unbedingt für ihre Arbeit benötigen. Dies verhindert, dass sich Schadsoftware mit erweiterten Berechtigungen im Netzwerk ausbreitet. Zusätzlich ist die Datenminimierung ein entscheidender Faktor: Unternehmen sollten den Umfang der sensiblen Daten, die gespeichert und verarbeitet werden, auf das unbedingt Notwendige beschränken. Sollte es zu einem Einbruch kommen, wird so der Schaden durch den Verlust von Daten begrenzt.
Ferner können die Insights und Indicators of Compromise (IoCs), die durch Cybersecurity-Forschungsgruppen wie Insikt Group bereitgestellt werden, dazu beitragen, schädliche Aktivitäten frühzeitig zu erkennen und Gegenmaßnahmen zu ergreifen. Die offensiven Taktiken von FIN7 und seinen Untergruppen stehen beispielhaft für die rasante Weiterentwicklung der Cyberkriminalität, die immer ausgeklügelter vorgeht. Tradierte Angriffsmethoden werden dabei mit innovativen Techniken verknüpft, um Sicherheitslösungen zu umgehen und maximale Wirkung zu erzielen. Das zeigt auch die Kombination aus sozialer Manipulation über gefälschte Websites, technischem Lookalike bei Software-Downloads und der Verwendung von Bulletproof Hosting-Diensten, die Angriffe besser vor Strafverfolgung schützen. Insbesondere Cybersecurity-Verantwortliche in stark betroffenen Branchen sollten die Entwicklungen aufmerksam verfolgen und ihre Sicherheitsarchitektur regelmäßig evaluieren.
Dazu gehört der Einsatz moderner Anti-Malware-Lösungen, Firmware-Updates, Netzwerkschutzmechanismen und starke Authentifizierungsverfahren. Ein ganzheitliches Sicherheitskonzept, das technische, organisatorische und personelle Maßnahmen kombiniert, ist unverzichtbar. Die aktuellen Ereignisse rund um GrayAlpha und die FIN7-Gruppe verdeutlichen, wie wichtig die Zusammenarbeit innerhalb der Cybersecurity-Community ist. Der Austausch von Bedrohungsinformationen, gemeinsame Analyse von Angriffsmethoden und Koordination bei der Entwicklung von Abwehrmaßnahmen bieten die besten Voraussetzungen, um der zunehmenden Komplexität und Gerissenheit von Cyberbedrohungen entgegenzuwirken. Nur durch ein verbundenes und proaktives Handeln kann der Schutz von Unternehmensnetzwerken und sensiblen Daten langfristig gewährleistet werden.
Zusammenfassend lässt sich sagen, dass die Versuche von FIN7-verbundenen Gruppen, etwa durch die Täuschung mit gefälschten 7-Zip-Downloads oder Software-Updates, ein weiteres Alarmsignal hinsichtlich der Gefährdungslage im digitalen Raum darstellen. Organisationen sollten sich ihrer Verantwortung bewusst sein und sowohl technische als auch menschliche Sicherheitsvorkehrungen stärken, um dieser ausgeklügelten Serie von Angriffen erfolgreich zu begegnen.