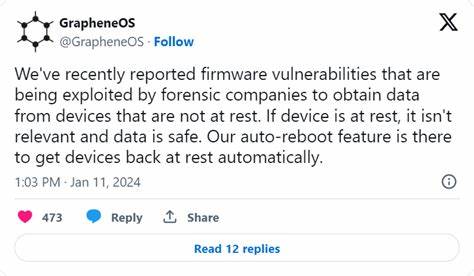
Die Sicherheit von Daten auf mobilen Geräten und Laptops hat in den letzten Jahren zunehmend an Bedeutung gewonnen. GrapheneOS, bekannt als eines der sichersten mobilen Betriebssysteme, hat eine innovative Auto-Reboot-Funktion entwickelt, die nun auch für Linux-Laptops adaptiert wird. Diese Funktion sorgt dafür, dass das System nach einer bestimmten Zeit der Inaktivität automatisch neu gestartet wird, um so die Sicherheit der gespeicherten Daten zu erhöhen und vor unbefugtem Zugriff zu schützen. Dabei wird nicht nur auf reine Funktionalität geachtet, sondern auch auf eine nahtlose Integration in den Linux-Alltag und auf die Besonderheiten des Benutzerverhaltens am Laptop. Die technische Umsetzung dieser Funktion und die damit verbundenen Herausforderungen zeigen eindrucksvoll, wie moderne Sicherheit und Usability Hand in Hand gehen können. Ein zentrales Element des Sicherheitskonzepts ist die vollständige Festplattenverschlüsselung mittels LUKS (Linux Unified Key Setup).
Der Schutz vor Kaltstartangriffen, bei denen Daten aus dem flüchtigen Speicher ausgelesen werden können, wird traditionell durch Hibernation unterstützt. Beim Hibernieren werden Inhalte des Arbeitsspeichers in eine verschlüsselte Auslagerungsdatei geschrieben und der Schlüssel aus dem Speicher entfernt, was das Risiko eines Datenlecks deutlich reduziert. Auf Arch Linux-Systemen mit dem Hardened-Kernel, einem Kernel mit erweitertem Sicherheitsmodell, ist die Hibernation allerdings häufig nicht verfügbar. Hier setzt die Lösung von GrapheneOS an und nutzt stattdessen die Tools cryptsetup luksSuspend und luksResume. Mit diesen Befehlen wird der Schlüssel aus dem Speicher entfernt und die Festplatte gesperrt, ohne den gesamten Systemzustand wie beim Hibernation zu erhalten. Der Laptop kann anschließend in den Standby-Modus versetzt werden. Bei der Rückkehr zum Gerät muss das Laufwerk entschlüsselt werden, wodurch ein uneingeschränkter Zugang nur nach Kenntnis des Passworts möglich ist.
Die Umsetzung dieser Funktion ist in der Praxis jedoch nicht trivial. Ein einfaches Skript, das zunächst luksSuspend ausführt, dann den Energiesparmodus initiiert und schließlich mit luksResume die Verschlüsselung wieder aufhebt, scheitert häufig daran, dass die notwendigen kryptographischen Werkzeuge beim Aufwecken noch blockiert sind. Verschiedene Workarounds wie das Anlegen spezieller chroot-Umgebungen oder das Kopieren von initramfs-Inhalten ins Laufzeitsystem sind instabil und können im schlimmsten Fall zu Systemhängen führen. Die praktische Lösung sieht vor, zwei separate Partitionen für das System und die Nutzerdaten zu verwenden. Die Nutzerdaten partition wird vor dem Suspend mit speziellen Optionen gemountet und anschließend mit luksSuspend versehen. Dies verhindert Systemhänger und ermöglicht einen sicheren Suspend-Modus ohne vollständiges Herunterfahren. Die Partition wird nach dem Aufwachen wieder entschlüsselt und mit den Standardoptionen gemountet.
Durch diesen Ansatz wird ein Kompromiss erreicht, der einerseits Sicherheit bietet und andererseits praktikabel im Alltag ist. Parallel dazu wurde der Linux-Bildschirmschoner i3lock so modifiziert, dass er nach erfolgreicher Entsperrung einen Zeitstempel in einer bestimmten Datei aktualisiert. Dadurch kann eine externe Überwachungs-Software zuverlässig erkennen, wann das Gerät zuletzt entsperrt wurde. Mit diesem Mechanismus wird ein Automatik-Daemon namens inactivityd entwickelt, welcher regelmäßig prüft, ob die besagte Datei innerhalb eines konfigurierten Zeitraums aktualisiert wurde. Bleibt die Datei länger unberührt, wird ein zuvor definierter Befehl ausgeführt – in diesem Fall der Aufruf des Verschlüsselungssuspend-Skripts, welches den Laptop in den sicheren Ruhezustand versetzt. Die Überwachung des Zeitstempels der Datei ist eine effiziente Methode, denn sie erfordert nur minimalen Ressourcenverbrauch und ist robust gegenüber unterschiedlichstem Nutzerverhalten.
Die Zeiterfassung per Dateiänderung dient sozusagen als „Herzschlag“ des Nutzerzugriffs und löst bei dessen Ausbleiben die Sicherheitsmaßnahme aus. Ein weiterer Vorteil dieses Systems ist, dass es modular und anpassbar ist. Die Timeout-Dauer kann frei eingestellt werden, so dass sowohl Kurzpausen als auch längere Abwesenheiten berücksichtigt werden. Zudem ist es möglich, beliebige Kommandos festzulegen, die bei Inaktivität ausgeführt werden – etwa das Sperren des Bildschirms, Neustarten des Systems oder eben das Aufrufen komplexerer Skripte. Die Systemintegration erfolgt via systemd. Der Daemon inactivityd wird als Service mit entsprechender Konfiguration aktiviert, sodass die Auto-Reboot-Funktion automatisch mit Systemstart geladen wird und kontinuierlich im Hintergrund läuft. Für die Ausführung des Suspend-Skripts wird der Befehl openvt genutzt, der einen neuen virtuellen Terminal öffnet.
So kann der Prozess in einer isolierten Umgebung mit Root-Rechten ablaufen, was unerlässlich für das sichere Wegsperren der Verschlüsselungsschlüssel ist. Dieses Vorgehen vermeidet Probleme, die durch blockierten Zugriff auf die notwendigen kryptographischen Tools entstehen könnten. Zur besseren Bedienbarkeit ist auch eine sudo-Ausnahmeregel definiert, die es erlaubt, das Wrapper-Skript ohne weitere Passworteingabe zu starten. Dies erleichtert auch den manuellen Einsatz der Funktion über Tastenkombinationen oder automatische Reaktionen auf Geräteereignisse, wie das Anschließen unbekannter USB-Geräte. Die Kombination aus der angepassten Sperrsoftware, dem eigens entwickelten Überwachungsdienst und dem LUKS-basierten Suspend-Mechanismus ergibt ein durchdachtes und sicheres Konzept zur automatisierten Absicherung von Linux-Laptops bei Inaktivität.
Nutzer profitieren davon durch weniger Sorge um lang vergessene und ungeschützte Bildschirme sowie durch eine verbesserte Sicherheit gegen physische Angriffe. Neben der technischen Umsetzung ist auch der Umgang mit Software-Updates berücksichtigt. Da die i3lock-Anpassungen direkt im Quellencode vorgenommen wurden, ist es notwendig, bei neuen Versionen Patches erneut anzuwenden und das Programm neu zu kompilieren. Für Nutzer von Arch Linux ist die Verwendung von Werkzeugen wie nvchecker empfohlen, um Aktualisierungen im Auge zu behalten und Sicherheitslücken schnell zu schließen. Auch das gesamte Projekt ist als Open-Source-Lösung auf GitHub verfügbar. Dort finden Interessierte nicht nur den Quellcode, sondern auch ausführliche Dokumentationen, beispielhafte Konfigurationsdateien und Hilfestellungen zur Installation.
Die Transparenz trägt maßgeblich zur Verbreitung und Weiterentwicklung des Projekts bei und ermöglicht es, die Lösung auf unterschiedliche Linux-Distributionen und Nutzerbedürfnisse anzupassen. Alternativ zur automatischen Suspend-Funktion bieten einige Nutzer noch eine ergänzende Systemd-Timer-basierte Lösung an. Diese bringt ihren Laptop etwa jeden Morgen zu einer bestimmten Uhrzeit automatisch in den Ruhezustand. Eine solche Ergänzung sorgt für zusätzliche Sicherheit, indem unerwünschte Langezeitzustände vermieden werden, selbst wenn einmal die Inaktivitätsüberwachung fehlschlagen sollte oder bewusst deaktiviert ist. Insgesamt weist die Entwicklung der Auto-Reboot-Funktion für Linux-Laptops einen starken Fokus auf Anwendbarkeit und nachhaltige Sicherheit auf. Sie zeigt, wie durch kreative Nutzung bestehender Systeme und gezielte Erweiterungen ein Maß an Schutz erreicht werden kann, das sonst nur in spezialisierten und teils kostenintensiven Sicherheitsumgebungen zu finden ist.
Für sicherheitsbewusste Linux-Anwender bietet diese Lösung eine praktische Möglichkeit, ihr System vor den Risiken physischer Angriffe zu schützen und auf lange Sicht die Integrität der persönlichen Daten zu gewährleisten. Die Kombination aus der starken Verschlüsselung von LUKS, dem intelligenten Überwachungsdienst inactivityd und der benutzerfreundlichen Modifikation des Sperrprogramms i3lock macht die Auto-Reboot-Funktion zu einer ernstzunehmenden Alternative oder Ergänzung zu Standard-Lösungen. Linux begeistert seit jeher durch seine Flexibilität und sein großes Potenzial zur individuellen Anpassung. Projekte wie dieses zeigen, welchen wertvollen Beitrag die Open-Source-Community zur Verbesserung von Sicherheits- und Datenschutzfunktionen leisten kann.
Insbesondere, wenn Systeme wie GrapheneOS ihre bewährten Prinzipien auf neue Umgebungen wie Linux-Desktops und -Laptops übertragen, entsteht eine Brücke zwischen Mobil- und Desktop-Welten, die zukünftige Sicherheitsstandards maßgeblich prägen könnte. Wer also Wert auf ein Plus an Sicherheit und Komfort legt, dem sei dieses Projekt wärmstens empfohlen. Es lohnt sich, einen Blick auf die GitHub-Seite zu werfen, die Anleitungen zum Patchen von i3lock zu studieren und den inactivityd-Daemon kennenzulernen. So bleibt nicht nur der Desktop geschützt, sondern auch der sensible Bereich der Nutzerdaten, ohne dass hierbei Abstriche bei Bedienbarkeit und Nutzererlebnis gemacht werden müssen. Sicheres Verschlüsseln und automatisches Absichern bei Inaktivität sind die Grundpfeiler moderner Datensicherheit, und die Auto-Reboot-Funktion von GrapheneOS macht sie auf Linux-Laptops greifbar und praktikabel.
Die technischen Feinheiten und praxiserprobten Lösungen bieten einen herausragenden Leitfaden für Interessierte und Entwickler gleichermaßen. In einer Zeit, in der Datendiebstahl und unbefugter Zugriff immer häufiger vorkommen, stellt diese Funktion eine wertvolle Ergänzung im Werkzeugkasten der Sicherung für professionelle Anwender und Technikbegeisterte dar.