Das Node Package Manager (NPM) Ökosystem bildet das Rückgrat für tausende JavaScript- und TypeScript-Projekte weltweit. Es ermöglicht Entwicklern, ihre Anwendungen schnell mit externen Bibliotheken zu erweitern. Doch gerade diese Abhängigkeiten bergen auch Gefahren, insbesondere wenn innerhalb der Abhängigkeitskette Fehler entstehen, die schließlich zum Bruch von Projekten führen. Ein aktuelles und viel diskutiertes Problem ist der sogenannte Dependency Chain Error, der beispielsweise durch unbedachte Migrationen von CommonJS (CJS) auf ES Modules (ESM) verursacht wird. Dieser Fehler hat bereits eine Vielzahl von Projekten in der JavaScript-Community blockiert und zum Teil große Produktionsausfälle verursacht. Um die Tragweite dieses Fehlers zu verstehen, ist ein genauer Blick auf die zugrunde liegende Problematik sowie die konkreten Ursachen und mögliche Gegenmaßnahmen unerlässlich. Die Wurzel des Problems liegt in einer der beliebtesten NPM-Bibliotheken namens minimatch.
Diese wird häufig indirekt über andere Pakete wie glob oder ts-json-schema-generator eingebunden. Mit dem Release der Version 10. 0. 2 wurde minimatch in einer Weise aktualisiert, die eigentlich als Patch-Release klassifiziert wurde, aber einen gravierenden Breaking Change enthält. Konkret bedeutet dies, dass eine wichtige Abhängigkeit namens brace-expansion von einer Version 2. x. x auf die 4. x angehoben wurde. Dieser Sprung brachte die Umstellung von CommonJS auf ES Modules mit sich, eine Veränderung, die bei den abhängigen Projekten zu Importfehlern führt. Typischerweise nutzen viele Node. js-Projekte CommonJS als Standardmodulformat. Wird aber innerhalb der Abhängigkeitskette eine Bibliothek benutzt, die inzwischen ausschließlich als ES Module vorliegt, versucht Node. js beim Laden der Module das CommonJS `require()` auf einen ES Module-Export anzuwenden. Dies ist jedoch nicht kompatibel.
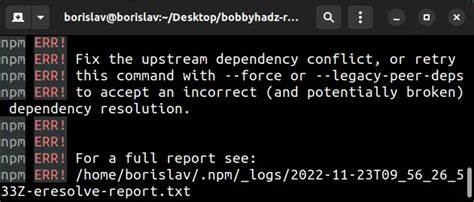
Als Ergebnis erscheinen Fehlermeldungen wie "Error [ERR_REQUIRE_ESM]: require() of ES Module . . not supported. " Dies führt dazu, dass der Build-Prozess oder der Runtime-Start fehlschlagen und somit ganze Projekte lahmgelegt werden können. Das Problem zieht eine Kettenreaktion nach sich, da minimatch selbst wiederum von glob genutzt wird und dieses sehr verbreitet in vielen Projekten als Datei- und Verzeichnis-Matching-Lösung implementiert ist. Projekte wie ts-json-schema-generator oder sogar große Infrastruktur-Tools wie AWS CDK verwenden glob und somit indirekt minimatch. Wenn in einem solchen Szenario eine Abhängigkeit unerwartet als ES Module auftritt, bricht für zahlreiche Nutzer die gesamte Dependency Chain zusammen und sie stehen vor einem funktionalen Stillstand. Das Besondere an diesem Fehler ist, dass er über ein Patch-Release ausgeliefert wurde.
Normalerweise sind Patch-Versionen dazu gedacht, Fehler zu beheben, ohne bestehende Schnittstellen oder Funktionalitäten zu verändern. Durch die Umstellung auf ESM wurde aber eine inkompatible Änderung eingespielt, ohne dass sich die Major- oder Minor-Version geändert hätte. Dies führt zu erheblichen Überraschungen und Problemen in vielen CI/CD-Pipelines, die auf stabile Abhängigkeitsversionen angewiesen sind. Die Community reagierte prompt, indem sie den Vorfall intensiv in Issue-Trackern wie GitHub diskutierte. Dort berichteten zahlreiche Entwickler von identischen Fehlermeldungen und teilten Workarounds. Ein häufig empfohlener temporärer Lösungsansatz ist, durch die Nutzung des neuen `overrides`-Feldes in package. json Pakete wie minimatch auf eine funktionierende Version wie 10. 1 herunterzusetzen. Auf diese Weise wird die problematische Version 10. 2 umgangen, ohne alle Abhängigkeiten manuell ändern zu müssen.
Allerdings ist das nur eine Notlösung und beseitigt nicht die zugrundeliegende Ursache. Zusätzlich wird darauf hingewiesen, dass der ursprüngliche Treiber für das Update von brace-expansion eine Sicherheitslücke war, die inzwischen auch in der alten Version 2. 2 gepatcht wurde. Da ergibt sich für viele Projekte die Möglichkeit, auf bewährte Versionen zurückzugehen, die sowohl Sicherheit als auch Kompatibilität bieten. Der Trick besteht darin, Paketverwaltungs-Dateien wie package-lock. json oder yarn. lock zu bereinigen, sodass keine fehlerhaften Versionen mehr eingeschlossen werden. Dieses Ereignis verdeutlicht die Tragweite von Abhängigkeitsketten in modernen JavaScript-Projekten. Selbst vermeintlich kleine Änderungen in einer tief eingebetteten Bibliothek können durch ihre Verbreitung erhebliche Auswirkungen auf eine Vielzahl von Anwendungen haben.
Zudem macht die Thematik das komplexe Zusammenspiel von Modulformaten wie CommonJS und ES Modules deutlich, mit denen Entwickler in der Node. js-Welt konfrontiert sind. ESM wird zwar als moderner Standard angesehen, jedoch ist der schrittweise Übergang älterer Pakete eine Herausforderung. Erfolgt ein solcher Wechsel ohne breite Abstimmung oder entsprechende Kennzeichnung, sind Fehlersituationen wie diese vorprogrammiert. Aus der Sicht eines Entwicklerteams ist es daher ratsam, Abhängigkeiten regelmäßig zu überprüfen und bei kritischen Paketen auf bekannte stabile Release-Versionen zu fixieren. Der Einsatz von Tools wie Renovate oder Dependabot unterstützt dabei, Updates gezielt zu testen und eventuelle Probleme frühzeitig zu erkennen. Ebenso kann es hilfreich sein, Community-Nachrichten und Issue-Tracker aktiv zu verfolgen, um auf Breaking Changes oder Sicherheits-Updates zeitnah reagieren zu können. Langfristig wird das Node.
js-Ökosystem eine bessere Standardisierung und klare Migrationspfade bei der Umstellung von CommonJS auf ESM benötigen. Dazu könnten strengere Semver-Regeln bei kritischen Änderungen sowie verbessertes Tooling zum Erkennen von Inkompatibilitäten beitragen. Für Bibliotheksautoren gilt, Breaking Changes transparent zu kommunizieren, idealerweise nicht innerhalb von Patch-Releases, sondern in Major-Versionen, um die Auswirkungen zu minimieren. Das Minimatch-Beispiel zeigt auf eindrucksvolle Weise, wie tief verwobene Abhängigkeiten in modernen Softwareprojekten den Betrieb gefährden können. Entwickler sollten sich dieser Risiken bewusst sein und entsprechend vorsorgen, sei es durch technische Maßnahmen oder ein durchdachtes Risikomanagement. Eine proaktive Herangehensweise an Dependency-Management kann so einen essenziellen Beitrag zur Stabilität und Ausfallsicherheit von Softwareanwendungen leisten.
Abschließend lässt sich sagen, dass der Dependency Chain Error in NPM-Paketen eine Mahnung für die gesamte JavaScript-Community darstellt. Er fordert mehr Aufmerksamkeit für Versionskontrolle, Kompatibilität und nachhaltige Pflege von Bibliotheken. Mit dem richtigen Know-how und passenden Strategien lassen sich solche Probleme allerdings beherrschen und die Chancen moderner Modulformate optimal für innovative Projekte nutzen.