Die Cyberbedrohungslandschaft entwickelt sich stetig weiter, und eine der jüngsten Entwicklungen ist die Version 4 der Malware OtterCookie. Diese Schadsoftware, die von nordkoreanischen Akteuren eingesetzt wird, entwickelt sich rasant und besitzt mittlerweile erweiterte Fähigkeiten, die sowohl die Erkennung virtueller Maschinen (VM) als auch den Diebstahl von Login-Daten aus beliebten Browsern und Erweiterungen umfassen. Die Weiterentwicklung dieser Malware stellt nicht nur eine technische Herausforderung für Cybersecurity-Experten dar, sondern auch ein wachsendes Risiko für Unternehmen und Privatpersonen weltweit. OtterCookie wurde erstmals im September 2024 dokumentiert. Die Malware verbreitet sich hauptsächlich über JavaScript-Payloads, die in bösartigen npm-Paketen, manipulierten GitHub- oder Bitbucket-Repositories oder falschen Videokonferenzanwendungen versteckt sind.
Ihre Funktionsweise ist darauf ausgelegt, auf kompromittierten Systemen Befehle von einem externen Server auszuführen und dabei sensible Daten zu sammeln. Die kontinuierlichen Updates der Malware zeigen, wie engagiert die Tätergruppe ist, ihre Tools zu verfeinern und an neue Herausforderungen anzupassen. Die Bedrohungsgruppe hinter OtterCookie ist unter mehreren Namen bekannt, darunter WaterPlum, CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, PurpleBravo und Tenacious Pungsan. Diese Gruppen werden von Experten mit der berüchtigten nordkoreanischen Hackerorganisation Lazarus Group in Verbindung gebracht, die bereits zahlreiche hochkarätige Cyberangriffe ausgeführt hat. Die Verbindung hebt die Bedeutung dieser Malware hervor, da sie strategische Ziele verfolgt, die von Spionage bis hin zu finanziellen Angriffen reichen.
Mit dem Update auf Version 3 im Februar 2025 erhielt OtterCookie die Fähigkeit, Dateien mit bestimmten Erweiterungen zu sammeln und an den Angreifer zu senden. Dazu zählen Umgebungsvariablen, Bilder, Dokumente, Textdateien sowie besonders kritische Dateien, die mnemonische Phrasen und Wiederherstellungscodes für Kryptowährungs-Wallets enthalten. Diese Daten sind von enormem Wert, da sie Zugang zu digitalen Geldbörsen ermöglichen und somit finanziellen Schaden verursachen können. Die Veröffentlichung von OtterCookie v4 im April 2025 erweitert die Malware-Funktionen erheblich. Neu sind insbesondere zwei Module, die sich darauf spezialisieren, Zugangsdaten aus Google Chrome und der MetaMask-Erweiterung zu stehlen. MetaMask ist eine weitverbreitete Krypto-Wallet-Erweiterung für Browser wie Chrome und Brave und ermöglicht Nutzern das einfache Verwalten ihrer Kryptowährungen. Das Ausspähen dieser Daten stellt somit eine erhebliche Bedrohung für Kryptowährungs-Benutzer dar.
Zudem kann die neue Variante der Malware erkennen, ob sie in einer virtuellen Maschine ausgeführt wird. VM-Erkennung ist eine Technik, mit der Malware analysieren kann, ob sie in einem Test- oder Analyse-Umfeld läuft, um so eine Analyse und Erkennung zu erschweren. OtterCookie v4 erkennt gängige VM-Umgebungen wie Broadcom VMware, Oracle VirtualBox, Microsoft Hyper-V und QEMU. Durch diese Fähigkeit können die Angreifer sicherstellen, dass die Malware nur unter realen Bedingungen aktiv wird, wodurch Sicherheitsforscher und Anti-Malware-Lösungen ausgetrickst werden. Ein technisches Detail, das Aufmerksamkeit erregt, ist, dass das Modul zum Diebstahl von Google-Chrome-Zugangsdaten diese zunächst entschlüsselt, ehe sie gesammelt werden. Im Gegensatz dazu sammelt ein anderes Modul verschlüsselte Login-Daten von Browsern wie Chrome und Brave, ohne sie zu entschlüsseln.
Experten gehen davon aus, dass diese Unterschiede auf verschiedene Entwicklerteams innerhalb der Bedrohungsgruppe hindeuten, die an den verschiedenen Modulen gearbeitet haben. Diese fortschrittlichen Funktionen sind Teil einer größeren Offensive, die unter dem Namen "Contagious Interview" bekannt ist. Diese Kampagne umfasst verschiedene bösartige Payloads und Taktiken, die darauf abzielen, sensible Informationen zu sammeln, Systeme zu infiltrieren und langfristige Zugänge zu sichern. Neben OtterCookie gehört auch eine neue Malware-Familie namens Tsunami-Framework zu dieser Offensive, welche über Funktionen zum Keylogging, Datei-Exfiltration und Stehlen von Browser- sowie Wallet-Daten verfügt. Die Bedrohungsakteure nutzen auch weitere raffinierte Methoden, um ihre Malware zu verbreiten.
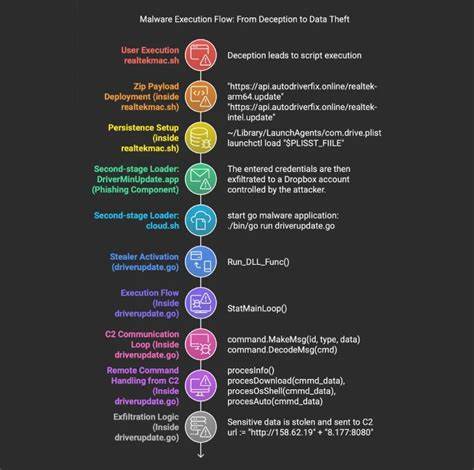
So wurde ein Go-basierter Information-Stealer unter dem Vorwand eines Realtek-Treiber-Updates verbreitet, der bei Aktivierung ein gefälschtes macOS-Tool startet, das das Systempasswort des Opfers ausliest. Diese Taktiken verdeutlichen den umfassenden und vielseitigen Ansatz der Angreifer, der von Social Engineering über gefälschte Software bis hin zu ausgefeilten Malware-Funktionen reicht. Parallel zu den technischen Entwicklungen gewinnen auch menschliche Aspekte der Angriffe an Bedeutung. Die Hackergruppe setzt auf fingierte Profile auf Jobplattformen wie Xing, Upwork, Toptal und 9am, komplett mit gefälschten LinkedIn-Profilen, um sich als legitime IT-Fachkräfte auszugeben. Dabei werden oft KI-generierte Bilder und manipulierte Lebensläufe genutzt, um den Eindruck echter Bewerber zu erwecken. Nach der Anstellung nutzen die Angreifer VPNs, Maus-Jiggler und Remote-Access-Technologien, um unentdeckt zu bleiben und kontinuierlichen Zugriff auf die Unternehmensnetzwerke zu erhalten.
Diese Methode zeigt, wie sich moderne Cyberangriffe nicht mehr nur auf technische Schwachstellen beschränken, sondern verstärkt auch soziale Manipulation und Täuschung einsetzen. Die Kombination aus einer ausgefeilten Malware wie OtterCookie v4 und der Nutzung von gefälschten Mitarbeiterprofilen stellt ein neues Level der Bedrohung dar, dem Unternehmen durch umfassende Sicherheitsmaßnahmen begegnen müssen. Fachleute empfehlen, Identitätsprüfungen bei Einstellungsverfahren zu verstärken und Personalverantwortliche für die Erkennung solcher Täuschungen zu sensibilisieren. Zusätzlich sollten Unternehmen Monitoring-Systeme implementieren, die ungewöhnliche Aktivitäten, wie etwa die Nutzung von VPNs oder ungewöhnliche IP-Adressen, erkennen und analysieren. Besonders wichtig ist auch die Absicherung von Cloud-Diensten und Browser-Daten, da der Diebstahl von Zugangsdaten eine der zentralen Angriffspunkte von OtterCookie v4 ist.
Zusammenfassend zeigt die Entwicklung von OtterCookie v4 eindrücklich, wie Cyberkriminelle und staatlich geförderte Akteure ihre Werkzeuge stetig verbessern, um Sicherheitsmechanismen zu umgehen und wertvolle Daten zu erbeuten. Die Fähigkeit zur VM-Erkennung und der gezielte Angriff auf Chrome und MetaMask unterstreichen die Vielseitigkeit und Anpassungsfähigkeit moderner Malware. Angesichts der zunehmenden Komplexität der Bedrohungslage sollten Organisationen verstärkt in mehrschichtige Sicherheitskonzepte investieren. Dazu zählen neben der technischen Absicherung auch Prozesse zur Identitätsprüfung und zur Erkennung von Insider-Bedrohungen. Die Cyber-Community ist gefordert, die Methoden von Malware wie OtterCookie genau zu analysieren und zeitnah Gegenmaßnahmen zu entwickeln, um eine Eskalation der Angriffe zu verhindern.
Die Kombination aus technischem Fortschritt und sozialer Manipulation bei dieser Bedrohungsgruppe zeigt deutlich: Cybersecurity ist heute mehr denn je eine der kritischsten Herausforderungen für den Schutz von Daten, Infrastruktur und wirtschaftlicher Stabilität.