ICO-Token-Verkäufe Blockchain-Technologie Steuern und Kryptowährungen

Warum AppArmor und SELinux im Zeitalter der Künstlichen Intelligenz wenig Beachtung finden

Eine tiefgehende Analyse darüber, warum Sicherheitslösungen wie AppArmor und SELinux trotz ihrer Bedeutung heute weniger diskutiert werden und welche Rolle sie in der aktuellen KI-getriebenen IT-Landschaft spielen.

Warum AppArmor und SELinux im Zeitalter der Künstlichen Intelligenz wenig Beachtung finden

In den letzten Jahren hat die Künstliche Intelligenz (KI) eine enorme Aufmerksamkeit auf sich gezogen und viele traditionelle IT-Themen in den Hintergrund gedrängt. Sicherheitsmechanismen wie AppArmor und SELinux, die lange Zeit zentrale Rollen im Bereich der Betriebssystem-Sicherheit einnahmen, scheinen im öffentlichen Diskurs kaum noch vorkommen. Dabei sind diese Systeme weiterhin wichtig, wenn es um den Schutz sensibler Daten und das Absichern von Servern und Anwendungen geht. Warum also nimmt die Diskussion um AppArmor und SELinux im Zeitalter der KI ab? Welche Faktoren spielen eine Rolle und welche Bedeutung haben diese Sicherheitsframeworks heutzutage? Dieser Beitrag beleuchtet die Hintergründe und zeigt auf, wie die Veränderungen im IT-Umfeld die Wahrnehmung dieser Technologien beeinflusst haben.

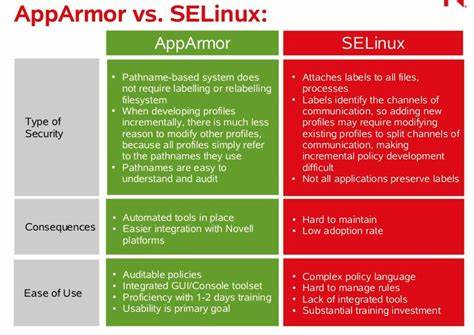
AppArmor und SELinux sind Sicherheitsmodule für Linux-basierte Systeme, die den Zugriff von Prozessen auf Ressourcen kontrollieren und so das Risiko von Sicherheitsverletzungen reduzieren. Beide basieren auf dem Prinzip der Mandatory Access Control (MAC), das strikt regelt, welche Aktionen ein Programm ausführen darf. AppArmor setzt dabei auf profilbasiertes Whitelisting, bei dem die erlaubten Befugnisse eines Programms vorab definiert werden. SELinux hingegen arbeitet mit detaillierten Richtlinien, die komplexere Zugriffssteuerungen erlauben. Beide Ansätze haben sich über die Jahre in verschiedensten Umgebungen bewährt, von Serverinfrastrukturen bis zu eingebetteten Systemen. Doch trotz ihrer technischen Relevanz werden AppArmor und SELinux kaum noch in den Schlagzeilen oder in aufkommenden Diskussionen rund um IT-Sicherheit erwähnt. Einer der Hauptgründe hierfür ist die Verlagerung des Fokus hin zur Künstlichen Intelligenz und den damit verbundenen Themen.

KI dominiert heute viele Branchen und zieht die Aufmerksamkeit von IT-Experten, Analysten und Medien auf sich. Themen wie maschinelles Lernen, neuronale Netze und autonome Systeme stehen im Mittelpunkt der Debatten, während klassische Sicherheitstools weniger sichtbar bleiben. Diese Verschiebung hat zur Folge, dass auch traditionelle Systeme der Betriebssicherheit seltener in den Vordergrund rücken. Darüber hinaus gestaltet sich die Implementierung und Verwaltung von AppArmor und SELinux als vergleichsweise komplex und fortgeschritten. Moderne Entwickler und Administratoren setzen lieber auf cloudbasierte Sicherheitslösungen und automatisierte Mechanismen, die besser in DevOps- oder CI/CD-Pipelines passen. Diese Tools sind oft intuitiver und lassen sich einfacher integrieren, was gerade in schnelllebigen KI-Projekten geschätzt wird.

Gleichzeitig fehlt in vielen Unternehmen eine umfassende Ausbildung und das Know-how rund um die detaillierte Konfiguration und Wartung von AppArmor und SELinux. Diese Wissenslücke sorgt dafür, dass sich weniger Experten mit diesen Systemen auseinandersetzen und somit auch weniger darüber gesprochen wird. Ein weiterer Faktor ist der Wandel in der Bedrohungslandschaft. Während früher vor allem Systemangriffe und lokale Sicherheitslücken im Fokus standen, prägen heute Cloud-Angriffe, Datenlecks in verteilten Systemen und Angriffe auf KI-Modelle selbst die Diskussion. Verteidigungsmechanismen gegen solche Attacken setzen häufig an anderer Stelle an, beispielsweise in der Absicherung von APIs, der Verschlüsselung von Daten oder der Erkennung von Anomalien durch KI-gestützte Systeme. In diesem Kontext wirken AppArmor und SELinux mit ihren traditionellen Schutzmechanismen weniger spektakulär, obwohl sie weiterhin eine wichtige Schutzlinie bilden.

Hinzu kommt, dass viele moderne Betriebssysteme und Container-Plattformen, die besonders im KI-Bereich verwendet werden, integrierte Sicherheitsfunktionen bieten, die teilweise auf AppArmor oder SELinux basieren oder diese ersetzen. Dies führt dazu, dass Entwickler und Betreiber zwar von den Schutzmechanismen profitieren, ohne deren genaue Funktionsweise oder Namen zu kennen. So kann es für Außenstehende den Eindruck erwecken, dass diese Tools an Bedeutung verloren haben, obwohl sie im Hintergrund wirken. Die geringere Kommunikation über AppArmor und SELinux in der Öffentlichkeit bedeutet jedoch nicht, dass diese Technologien überholt oder unwichtig sind. Ganz im Gegenteil: Sicherheitsprofis und Systemadministratoren wissen um die Wichtigkeit solcher Kernel-Level-Schutzmechanismen. Gerade in kritischen IT-Umgebungen sind der Schutz vor unerlaubtem Zugriff und die Kontrolle von Systemprozessen unersetzlich.

Bei richtiger Anwendung reduzieren diese Lösungen das Risiko von Exploits und verbessern die Gesamtstabilität und Sicherheitsarchitektur. Aus Sicht der IT-Sicherheit und Governance sind AppArmor und SELinux wichtige Bausteine, die eine zusätzliche Verteidigungsschicht schaffen. Sie erhöhen die Komplexität für potenzielle Angreifer und begrenzen die Auswirkungen von kompromittierten Applikationen. Die fortschreitende Verbreitung von KI-basierter Software und cloudnativen Architekturen macht es sogar noch wichtiger, solche robusten Sicherheitsmodule einzusetzen, um die Angriffsflächen zu minimieren. Ein weiterer Aspekt ist die mögliche Synergie zwischen KI und traditionellen Sicherheitsframeworks. KI kann dabei helfen, die Konfiguration, Überwachung und Anpassung von Systemschutzmechanismen wie AppArmor und SELinux zu automatisieren.

Intelligente Algorithmen könnten Sicherheitsrichtlinien dynamisch optimieren und Anomalien erkennen, was die Handhabung dieser komplexen Werkzeuge erleichtert. Dies eröffnet spannende Perspektiven, die den bisherigen Umgang mit diesen Technologien neu gestalten könnten. Zusammenfassend lässt sich sagen, dass AppArmor und SELinux trotz ihrer nachlassenden Sichtbarkeit in Medien und allgemeinen IT-Diskussionen nach wie vor unverzichtbare Komponenten der Betriebssystem-Sicherheit sind. Die verstärkte Fokussierung auf KI und moderne Cloud-Umgebungen hat die Aufmerksamkeit von ihnen abgezogen, jedoch bedeutet dies nicht, dass sie an Relevanz verloren haben. Vielmehr ist es eine Frage der Wahrnehmung, der sich ändernden Prioritäten in der IT und der fortschreitenden technischen Entwicklung.

Wer künftige Sicherheitsstrategien verfolge will, sollte AppArmor und SELinux nicht außer Acht lassen, sondern deren Potenziale gerade im Zusammenspiel mit KI und modernen Sicherheitsansätzen neu entdecken und nutzen.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
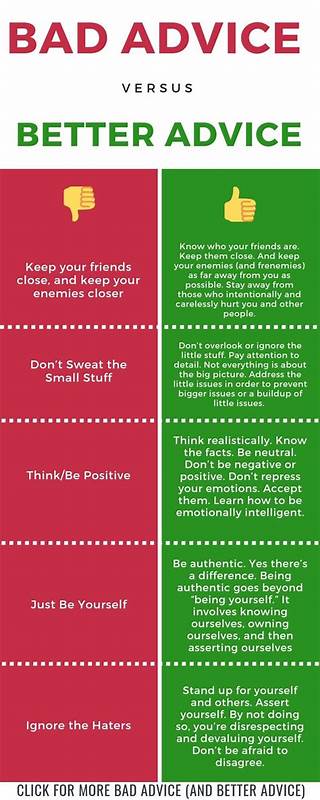
Die Gefahr schlechter Ratschläge: Wie man schlechte Life-Hacks erkennt und vermeidet
Samstag, 14. November 2026. Die Gefahr schlechter Ratschläge: Wie man schlechte Life-Hacks erkennt und vermeidet

Schlechte Ratschläge sind so alt wie die Menschheit selbst. Überall begegnen uns Meinungen, Tipps und Strategien, die vermeintlich den Weg zu Erfolg und Glück ebnen sollen, in Wahrheit aber oft in Sackgassen führen oder sogar Schaden anrichten.

Mana Blade – Das revolutionäre 3D-MMORPG mit React Three Fiber und WebGPU
Samstag, 14. November 2026. Mana Blade – Das revolutionäre 3D-MMORPG mit React Three Fiber und WebGPU

Die Welt der Online-Spiele hat mit der Einführung von Mana Blade, einem 3D-MMORPG, das in React Three Fiber und WebGPU entwickelt wurde, einen bedeutenden Schritt nach vorne gemacht. Das Spiel nutzt modernste Webtechnologien, um Spielerlebnisse zu schaffen, die früher nur mit nativen Anwendungen möglich waren.

Zen MCP: Die Revolution der KI-Kollaboration mit Claude Code und Multi-Modell-Orchestrierung
Samstag, 14. November 2026. Zen MCP: Die Revolution der KI-Kollaboration mit Claude Code und Multi-Modell-Orchestrierung

In der heutigen Ära der künstlichen Intelligenz steht die Fähigkeit, mehrere KI-Modelle effektiv und nahtlos zusammenzuführen, im Mittelpunkt technischer Innovationen. Zen MCP ist eine bahnbrechende Plattform, die diese Herausforderung meistert, indem sie Claude Code mit einer Vielzahl modernster KI-Modelle wie Gemini, O3, OpenRouter und Ollama verbindet.

Geheime Cheats in Batman Begins (PlayStation 2) entschlüsselt: So können Sie das Spiel komplett freischalten
Samstag, 14. November 2026. Geheime Cheats in Batman Begins (PlayStation 2) entschlüsselt: So können Sie das Spiel komplett freischalten

Batman Begins für die PlayStation 2, basierend auf dem berühmten Christopher-Nolan-Film, erschien vor rund 20 Jahren und hat viele Fans der Fledermaus begeistert. Doch wie bei vielen Spielen jener Zeit, haben sich einige Geheimnisse tief in den Daten versteckt.

AICosts.ai: Die ultimative Lösung zur Optimierung Ihrer KI-Ausgaben über 50 Plattformen
Samstag, 14. November 2026. AICosts.ai: Die ultimative Lösung zur Optimierung Ihrer KI-Ausgaben über 50 Plattformen

In der heutigen digitalen Ära gewinnt Künstliche Intelligenz (KI) zunehmend an Bedeutung und ist aus vielen Unternehmensprozessen nicht mehr wegzudenken. Ob zur Textgenerierung, Automatisierung von Arbeitsabläufen oder Datenanalyse – KI-Dienste sind vielfältig und werden täglich von immer mehr Firmen genutzt.

Wie multimodale große Sprachmodelle menschliche Objektkonzepte natürlich nachbilden
Samstag, 14. November 2026. Wie multimodale große Sprachmodelle menschliche Objektkonzepte natürlich nachbilden

Die rasante Entwicklung großer Sprachmodelle (Large Language Models, LLMs) hat nicht nur die Welt der Künstlichen Intelligenz revolutioniert, sondern auch neue Fragestellungen zur Natur des maschinellen Verständnisses und der Nachbildung menschlicher kognitiver Prozesse aufgeworfen. Insbesondere multimodale große Sprachmodelle, die mehrere Datenquellen wie Text und Bild kombinieren, zeigen erstaunliche Fähigkeiten darin, objektbezogene Konzepte ähnlich wie Menschen zu repräsentieren.

Wir leben im goldenen Zeitalter der Interoperabilität: Die Zukunft der digitalen Zusammenarbeit
Samstag, 14. November 2026. Wir leben im goldenen Zeitalter der Interoperabilität: Die Zukunft der digitalen Zusammenarbeit

Die digitale Welt befindet sich in einem fundamentalen Wandel, der von einem bemerkenswerten Konzept angetrieben wird: Interoperabilität. Dieses Prinzip beschreibt die Fähigkeit unterschiedlicher Systeme, Geräte und Anwendungen, miteinander zu kommunizieren, Daten auszutauschen und zusammenzuarbeiten, ohne dass hinderliche Barrieren bestehen.

Weitere Artikel zum Thema
Parra: Revolutionäre Parallelverarbeitung in JavaScript und TypeScript für moderne Webanwendungen
Samstag, 14. November 2026. Parra: Revolutionäre Parallelverarbeitung in JavaScript und TypeScript für moderne Webanwendungen

In der heutigen Ära der Webentwicklung sind performante und skalierbare Anwendungen unverzichtbar. JavaScript, die am weitesten verbreitete Sprache für Webanwendungen, bildet das Herzstück zahlreicher dynamischer und interaktiver Webseiten und Apps.

Trumps Exekutivbefehle und die Gründung der Kryptowährungs-Arbeitsgruppe: Ein Überblick
Freitag, 13. November 2026. Trumps Exekutivbefehle und die Gründung der Kryptowährungs-Arbeitsgruppe: Ein Überblick

Im Jahr 2023 wurden die Auswirkungen der Exekutivbefehle von Donald Trump auf die Welt der Kryptowährungen zunehmend klarer. Die Gründung der Kryptowährungs-Arbeitsgruppe steht im Mittelpunkt dieser Diskussion und hat enorme Bedeutung für die Regulierung und den Fortschritt digitaler Währungen in den USA und darüber hinaus.

Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor
Freitag, 13. November 2026. Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor

In einer kürzlich veröffentlichten Stellungnahme sorgte Rostin Behnam, der Vorsitzende der Commodity Futures Trading Commission (CFTC), für Aufsehen, als er erklärte, dass nur Bitcoin als Rohstoff anerkannt werden könne, während Ethereum und andere Kryptowährungen nicht in dieselbe Kategorie fallen. Diese Aussage wirft Fragen auf und spiegelt die anhaltende Debatte über die Regulierung von Kryptowährungen wider, die in den letzten Jahren immer lauter geworden ist.

Tether's $1 Milliarde USDT Mint auf Tron: Ein Vorzeichen für den Bull Run 2024?
Freitag, 13. November 2026. Tether's $1 Milliarde USDT Mint auf Tron: Ein Vorzeichen für den Bull Run 2024?

Die Krypto-Welt ist eine dynamische und oft unvorhersehbare Arena, in der Neuigkeiten und Entwicklungen innerhalb von Minuten die Kurslandschaft verändern können. Eine der jüngsten Entwicklungen, die für viel Aufsehen gesorgt hat, ist die Minting von 1 Milliarde USDT (Tether) auf der Tron-Blockkette.