Cyberkriminelle entwickeln ihre Methoden kontinuierlich weiter, um Schadsoftware auf möglichst raffinierte und schwer erkennbare Weisen zu verteilen. Eine der aktuell besorgniserregendsten Entwicklungen ist der Einsatz von TikTok-Videos zur Verbreitung der berüchtigten Malware Vidar und StealC, die als besonders gefährliche Informationstehler bekannt sind. Dabei bedienen sich die Angreifer einer relativ neuen Technik namens ClickFix, welche die herkömmlichen Sicherheitsmaßnahmen umgeht und das Einschleusen von Malware in das Gerät des Opfers erheblich erleichtert. Der Missbrauch populärer Social-Media-Plattformen wie TikTok zeigt erneut, wie Hacker moderne Kommunikationskanäle für ihre bösartigen Zwecke kapern und Nutzer durch clevere Social-Engineering-Tricks täuschen. Die ClickFix-Technik revolutioniert die Art und Weise, wie Malware im System verbleibt, da sie die schädlichen Dateien nicht auf der Festplatte ablegt, sondern komplett im Arbeitsspeicher ausführt.
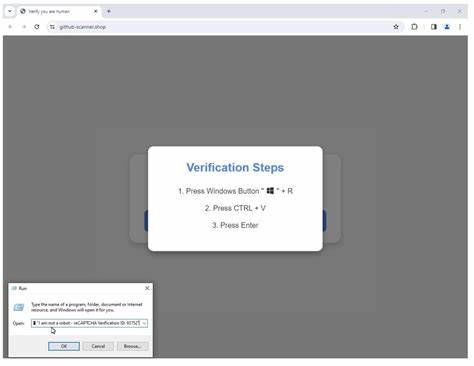
Das hat zur Folge, dass traditionelle Antivirenprogramme und Browser-Sicherheitslösungen deutlich weniger Chancen haben, die Schadsoftware zu erkennen oder zu blockieren. Bei solchen Angriffen wird häufig ein scheinbar legitimes MSI-Installationsprogramm verwendet, das zum Beispiel eine echte Anwendung von NVIDIA enthält. Diese wird von den Angreifern missbraucht, um während des Installationsprozesses eine manipulierte DLL-Datei einzuschleusen, die weitere Schadsoftware per Curl-Befehl aus dem Internet nachlädt und ausführt. Diese Methode erschwert nicht nur die Erkennung, sondern lässt die Malware auch extrem heimlich agieren. Ein zentrales Element in der jüngsten Angriffswelle ist die Verbreitung über TikTok-Videos, die User auffordern, schädliche PowerShell-Befehle auszuführen. Dazu werden die Nutzer dazu verleitet, auf ihren Windows-Rechnern über den Hotkey "Windows + R" den Ausführen-Dialog zu öffnen, PowerShell zu starten und dort voreingestellte Befehle einzugeben.
Die Videos dienen als eine Art Anleitung mit visuellen und verbalen Hilfestellungen, wodurch besonders technikunerfahrene Nutzer leicht hereinfallen können. Oftmals geben die Clips vor, Anleitungen zur Aktivierung beliebter Software wie Windows, Microsoft Office, CapCut oder Spotify zu liefern oder Funktionen zu verbessern. Tatsächlich aber schaden die ausgeführten Befehle den Systemen und führen zur Installation von Vidar- und StealC-Malware, die sensible Daten wie Anmeldedaten, persönliche Dateien und Passwörter ausspioniert. Diese Art der Cyberattacke zeigt den Trend, dass Hacker zunehmend soziale Medien und insbesondere aufstrebende Plattformen mit einer jungen und technisch teils unerfahrenen Zielgruppe für ihre Zwecke nutzen. Die vermeintlichen Tutorials und Hilfestellungen erwecken dadurch schnell Vertrauen und animieren die Nutzer dazu, auf Anweisungen zu reagieren, die sie ohne die Schritt-für-Schritt-Erklärungen nicht ausführen würden.
Zudem scheint ein Großteil der verbreiteten TikTok-Videos mit Hilfe von KI-generierten Inhalten erstellt worden zu sein, was die Authentizität der Clips erhöht und das Erkennen von Fälschungen erschwert. Die betreffenden TikTok-Accounts wurden inzwischen deaktiviert, nachdem ihr Schadpotenzial erkannt wurde, dennoch zeigen die enormen Zuschauerzahlen, dass noch viele weitere potenziell gefährdete Nutzer mit ähnlichen Videos in Kontakt kommen könnten. Die Malware Vidar ist als Informationstehler bekannt, der grundlegende persönliche Daten, Zugangsdaten und digitale Konten ausspioniert und somit als Einfallstor für weitere Cyberangriffe dient. StealC verfolgt ähnlich ausgeklügelte Ziele, indem es versucht, Speicherinhalte und weitere persönliche Informationen von den infizierten Rechnern zu extrahieren.
Beide Schädlinge sind zusammengenommen extrem riskant und werden über die ClickFix-Technik verteilt, die den eigentlichen Schadcode über legitime Windows-Werkzeuge wie MSIExec und PowerShell direkt im Arbeitsspeicher ablegt und ausführt. Dadurch gelingt den Angreifern ein schwer nachweisbarer Zugriff auf die Systeme der Opfer. Neben der Verbreitung über TikTok-Videos ist auch ein Zusammenhang mit einer größeren koordinierten Operation namens "Operation Endgame" zu beobachten. Bei dieser weltweiten Cyberoperation wurden hunderte von Command-and-Control-Servern und Dutzende von Domains, die zum Verteilen verschiedener Schadsoftwarefamilien genutzt wurden, abgeschaltet. Dies zeigt, dass trotz gegensteuernder Maßnahmen die Bedrohung durch solche Malware-Kampagnen weiterhin präsent und dynamisch ist. Zum Schutz vor solchen Angriffen empfiehlt es sich vor allem, die Nutzung des Windows-Ausführen-Dialogs für nicht autorisierte Anwendungen einzuschränken.
Unternehmen können hierzu Gruppenrichtlinien verwenden, um das Öffnen von Programmen über "Windows + R" zu blockieren oder generell die Verwendung von PowerShell und MSIExec für unbekannte Quellen zu regulieren. Weiterhin sollten Nutzer besonders misstrauisch sein bei Anleitungen, die sie auffordern, Befehle auf ihrem System einzugeben, und diese niemals ohne Rücksprache mit einem IT-Experten ausführen. Regelmäßige Schulungen zu digitalen Gefahren und die Sensibilisierung auf Social-Engineering-Methoden sind ebenfalls essenziell, um die Angriffsflächen zu reduzieren. Darüber hinaus sind aktuelle Anti-Malware-Lösungen und Hosts-Datei-Filter hilfreich, um den Internetzugang zu bekannten bösartigen Domains, wie z. B. den bei diesen Angriffen verwendeten was, bislang alleline erkannten Domains, zu blockieren. Sicherheitsforscher überwachen fortlaufend die Infrastruktur der Angreifer und veröffentlichen regelmäßig Updates, um die Erkennung und Abwehr zu verbessern.
Die Verwendung von TikTok als Verbreitungsmedium birgt jedoch eine ganz neue Problematik. Die Plattform ist vor allem bei jungen Menschen beliebt, die oft nicht ausreichend über die Gefahren von Manipulationsversuchen im Netz informiert sind. Soziale Beweise wie hohe Abrufzahlen, Likes und Kommentare sorgen für eine trügerische Legitimität der Videos und fördern die Verbreitung gefährlicher Techniken. Anwender müssen lernen, auch bei scheinbar hilfsbereiten Videoanleitungen kritischer zu hinterfragen und nicht blind Befehle auszuführen, die ihre Computersicherheit gefährden könnten. Neben Windows-Rechnern bleibt auch der Mac-Bereich nicht verschont. Angriffe mit betrügerischen Versionen von Ledger Live, einer beliebten Krypto-Wallet-App, sollen seit August 2024 Seed-Phrasen abgreifen und damit die Geldbörsen der Nutzer leeren. Diese Kombination zeigt, dass Cyberkriminelle vielfältige und sich ergänzende Methoden verwenden, um ein möglichst weites Spektrum an Opfern zu erreichen.
Über gefälschte Apps und manipulierte Installationsdateien wird das Vertrauen der Nutzer gezielt ausgenutzt, um an ihre sensiblen Daten zu gelangen. Insgesamt unterstreichen die neuen Entwicklungen die Bedeutung von ganzheitlichen Sicherheitsstrategien, bestehend aus technischer Absicherung, Nutzeraufklärung und der ständigen Beobachtung von Bedrohungslandschaften. Die Integration moderner Erkennungslösungen, die auch auf Speicheranalysen und verhaltensbasierte Erkennung setzen, ist ebenso notwendig wie klare Richtlinien am Arbeitsplatz und zu Hause, um riskante Verhaltensweisen zu minimieren. Abschließend ist klar, dass die Kombination aus ausgefeilter ClickFix-Technik, gezielter sozialer Manipulation über TikTok und der Nutzung legitimer Systemtools eine gefährliche Masche darstellt, die aktuelle Sicherheitsmechanismen herausfordert.
Nutzer sollten daher besonders wachsam sein, keine Anleitungen aus unbekannten Quellen blind folgen und sichere IT-Praktiken pflegen, um nicht Opfer dieser immer raffinierteren Malware-Angriffe zu werden.