Mit der Veröffentlichung von Kubernetes v1. 33 hat sich ein bedeutendes Sicherheitsfeature als Standard etabliert: Benutzer-Namespaces. Diese Funktion, die zuvor als experimentell galt und manuell aktiviert werden musste, ist nun standardmäßig in Kubernetes integriert. Dies bedeutet, dass, sofern die notwendigen Voraussetzungen erfüllt sind, Pods automatisch die Möglichkeit haben, Benutzer-Namespaces zu nutzen – ohne weitere Konfiguration oder Aktivierung von Feature-Gates. Die Aktivierung von Benutzer-Namespaces stellt einen entscheidenden Schritt dar, um die Sicherheit innerhalb von Kubernetes-Clustern zu erhöhen und gleichzeitig die Flexibilität und Benutzerfreundlichkeit für Entwickler und Administratoren zu steigern. Benutzer-Namespaces sind ein Linux-Kernel-Feature, das sich grundlegend von den bekannten Kubernetes-Namespaces unterscheidet.
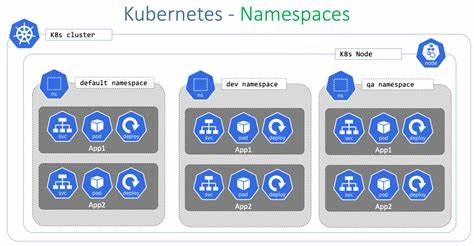
Während Kubernetes-Namespaces vor allem zur logischen Trennung und Organisation von Ressourcen innerhalb von Clustern dienen, bieten Benutzer-Namespaces eine Tiefenisolierung auf Betriebssystemebene, indem sie die Benutzer- und Gruppen-IDs (UIDs und GIDs) innerhalb von Containern von denen des Hosts trennen. Diese Isolation soll sicherstellen, dass Container auch im Falle eines Ausbruchs innerhalb des Betriebssystems möglichst wenig Schaden anrichten können. Die Vorteile der Verwendung von Benutzer-Namespaces in Kubernetes sind vielfältig und reichen weit über eine einfache Sicherheitsmaßnahme hinaus. Ein wichtiger Aspekt ist die Verhinderung lateraler Bewegungen zwischen Containern. Durch die eindeutige Zuordnung von UIDs und GIDs auf dem Host entstehen isolierte Benutzerbereiche für jeden Container, was bedeutet, dass ein kompromittierter Container nur sehr begrenzte Möglichkeiten hat, andere Container auf demselben Host anzugreifen oder sich dort auszubreiten.
Dies reduziert die Risiken von Angriffen signifikant und stärkt die gesamte Cluster-Sicherheit. Darüber hinaus verbessern Benutzer-Namespaces die Isolierung zwischen Host und Container enorm. Selbst wenn ein Angreifer erfolgreich aus einem Container ausbricht und Root-Rechte innerhalb des Containers erlangt, hat er aufgrund der unterschiedlichen UID/GID-Zuordnung auf dem Host keine Root-Rechte außerhalb des Containers. Das minimiert potenzielle Schäden erheblich und stellt sicher, dass kritische Prozesse und Dateien auf dem Host besser geschützt sind. Diese Kontrolle wird weiter verstärkt, da alle angeforderten Linux-Fähigkeiten nur innerhalb des Benutzer-Namespace gültig sind und nicht auf den Host übertragen werden. Ein weiterer wesentlicher Vorteil von Benutzer-Namespaces ist das Ermöglichen neuer Anwendungsfälle, die bislang nur mit erhöhten Privilegien möglich waren.
So können Entwickler beispielsweise Container mit bestimmten privilegierten Operationen ausführen, ohne dass diese Container tatsächlich Root-Rechte auf dem Host benötigen. Das erlaubt etwa das sichere Ausführen von Nested Containers, also Containern innerhalb von Containern, oder das Betreiben komplexerer Build-Pipelines innerhalb von Kubernetes, ohne die Sicherheit des Hosts zu gefährden. Die Nutzung von Benutzer-Namespaces in Kubernetes v1. 33 ist erstaunlich einfach. Die Konfiguration erfolgt durch Setzen des Parameters hostUsers im Pod-Spec auf false. Auf diese Weise wird sichergestellt, dass der Pod in einem eigenen Benutzer-Namespace läuft. Alle weiteren notwendigen Einstellungen oder Feature-Gate-Aktivierungen entfallen, was die Akzeptanz und Verbreitung des Features in Produktionsumgebungen fördert. Eine wichtige Voraussetzung für die Nutzung von Benutzer-Namespaces ist die Unterstützung durch das zugrundeliegende Linux-Dateisystem.
Hier spielt ein Linux-Kernel-Feature namens idmap mounts eine zentrale Rolle. Idmap mounts ermöglichen es, die beim Zugriff auf Dateisysteme verwendeten UIDs und GIDs dynamisch anzupassen und somit die Isolation auf Dateisystemebene zu gewährleisten. Dies ist besonders wichtig, wenn verschiedene Pods mit unterschiedlichen Benutzer-Namespaces auf dieselben Volumes zugreifen. Ohne diese Technik müssten Volumes aufwändig neu besessen werden, um die unterschiedlichen UID- und GID-Mappings abbilden zu können. Leider sind nicht alle Linux-Dateisysteme derzeit vollständig mit idmap mounts kompatibel. Besonders NFS (Network File System) unterstützt diese Funktion nicht, was für manche Kubernetes-Umgebungen eine Hürde darstellen kann. Typischerweise sind die gängigsten Dateisysteme wie ext4, xfs oder btrfs bereits unterstützt, wenn ein moderner Linux-Kernel in Version 6. 3 oder höher eingesetzt wird.
Auch die temporären Dateisysteme, die von Kubernetes für Secrets, ConfigMaps, Projected Volumes und Downward API verwendet werden, setzen auf diese Kernelversion für volle Kompatibilität. Für Umgebungen mit älteren Kerneln gibt es zwar Wege, Benutzer-Namespaces zu nutzen, jedoch sind hierbei einige Einschränkungen zu beachten. So müssen etwa temporäre Dateisysteme wie tmpfs gemieden werden, und es darf kein automatisch gemountetes Service Account Token verwendet werden, welches als Projected Volume tmpfs nutzt. Die Mindestkernelversion für eine etwas eingeschränktere aber dennoch praktikable Nutzung liegt hier bei 5. 19, wobei darauf hingewiesen wird, dass das Nichtvorhandensein der Unterstützung für idmap mounts beim rootfs ebenfalls eine große Einschränkung bedeuten kann. Das Interesse an Benutzer-Namespaces in der Kubernetes-Community resultiert vor allem aus dem großen Nutzen für die Sicherheit und Betriebsstabilität.
Die Fähigkeit, eine robuste Isolation zu bieten, ohne umfangreiche Änderungen an Anwendungen vornehmen zu müssen, löst viele der bisherigen Herausforderungen bei der Verwaltung von Privilegien in Containern. Die Lösung ist insgesamt eleganter und zukunftssicherer als komplexe, maßgeschneiderte Ansätze, die in der Vergangenheit häufig eingesetzt wurden, um ähnliche Ziele zu erreichen. Zudem zeigen Demonstrationen und Tests, dass viele bekannte Sicherheitslücken (CVE) durch Aktivierung von Benutzer-Namespaces wesentlich schwerer auszunutzen sind. Der Sicherheitsgewinn ist somit nicht theoretisch, sondern beruht auf realen Angriffsszenarien, die durch die Isolation stark abgeschwächt oder komplett verhindert werden. Dies bietet Best-Practices für den sicheren Betrieb von Container-basierten Anwendungen in anspruchsvollen Produktionsumgebungen. Nicht alle Container-Runtimes unterstützen Benutzer-Namespaces bereits.
Containerd, eines der beliebtesten Container-Engines, unterstützt diese Funktion ab Version 2. 0 nahtlos innerhalb von Kubernetes. CRI-O hingegen funktioniert ohne spezielle Dokumentation ebenfalls problemlos mit Benutzer-Namespaces. Andere Runtimes, beispielsweise cri-dockerd, unterstützen Benutzer-Namespace-Features mit Kubernetes aktuell nicht. Daher empfehlen Experten eine genaue Prüfung der eingesetzten Laufzeitumgebung, bevor Benutzer-Namespaces in einer Produktivumgebung eingesetzt werden. Kubernetes v1. 33 und die standardmäßige Aktivierung von Benutzer-Namespaces sind zudem ein Zeichen für den anhaltenden Fokus der Kubernetes-Community auf Sicherheit und Benutzerfreundlichkeit. Sie ermöglichen es Unternehmen und Entwicklern, ohne großen Aufwand von einer deutlich verbesserten Sicherheitsarchitektur zu profitieren und gleichzeitig neue Anwendungsszenarien im Bereich Containerisierung umzusetzen.
Dazu gehört etwa das sichere Durchführen von unprivilegierten Builds, das Betreiben von Kubernetes in Kubernetes (K-in-K) oder das Ausführen von Docker-in-Docker-Konzepten in Produktivumgebungen. Der Weg zu einer sicheren Containerisierung ist mit Benutzer-Namespaces klarer und einfacher geworden. Gleichzeitig zeigt sich, dass der Linux-Kernel und Kubernetes Hand in Hand gehen, um moderne Sicherheits- und Isolationsanforderungen zu erfüllen. Für Administratoren bedeutet dies weniger Komplexität und höheres Vertrauen in die Sicherheit ihrer Cluster. Entwickler können dank der unkomplizierten Aktivierung neue Technologien und Architekturen ausprobieren, ohne das Risiko eines Sicherheitsvorfalls zu erhöhen. Zusammenfassend schafft die Standardisierung von Benutzer-Namespaces in Kubernetes v1. 33 eine solide Grundlage, um Container in produktiven Umgebungen sicherer und effizienter zu betreiben.
Die verbesserte Isolation verhindert Schadensausbreitung, schützt den Host besser, und eröffnet innovative Anwendungsfälle für Container innerhalb von Kubernetes. Nutzer sollten jedoch sicherstellen, dass die darunterliegende Linux-Infrastruktur und Container-Runtime diese Funktionalitäten vollständig unterstützen, um das volle Potenzial auszuschöpfen. In Zukunft ist zu erwarten, dass Benutzer-Namespaces weiter optimiert, besser integriert und möglicherweise durch zusätzliche Features ergänzt werden, die den Sicherheitsstandard von Kubernetes noch weiter anheben. Für Unternehmen, die Kubernetes einsetzen, bietet sich jetzt die Chance, von diesen Fortschritten zu profitieren und ihre Infrastruktur zukunftssicher zu gestalten. Nutzer, die bislang noch gezögert haben, komplexe Sicherheitsmechanismen zu implementieren, sollten die mit v1.
33 eingeführte Standardaktivierung von Benutzer-Namespaces als Einladung verstehen, Sicherheit als integralen Bestandteil ihres Container-Managements zu etablieren.