Bitcoin Virtuelle Realität

WAF-Umgehung durch Autocomplete: Eine innovative Methode zur Umgehung von Web Application Firewalls

Erfahren Sie, wie Angreifer fortschrittliche Techniken wie Autocomplete-Features ausnutzen, um Web Application Firewalls (WAF) zu umgehen und Sicherheitslücken in Webanwendungen aufzudecken. Erhalten Sie praxisnahe Einblicke in die Funktionsweise moderner WAFs und lernen Sie, wie scheinbar harmlose Suchfunktionen zur Angriffsschleuse werden können.

WAF-Umgehung durch Autocomplete: Eine innovative Methode zur Umgehung von Web Application Firewalls

Web Application Firewalls (WAF) sind ein essenzieller Bestandteil moderner IT-Sicherheit und dienen dazu, Webanwendungen vor unautorisierten Zugriffen und Angriffen zu schützen. Doch wie bei jeder Sicherheitstechnologie gibt es auch Wege, diese Schutzmechanismen zu umgehen. Eine überraschend effektive Methode ist die Ausnutzung von Autocomplete-Features in Suchfeldern, um die Filter und Blockaden einer WAF zu umgehen. Die folgende Betrachtung zeigt nicht nur, wie dieser Prozess funktioniert, sondern bietet darüber hinaus auch wertvolle Einblicke in die potenziellen Risiken und Möglichkeiten, diese Angriffsmuster rechtzeitig zu erkennen und abzuwehren. Das Beispiel basiert auf einer realen Untersuchung einer beliebten neuseeländischen Webseite, auf der eine Suchfunktion eingesetzt wird, die automatisch Vorschläge anzeigt und dabei eine WAF im Hintergrund verwendet.

Bei einer solchen Suchfunktion findet ein Asynchron-Request häufig ein Backend-Endpunkt, der die Suchbegriffe entgegennimmt und entsprechende Ergebnisse oder Vorschläge als HTML-Widget zurückliefert. Ein erfahrener Security-Analyst erkennt schnell, dass diese Art von Echo-Anforderungen bei unzureichender Filterung anfällig für Cross-Site Scripting (XSS) sein können, da beliebiger Code im Suchbegriffändig oder reflektiert wird. Der erste Versuch bestand darin, HTML-Tags einfach im Suchparameter einzuschleusen. Das Resultat bestätigte schnell, dass die Eingabe reflektiert, aber nicht sinnvoll bereinigt wurde, was grundsätzlich eine äußerst kritische Sicherheitslücke darstellt. Allerdings verhinderte die WAF den Einsatz von offensichtlichen bösartigen Mustern wie <script>-Tags, was den Angriff zunächst stoppte. Dieses Verhalten offenbart den cleveren Middleware-Schutz des eingesetzten Akamai WAF-Dienstes, der bekannte Angriffsvektoren und gefährliche Keywords zuverlässig blockiert.

Doch dann wurde ein wichtiger Beobachtungspunkt entdeckt: Die Suchfunktion beinhaltet ein Autocomplete-Feature, das anhand eines lexikalischen Basiswortschatzes die eingegebenen Begriffe korrigiert oder vervollständigt. Interessanterweise ignorierte diese Autocomplete-Logik Sonderzeichen wie spitze Klammern oder Schrägstriche – genau jene Elemente, die typischerweise für Skriptinjektionen verwendet werden. Dadurch eröffnet sich eine Möglichkeit, die WAF zu überlisten – nämlich durch absichtliches Fehlschreiben von Schlüsselwörtern, die vom Autocomplete anschließend in das gewünschte Schlüsselwort korrigiert werden, welches die Webseite anschließend ohne eigenes Zutun des Angreifers rendert. Das bedeutet, dass ein gezielt manipuliertes Suchwort wie „scripr“ trotz falscher Schreibweise nicht von der WAF blockiert wird. Gleichzeitig korrigiert die Untersystem-Logik diesen Begriff intern auf „script“ – was wiederum beim Empfänger zu einem ausführbaren Code-Snippet führen kann.

Im Rahmen von Tests bestätigte sich diese Taktik eindrucksvoll, als die Eingabe von „<scripr>“ in den Suchparametern eine erfolgreiche Reflektion von „<script>“ im HTML-Code zur Folge hatte. Anschließend wurde die Payload um weitere Variationen ergänzt, da WAFs oftmals nicht nur Schlüsselwörter blockieren, sondern auch gefürchtete Funktionsaufrufe wie „alert(“ untersagen. Eine gerissene Lösung bestand darin, den Funktionsaufruf leicht zu modifizieren – etwa „alertt(“ – sodass die WAF diese Variante nicht erkennt und somit passieren lässt, während der Browser diese Ergänzung je nach Kontext ignoriert oder ausführt. Die daraus resultierenden Angriffsszenarien ermöglichen eine nahezu vollständige Umgehung des Schutzmechanismus, wobei schädlicher JavaScript-Code durch die Kombination aus Autocomplete-Transformation und schlau manipulierten Parametern ausgeführt wird.

Besonders faszinierend ist die Tatsache, dass diese Technik nicht auf reguläre Domainnamen angewiesen ist, da IP-Adressen als Quelle für externe Skripte genutzt werden können, was durch die Autocomplete-Logik nicht beeinflusst wird. Das bedeutet, Angreifer können trotz restriktiver Namensauflösung oder externem Content-Security-Policy-Protection bösartigen Code einschleusen und somit unterschiedlichste Attacken ausführen – sei es das Stehlen von Cookies, Session Hijacking oder andere Formen von Cross-Site Scripting. Die Analyse zeigt klar, dass Sicherheitsmechanismen wie WAFs nur so effektiv sind wie ihr konfigurierter Umfang und die Einbindung externer Features in die Applikationslogik. Ein Autocomplete-Feature, das an sich Nutzerfreundlichkeit verspricht, kann unbeabsichtigt als Einfallstor für Angreifer dienen, wenn es in Kombination mit fehlender oder mangelhafter Inhaltsvalidierung auf Serverseite zum Einsatz kommt.

Für Entwickler und Sicherheitsteams ist es daher unerlässlich, diese Zusammenhänge zu verstehen und umfassende Testverfahren, etwa mit Fokus auf Manipulationen durch Nutzer-Interface-Komponenten, durchzuführen. Insbesondere die korrekte Filterung und Entschärfung reflektierter Eingaben muss in verschiedensten Kontexten und auf mehreren Ebenen erfolgen – darunter auch jene, die nicht direkt über die Standardfilterungen der WAF abgedeckt sind. Zusätzlich können fortschrittliche WAF-Implementierungen mit Machine-Learning-gestützten Anomalieerkennungen kombiniert werden, um untypisches Nutzungsverhalten und Eingabemuster frühzeitig als riskant einzustufen und entsprechende Maßnahmen einzuleiten. Angesichts der ständig zunehmenden Komplexität von Webanwendungen und Sicherheitssystemen ist das Bewusstsein für solche Angriffsmuster essenziell, um bestehenden Schutzmaßnahmen nicht blind zu vertrauen.

Automatisierte Prozesse und Features, die aus UX-Gründen eingesetzt werden, müssen immer auf ihre möglichen Auswirkungen auf die Sicherheit geprüft werden. Die Erkenntnisse aus diesem Fallbeispiel verdeutlichen, wie kreativ Angreifer vorgehen, um Schutzbarrieren zu überwinden, und fordern von Sicherheitsverantwortlichen eine ebenso kreative und kontinuierliche Anpassung der Abwehrmechanismen. Abschließend unterstreicht die erfolgreiche Umgehung einer führenden kommerziellen WAF mithilfe von Autocomplete-Techniken die Bedeutung eines ganzheitlichen Sicherheitsansatzes. Nur durch eine Kombination aus sicherer Applikationsentwicklung, tiefgehender Inputvalidierung, sorgfältiger Konfiguration der Sicherheitsinfrastruktur und penibler Beobachtung von Nutzerinteraktionen kann der bestmögliche Schutz gewährleistet werden.

Anwender und Betreiber von Webanwendungen sollten diese Erkenntnisse nutzen, um die eigenen Systeme kritisch zu hinterfragen und potenzielle Angriffspunkte frühzeitig zu identifizieren und zu schließen. So wird nicht nur die Widerstandsfähigkeit gegenüber immer ausgefeilteren Angriffsmethoden erhöht, sondern auch ein nachhaltiges Vertrauen bei Nutzern und Kunden geschaffen – ein entscheidender Faktor im dynamischen Umfeld der Cybersicherheit.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
T-Mobile Cyberangriff: Verzögerte Entschädigungszahlungen bis zu 25.000 Dollar – Wann die Auszahlungen starten
Samstag, 14. November 2026. T-Mobile Cyberangriff: Verzögerte Entschädigungszahlungen bis zu 25.000 Dollar – Wann die Auszahlungen starten

Im August 2021 wurde T-Mobile Opfer eines schweren Cyberangriffs, bei dem sensible Kundendaten von rund 76 Millionen Menschen entwendet wurden. Zu den kompromittierten Informationen zählten Namen, Adressen, Geburtsdaten, Führerscheininformationen sowie Sozialversicherungsnummern.

Die ungewöhnliche Mathematik hinter der Form von Rosenblättern
Samstag, 14. November 2026. Die ungewöhnliche Mathematik hinter der Form von Rosenblättern

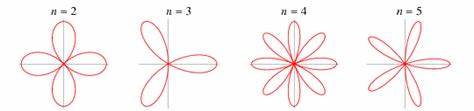
Rosen zählen zu den beliebtesten Blumen weltweit und ihre Ästhetik wird vor allem von der einzigartigen Form ihrer Blätter bestimmt. Die ursprüngliche Anziehungskraft eines Rosenblattes liegt nicht nur in seiner Farbe oder Textur, sondern maßgeblich auch in seinen charakteristischen gezackten und gewellten Rändern.

Bitcoin trennt sich vom Nasdaq: Neue Ära als digitales Gold laut Custodia CEO
Samstag, 14. November 2026. Bitcoin trennt sich vom Nasdaq: Neue Ära als digitales Gold laut Custodia CEO

Bitcoin, die bekannteste Kryptowährung der Welt, zeigt derzeit ein bemerkenswertes Verhalten, das auf eine fundamentale Verschiebung seiner Rolle im Finanzmarkt hinweist. Caitlin Long, CEO der auf digitale Vermögenswerte spezialisierten Custodia Bank, erklärt, dass Bitcoin sich zunehmend von seiner bisher engen Kopplung an Technologiesektor-Aktien wie dem Nasdaq-Index entkoppelt und nun in der Art und Weise handelt, wie es traditionell Gold charakterisiert – als sicherer Hafen in Zeiten wirtschaftlicher Unsicherheit.

Klassisches japanisches Kino: Das Meisterwerk ‚Kanzashi‘ (1941) entdecken
Samstag, 14. November 2026. Klassisches japanisches Kino: Das Meisterwerk ‚Kanzashi‘ (1941) entdecken

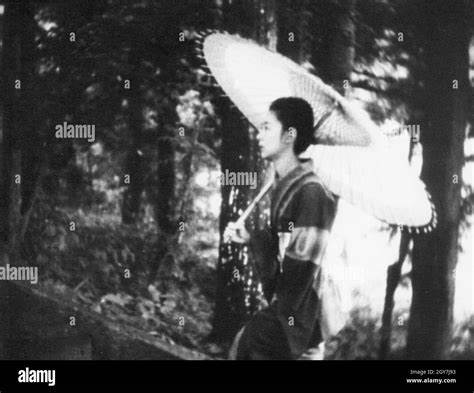
Der japanische Film ‚Kanzashi‘, auch bekannt unter dem Titel ‚Ornamental Hairpin‘, zählt zu den verborgenen Schätzen des klassischen japanischen Kinos. Regie führte Hiroshi Shimizu, einer der herausragenden Filmemacher seiner Zeit, der mit seinen einfühlsamen Werken die japanische Filmgeschichte maßgeblich prägte.

Die dynamische Entwicklung der Kryptowährungen: Arizonas Vorreiterrolle, Großbritanniens regulatorischer Fortschritt und Bhutans stille Bereicherung
Samstag, 14. November 2026. Die dynamische Entwicklung der Kryptowährungen: Arizonas Vorreiterrolle, Großbritanniens regulatorischer Fortschritt und Bhutans stille Bereicherung

Die Welt der Kryptowährungen erlebt im Jahr 2025 einen bedeutenden Wandel. Was vor einigen Jahren noch als Nische galt, ist mittlerweile zu einem ernstzunehmenden Faktor in der globalen Finanzlandschaft geworden.

Apple aktualisiert App-Richtlinien: Bedeutende Änderungen für den US-App-Store im Jahr 2025
Samstag, 14. November 2026. Apple aktualisiert App-Richtlinien: Bedeutende Änderungen für den US-App-Store im Jahr 2025

Apple hat kürzlich eine wichtige E-Mail an Entwickler versandt, in der sie über aktualisierte Richtlinien für den App-Review-Prozess informieren. Diese Anpassungen resultieren aus einer Entscheidung eines Gerichts in den Vereinigten Staaten und zielen auf eine Lockerung der bisherigen Beschränkungen hinsichtlich externer Links, Buttons und anderer Handlungsaufrufe in Apps ab.

Institutioneller Krypto-Boom: BlackRock bringt Bitcoin-ETP nach Europa und revolutioniert den Markt
Samstag, 14. November 2026. Institutioneller Krypto-Boom: BlackRock bringt Bitcoin-ETP nach Europa und revolutioniert den Markt

Der institutionelle Boom im Kryptobereich erreicht mit der jüngsten Expansion von BlackRock in den europäischen Markt eine neue Dimension. Der weltweit größte Vermögensverwalter hat nach dem fulminanten Erfolg seines Bitcoin-Fonds in den Vereinigten Staaten nun ein börsengehandeltes Produkt (ETP) auf Bitcoin-Basis für deutsche, französische und niederländische Börsen aufgelegt.

Weitere Artikel zum Thema
Trump Media setzt Milliarden auf Bitcoin: Ein strategischer Schritt mit weitreichenden Konsequenzen
Samstag, 14. November 2026. Trump Media setzt Milliarden auf Bitcoin: Ein strategischer Schritt mit weitreichenden Konsequenzen

Die Trump Media & Technology Group (TMTG) hat kürzlich mit einer spektakulären Ankündigung für Aufsehen gesorgt, die nicht nur die Finanzwelt, sondern auch den Kryptomarkt in Atem hält. Das US-amerikanische Unternehmen, das vor allem durch seine Social-Media-Plattform Truth Social bekannt ist, plant ein gigantisches Investment in Bitcoin im Wert von 2,5 Milliarden US-Dollar.

Europa bereitet sich 2026 auf umfassende Regulierungen von DeFi vor – MiCA lässt Branche im Unklaren
Samstag, 14. November 2026. Europa bereitet sich 2026 auf umfassende Regulierungen von DeFi vor – MiCA lässt Branche im Unklaren

In der dynamischen Welt der Kryptowährungen nimmt die Regulierung eine immer bedeutendere Rolle ein, insbesondere wenn es um dezentrale Finanzsysteme (DeFi) geht. Europa plant, ab 2026 konkrete Regulierungen für DeFi einzuführen, nachdem der bisher wegweisende Rechtsrahmen MiCA (Markets in Crypto-Assets Regulation) ab Ende 2024 in Kraft getreten ist.

Cardano-Gründer: $ADA Ist Kein Wertpapier – Die Unsicherheit über die SEC bleibt
Freitag, 13. November 2026. Cardano-Gründer: $ADA Ist Kein Wertpapier – Die Unsicherheit über die SEC bleibt

In der dynamischen Welt der Kryptowährungen ist die Klassifizierung von digitalen Vermögenswerten ein zentrales Thema, das nicht nur Enthusiasten, sondern auch Regulierungsbehörden beschäftigt. Zu den prominenten Figuren in diesem Bereich gehört Charles Hoskinson, der Gründer von Cardano.

Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs
Freitag, 13. November 2026. Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs

In der aufregenden Welt der Kryptowährungen ist es nicht ungewöhnlich, dass sich die Märkte schnell bewegen, aber der jüngste Anstieg des Bitcoin-Preises auf bemerkenswerte 99,5K USD innerhalb von Stunden nach einem Rekordabfluss aus Bitcoin-ETFs hat die Aufmerksamkeit von Anlegern und Analysten gleichermaßen auf sich gezogen. In diesem Artikel untersuchen wir die Hintergründe dieses bemerkenswerten Preisanstiegs und die möglichen Auswirkungen auf den Markt.