Die rasante Weiterentwicklung von Cyberangriffen führt dazu, dass staatlich unterstützte Hackergruppen immer raffiniertere Techniken einsetzen, um ihre Ziele zu erreichen. Eine besonders bemerkenswerte Methode wurde jüngst von der chinesischen Gruppe APT41 entdeckt. Diese Advanced Persistent Threat (APT), auch bekannt unter diversen Synonymen wie Axiom, Blackfly oder Wicked Panda, nutzt Google Kalender als innovativen Kanal zur Steuerung ihrer Malware und zur Durchführung von Command-and-Control (C2) Operationen. Das Vorgehen demonstriert, wie gängige Cloud-Dienste missbraucht werden können, um Angriffe zu verschleiern und Sicherheitsmaßnahmen zu umgehen. Der Angriff durch APT41 ist damit ein Paradebeispiel für die zunehmende Komplexität und Gefährlichkeit moderner Cyberbedrohungen.
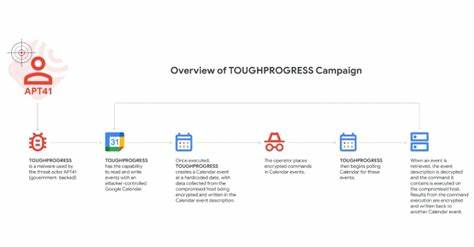
Google veröffentlichte im Mai 2025 eine Untersuchung, die aufzeigt, wie APT41 ein spezielles Schadprogramm namens TOUGHPROGRESS nutzt, um über Google Kalender Befehle an kompromittierte Systeme zu senden und Daten auszuspähen. Diese Operationen wurden erstmals Ende Oktober 2024 entdeckt. Das Schadprogramm wurde von den Angreifern auf einer gehackten Regierungswebseite abgelegt, von wo aus Verweise auf ZIP-Archive mit Malware-Dateien per Spear-Phishing-Kampagnen an weitere Ziele verschickt wurden. Die Angriffsstrategie zeigt eine hohe Professionalität und fundierte Planung, da legitime Cloud-Dienste zur Tarnung und zum Datenaustausch verwendet werden. Der Einsatz von Google Kalender als Kommandozentrale stellt eine clevere Form dar, um Sicherheitskontrollen zu umgehen, die auf klassischen C2-Servern basieren. Das Lesen und Schreiben von Terminen in einem vom Angreifer kontrollierten Kalender ermöglicht es, verschlüsselte und scheinbar harmlose Informationen zu übertragen.
Die Ereignisse werden von der Schadsoftware in regelmäßigen Abständen abgefragt, entschlüsselt und die Anweisungen werden ausgeführt. Ebenso werden die Ergebnisse der Befehle wieder verschlüsselt im Kalender abgelegt und können von den Angreifern abgerufen werden. Diese Methode nutzt die Vorteile eines renommierten Cloud-Dienstes, der kaum verdächtige Aktivitäten vermuten lässt. Die Malware-Kette beginnt mit einer Spear-Phishing-E-Mail, die einen Link zu einem ZIP-Archiv auf der kompromittierten Webseite enthält. Das Archiv beinhaltet eine Verzeichnisstruktur mit scheinbar harmlosen Bildern von Arthropoden sowie eine Windows-Verknüpfungsdatei (LNK), die wie ein PDF-Dokument aussieht. Öffnet der Nutzer die LNK-Datei, wird zunächst ein Täuschungs-PDF angezeigt, das auf den Export von bestimmten Spezies verweist, um die Infektion zu kaschieren. Tatsächlich handelt es sich dabei jedoch um eine raffinierte Hintertür, die einen verschlüsselten Payload lädt.
Die Schadsoftware besteht aus drei modularen Komponenten, die nacheinander ausgeführt werden: PLUSDROP, die DLL, die den nächsten Payload in den Speicher lädt; PLUSINJECT, die mittels Process Hollowing einen legitimen Windows-Prozess übernimmt und den Endpayload injiziert; sowie TOUGHPROGRESS, die Hauptkomponente, welche die Kommunikation mit Google Kalender verwaltet. Durch diesen mehrstufigen Aufbau gelingt es, Antivirenprogramme und Sicherheitslösungen zu umgehen, indem der Schadcode nicht als Datei auf der Festplatte abgelegt wird, sondern im Arbeitsspeicher operiert. Auch Verschlüsselung, Kompression und Kontrollfluss-Obfuskation werden eingesetzt, um die Analyse zu erschweren. APT41 ist eine sehr aktive und vielseitige Hackergruppe, die seit vielen Jahren im operativen Einsatz ist. Sie hat sich auf das Ausspähen und Sabotieren von Regierungen und Firmen spezialisiert, die in Schlüsselindustrien wie Schifffahrt, Medien, Technologie und Automobil angesiedelt sind.
Bereits im Juli 2024 veröffentlichte Google aufsehenerregende Berichte darüber, wie die Gruppe Webshells und Dropper-Malware in mehreren Ländern einsetzt, um diese Branchen anzugreifen. In einer weiteren Kampagne aus März 2024 wurde ein Teil der Gruppe identifiziert, der besonders japanische Unternehmen in den Bereichen Herstellung, Materialverarbeitung und Energie ins Visier nahm. Der neu entdeckte Einsatz von Google Kalender als C2-Plattform schlägt eine neue Richtung ein, wie Clouddienste von Angreifern geschickt verwendet werden. Bereits 2023 machte APT41 Schlagzeilen, als sie eine Go-basierte Open-Source-Backdoor namens Google Command and Control (GC2) nutzten, die mit Google Sheets und Drive zusammenarbeitet. Diese wiederholten Einsätze unterstreichen die langfristige Strategie, legitime und weit verbreitete Cloud-Dienste zur Tarnung und Steuerung von Malware zu missbrauchen.
Die Opfer der aktuellen Kampagne wurden von Google und betroffenen Behörden umgehend informiert, und die missbräuchlichen Google Kalender sowie verbundene Workspace-Projekte wurden deaktiviert, um weitere Schäden zu verhindern. Details zur genauen Zahl der betroffenen Organisationen sind nicht öffentlich bekannt. Die Nutzung von Cloud-Plattformen für Command-and-Control durch APT41 zeigt, wie wichtig es für Unternehmen und Regierungen ist, neben klassischen Schutzmechanismen auch das Verhalten innerhalb von Cloud-Diensten genau zu überwachen. Die Grenzen zwischen legitimen und bösartigen Aktivitäten verwischen zunehmend, wenn Angreifer Dienste wie Google Kalender oder Drive einsetzen, um Angriffe zu verschleiern. Deshalb gewinnen Lösungen, die Anomalien im Nutzungsverhalten erkennen, an Bedeutung. Die Methoden der Gruppe sind auch ein Weckruf für die Weiterentwicklung von IT-Sicherheitsarchitekturen.
Traditionelle Firewalls und Signatur-basierte Virenschutzprogramme stoßen hier an ihre Grenzen. Stattdessen sind ganzheitliche Sicherheitsstrategien gefragt, die auf Threat Intelligence, Verhaltensanalysen und automatisierter Incident Response basieren. Die Integration solcher Ansätze hilft, komplexe Angriffe wie die von APT41 frühzeitig zu erkennen und abzuwehren. Weiterhin verdeutlicht der Fall, dass Sensibilisierung und Schulung von Mitarbeitern eine zentrale Rolle spielen. Spear-Phishing bleibt nach wie vor der erste Schritt in vielen Angriffsketten, weshalb ein kritischer Umgang mit verdächtigen E-Mails und Links unerlässlich ist. Nur durch den bewussten Umgang mit potenziellen Gefahren kann die erste Infektionsstufe verhindert werden. Für die Zukunft ist zu erwarten, dass weitere Angreifergruppen ähnliche Techniken adaptieren werden, um Cloud-Plattformen auszunutzen.
Daher sollten Unternehmen und Behörden ihre Überwachungs- und Schutzmaßnahmen entsprechend anpassen und eng mit Anbietern großer Cloud-Dienste zusammenarbeiten. Die enge Kooperation ermöglicht es, verdächtige Aktivitäten schneller zu identifizieren und zu blockieren. Zusammengefasst stellt die Nutzung von Google Kalender durch die Hacker von APT41 eine ausgeklügelte neue Form von Command-and-Control dar, die zeigt, wie sich Bedrohungen im Bereich der Cybersicherheit ständig weiterentwickeln. Mit proaktiven Sicherheitsmaßnahmen, kontinuierlichem Monitoring und Schulung lässt sich die Angriffsfläche reduzieren und das Risiko durch solche raffinierte Malwareoperationen verringern. Nur durch ein tiefes Verständnis der zugrundeliegenden Taktiken und Technologien ist ein effektiver Schutz in der digitalen Welt möglich.