Institutionelle Übernahme

DragonForce nutzt Sicherheitslücken in SimpleHelp aus, um Ransomware auf Kundenendpunkten zu verbreiten

Die jüngsten Angriffe der DragonForce-Ransomware-Gruppe zeigen, wie gefährlich Schwachstellen in Remote-Monitoring- und Management-Tools (RMM) für Unternehmen und deren Kunden sein können. Ein tiefer Einblick in die Methoden der Angreifer, ihre Taktiken sowie präventive Maßnahmen gegen solche Attacken.

DragonForce nutzt Sicherheitslücken in SimpleHelp aus, um Ransomware auf Kundenendpunkten zu verbreiten

In der zunehmend vernetzten Welt der IT-Infrastruktur stellen Managed Service Provider (MSPs) eine zentrale Rolle für die Sicherheit und Verwaltung von Kundennetzwerken dar. Durch den Einsatz von Remote-Monitoring- und Management-Tools (RMM) wie SimpleHelp können MSPs ihre Kunden effektiv und effizient betreuen. Doch genau diese Tools können zur Achillesferse werden, wie der jüngste Angriff der DragonForce-Ransomware-Gruppe eindrücklich zeigt. Die Angreifer nutzten gleich mehrere Sicherheitslücken in SimpleHelp aus, um sich Zugang zu Netzwerken zu verschaffen, Daten zu exfiltrieren und letztlich Ransomware auf zahlreichen Endpunkten auszurollen. Dies offenbart die Gefahr von Supply-Chain-Angriffen und wie kriminelle Gruppen hochentwickelte Techniken einsetzen, um maximale Schäden anzurichten.

Die betroffenen Sicherheitslücken, mit den CVE-Nummern CVE-2024-57727, CVE-2024-57728 sowie CVE-2024-57726, wurden erst Anfang 2025 öffentlich bekannt gemacht, was verdeutlicht, wie schnell solche Schwachstellen von Cyberkriminellen exploitiert werden können. DragonForce gelang es dabei, über die kompromittierte SimpleHelp-Instanz die Kontrolle über das RMM-Tool eines MSPs zu erlangen, was den Angreifern ermöglichte, eine Vielzahl von Endpunkten bei verschiedenen Kunden zu infizieren. Neben der Verbreitung von Ransomware sammelten die Angreifer Informationen über die jeweiligen Umgebungen der betroffenen Unternehmen – darunter Gerätekonfigurationen, Nutzerdaten sowie Netzwerkverbindungen. Diese Informationen erleichtern nicht nur die Ausweitung der Angriffe innerhalb der Zielnetzwerke, sondern ermöglichen auch gezielte Erpressungsversuche, bekannt als Double-Extortion.

Dabei wird nicht nur die Verschlüsselung der Daten durch die Ransomware genutzt, sondern auch die Drohung, sensible Informationen zu veröffentlichen oder zu verkaufen. Diese Form der Erpressung erhöht den Druck auf die Opfer erheblich und trägt dazu bei, dass Opfer eher bereit sind, Lösegeld zu zahlen. Interessant ist auch die Art und Weise, wie DragonForce als Ransomware-Cartel agiert. Indem sie ein Affiliate-Modell nutzen, können sie anderen Cyberkriminalitätsakteuren ermöglichen, unter verschiedenen Markennamen eigene Versionen der Ransomware-Locker zu betreiben. Diese dezentrale Struktur macht es für Strafverfolgungsbehörden schwieriger, die Gruppen zu zerschlagen, und sorgt für dynamische Entwicklungen in der Bedrohungslandschaft. Die Verknüpfung von DragonForce mit anderen Akteuren wie Scattered Spider, einer Identitäts-fokussierten Gruppe, die als Zugangsbroker agiert, zeigt die Komplexität moderner Cyberkriminalitätsnetzwerke.

Während DragonForce die Erpressungs- und Datendiebstahlphasen durchführt, wird Scattered Spider verdächtigt, den Zugang zu initialisieren und so den gesamten Angriff erst ermöglicht zu haben. Solche Kooperationen verdeutlichen, wie differenziert und spezialisiert Bedrohungsakteure heute operieren. Die jüngsten Angriffe von DragonForce auf den britischen Einzelhandelssektor rufen zusätzliche Alarmglocken hervor, da betroffene Unternehmen teilweise gezwungen waren, Teile ihrer IT-Systeme herunterzufahren, um die Sicherheitsvorfälle zu bewältigen. Diese Störungen haben nicht nur unmittelbare wirtschaftliche Folgen, sondern schaden auch dem Ansehen der betroffenen Unternehmen und untergraben das Vertrauen der Kunden. Die Geschichte von DragonForce ist eng mit der Entwicklung anderer sogenannter Ransomware-Gruppen verbunden.

Nach dem Zusammenbruch von prominenten Playern wie LockBit und BlackCat hat DragonForce eine aggressive Expansion gestartet und sich als neuer dominanter Akteur im Ransomware-Ökosystem etabliert. Gleichzeitig kam es zu Auseinandersetzungen mit Gruppen wie RansomHub, was man als digitale „Territorialkämpfe“ innerhalb der Cybercrime-Welt bezeichnen kann. LockBit, ehemals der weltweit größte Ransomware-Anbieter, erlitt im Rahmen der internationalen Aktion „Operation Cronos“ schwere Rückschläge. Zudem wurden Dark-Web-Affiliate-Panels infiltriert und mit Datenlecks kompromittiert. Solche Ereignisse beeinflussen maßgeblich die Dynamik unter Cyberkriminellen und spornen neue Akteure wie DragonForce an, die entstandenen Machtvakuums zu füllen. Neben bekannten Techniken wie Phishing und Exploits ist bemerkenswert, dass Ransomware-Gruppen verstärkt auf Social-Engineering-Methoden wie Vishing und E-Mail-Bombardements setzen.

Dabei ahmen Angreifer vertrauenswürdige Einrichtungen oder Supportmitarbeiter nach, um Nutzer zu täuschen und sich Zugriff über Werkzeuge wie Microsoft Quick Assist zu verschaffen. Anschließend installieren sie getarnte Backdoors wie QDoor, die eine unbemerkte und dauerhafte Präsenz im Netzwerk ermöglichen. Diese Techniken sind besonders gefährlich, da sie traditionelle Sicherheitssysteme oft umgehen, da der Zugriff scheinbar legitim erscheint. Sophos berichtete, dass die DragonForce-Angreifer neun Tage lang unentdeckt im Netzwerk verweilten, bevor sie versuchten, die Ransomware zu starten. Dieser sogenannte „Dwell-Time“ ist kritisch, da in dieser Phase bereits Daten exfiltriert werden können und die Vorbereitung für spätere Angriffe stattfindet. Gegenmaßnahmen gegen derartige Angriffe sollten daher nicht nur auf automatisierte Abwehrsysteme setzen, sondern vor allem die Sensibilisierung von Mitarbeitern fördern.

Durch Schulungen zu Sicherheitsbewusstsein und klar geregelte Richtlinien für Remote-Zugriffe lässt sich das Risiko reduzieren, dass Schadakteure über menschliche Schwachstellen Zugang erhalten. Firmen sollten zudem Remotezugriffe strikt kontrollieren und nur auf ausgewiesenen Systemen erlauben. Die Ausführung von virtuellen Maschinen und Remote-Desktop-Software sollte auf Endgeräten ohne Notwendigkeit blockiert werden, um mögliche Trittbrettfahrten zu verhindern. Netzwerkverkehr, der für Fernzugriffe verwendet wird, sollte eingeschränkt und nur von autorisierten Systemen erlaubt sein. Diese Maßnahmen zusammen erhöhen die Sicherheit und verhindern, dass ein kompromittiertes RMM-Tool zu einer verheerenden Sicherheitslücke wird.

Insgesamt verdeutlicht der Fall DragonForce eindrucksvoll, wie gefährlich Sicherheitslücken in kritischen IT-Management-Tools sein können und wie Cyberkriminelle diese in komplexen Lieferkettenattacken ausnutzen, um Schaden bei einer Vielzahl von Unternehmen zu verursachen. Die rasante Verbreitung von Ransomware und die zunehmende Professionalität hinter solchen Angriffen fordern Unternehmen dazu auf, ihre IT-Sicherheitsstrategie zu überdenken und einen ganzheitlichen Ansatz zu verfolgen. Nur durch technische Absicherung, kontinuierliche Überwachung, gezielte Mitarbeiterschulung und ein effektives Incident-Response-Management können Unternehmen sich gegen diese ständig weiterentwickelnden Bedrohungen wappnen und langfristig schützen.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Rechtsstreit zwischen Nantucket Schmuckdesignerin und Marissa Collections nach geplatzter Partnerschaft
Samstag, 14. November 2026. Rechtsstreit zwischen Nantucket Schmuckdesignerin und Marissa Collections nach geplatzter Partnerschaft

In der malerischen Inselstadt Nantucket, die für ihre exklusive Einkaufsatmosphäre und High-End-Boutiquen bekannt ist, ist ein juristischer Konflikt zwischen zwei prominenten Akteuren der Schmuckbranche entbrannt. Im Mittelpunkt steht Katherine Jetter, eine angesehene Schmuckdesignerin und Ladenbesitzerin von The Vault Nantucket, sowie die Palm Beach-basierte Einzelhandelskette Marissa Collections.

OpenDeRisk: Die Zukunft des intelligenten Risikomanagements für Anwendungen
Samstag, 14. November 2026. OpenDeRisk: Die Zukunft des intelligenten Risikomanagements für Anwendungen

In der heutigen schnelllebigen digitalen Welt sind Anwendungen und Systeme das Herzstück zahlreicher Geschäftsprozesse. Umso kritischer ist es, Anwendungsrisiken frühzeitig zu erkennen und effizient zu managen, um Betriebsunterbrechungen, Sicherheitslücken oder Ressourcenverluste zu vermeiden.

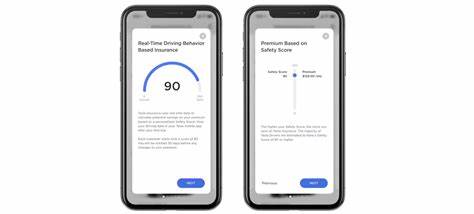
Warum Tesla mit eigener Autoversicherung Verluste schreibt und was das für Fahrer bedeutet
Samstag, 14. November 2026. Warum Tesla mit eigener Autoversicherung Verluste schreibt und was das für Fahrer bedeutet

Tesla hat als Pionier im Bereich der Elektromobilität nicht nur den Automobilmarkt revolutioniert, sondern auch neue Wege in Bezug auf Fahrzeugversicherungen eingeschlagen. Seit einigen Jahren bietet der kalifornische Hersteller eine eigene Autoversicherung an, die vor allem durch den Einsatz eigener Fahrzeugdaten und fortschrittlicher Assistenzsysteme als besonders innovativ beworben wird.

Trumps neue Zoll-Drohungen: Ein Turbulentes Börsenjahr Steht Bevor
Samstag, 14. November 2026. Trumps neue Zoll-Drohungen: Ein Turbulentes Börsenjahr Steht Bevor

Die Weltwirtschaft steht erneut vor einer Herausforderung, die viele Marktteilnehmer und Investoren auf der ganzen Welt in Alarmbereitschaft versetzt. Präsident Donald Trump hat mit seinen neuesten Drohungen, Zölle in erheblichem Umfang gegen die Europäische Union und einzelne amerikanische Unternehmen wie Apple zu verhängen, die Börsen in Bewegung versetzt und eine Welle der Unsicherheit ausgelöst.

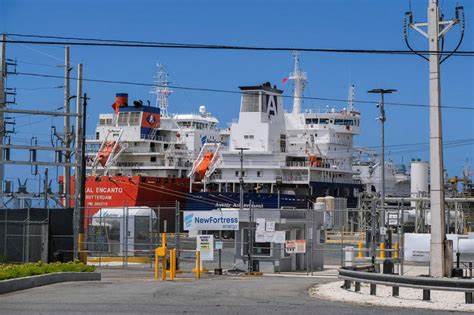
New Fortress Energy erhält Nasdaq-Hinweis wegen Nichteinhaltung der Berichtspflichten – Ursachen und Folgen analysiert
Samstag, 14. November 2026. New Fortress Energy erhält Nasdaq-Hinweis wegen Nichteinhaltung der Berichtspflichten – Ursachen und Folgen analysiert

New Fortress Energy, ein führender US-amerikanischer Anbieter von Flüssigerdgas (LNG), sieht sich jüngst mit einer offiziellen Mitteilung der Nasdaq konfrontiert, in der das Unternehmen wegen Nichteinhaltung der Börsenvorschriften angehalten wird. Die Ursache für die Nicht-Konformität liegt in der verspäteten Einreichung der vierteljährlichen Finanzberichte bei der US-Börsenaufsichtsbehörde SEC.

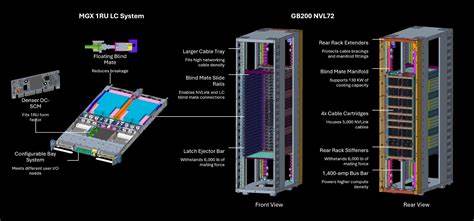
Wie Hyperscaler die Zukunft der Rechenzentren mit 72.000 GPUs pro Woche gestalten
Samstag, 14. November 2026. Wie Hyperscaler die Zukunft der Rechenzentren mit 72.000 GPUs pro Woche gestalten

Die digitale Welt wächst in einem beispiellosen Tempo, getrieben von steigender Datenmenge, künstlicher Intelligenz und cloudbasierten Anwendungen. In diesem Zusammenhang spielen Hyperscaler, also Unternehmen mit extrem großen Cloud-Rechenzentren und Datenverarbeitungsinfrastrukturen, eine zentrale Rolle.

Unsong: Eine literarische Reise durch Mystik und moderne Erzählkunst
Samstag, 14. November 2026. Unsong: Eine literarische Reise durch Mystik und moderne Erzählkunst

Unsong ist ein außergewöhnliches literarisches Werk, das sich durch seine Verbindung von mystischen Elementen, biblischer Symbolik und einer modernen Erzählweise auszeichnet. Der Roman, der in mehreren Büchern und Kapiteln gegliedert ist, nimmt seine Leser mit auf eine Reise durch die Facetten von Spiritualität, Esoterik und der menschlichen Erfahrung, die geschickt mit einem breit gefächerten Spektrum an kulturellen und historischen Anspielungen verwoben sind.

Weitere Artikel zum Thema
Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld
Samstag, 14. November 2026. Mit Expertenstrategien im Kryptomarkt erfolgreich: So profitieren Investoren vom aktuellen Umfeld

Das aktuelle Marktumfeld im Bereich der Kryptowährungen stellt Investoren vor vielfältige Herausforderungen und Chancen zugleich. Nach einer Phase großer Schwankungen und Unsicherheiten scheint sich die Branche langsam zu stabilisieren.

Steht dem Ripple (XRP) Kurs ein grenzenloses Wachstum bevor? Experten analysieren die kommenden Preisbewegungen
Samstag, 14. November 2026. Steht dem Ripple (XRP) Kurs ein grenzenloses Wachstum bevor? Experten analysieren die kommenden Preisbewegungen

Ripple (XRP) befindet sich aktuell in einer spannenden Phase, die Anleger und Kryptoinvestoren weltweit in ihren Bann zieht. Während viele Altcoins mit Schwankungen zu kämpfen haben, präsentiert sich XRP als einer der wenigen im grünen Bereich und sorgt so für Aufsehen in der dynamischen Kryptowelt.

Warum 7.500 Ethereum-Adressen Über 80% des Gesamtangebots an ETH Halten
Freitag, 13. November 2026. Warum 7.500 Ethereum-Adressen Über 80% des Gesamtangebots an ETH Halten

In der Welt der Kryptowährungen hat Ethereum (ETH) sich als eine der führenden Plattformen etabliert. Hierbei ist es interessant zu beobachten, dass eine relativ kleine Anzahl von Ethereum-Adressen, genau genommen etwa 7.

Der stille Kollaps: Wie generative KI die Einnahmen aus Fotolizenzen revolutioniert und bedroht
Samstag, 14. November 2026. Der stille Kollaps: Wie generative KI die Einnahmen aus Fotolizenzen revolutioniert und bedroht

Die Bildbranche befindet sich an einem Wendepunkt, der bislang ohnegleichen ist. Generative Künstliche Intelligenz (KI) hat in den letzten Jahren einen rasanten Fortschritt erlebt und sorgt mit Technologien wie Midjourney, DALL·E und Adobe Firefly für eine tiefgreifende Umwälzung der Art und Weise, wie visuelle Inhalte erzeugt und genutzt werden.