Blockchain-Technologie

Ransomware der Zukunft: Wenn Viren direkt die CPU infizieren

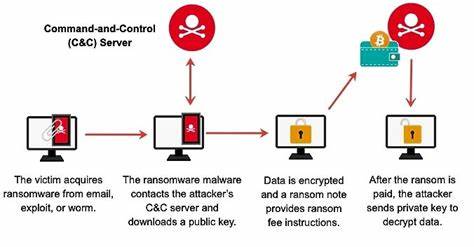
Die rasante Entwicklung von Ransomware stellt IT-Sicherheitsexperten vor neue Herausforderungen. CPU-Level-Ransomware könnte das nächste große Problem werden, das herkömmliche Schutzmechanismen außer Kraft setzt und Unternehmen sowie Privatnutzer massiv gefährdet.

Ransomware der Zukunft: Wenn Viren direkt die CPU infizieren

Ransomware gehört seit über einem Jahrzehnt zu den bedrohlichsten Cyberangriffen weltweit. Millionen von Organisationen und Privatpersonen sind bereits Opfer von Erpressungssoftware geworden, die Daten verschlüsselt und hohe Lösegeldforderungen stellt. Doch obwohl die aufgebaute Verteidigungsinfrastruktur in den letzten Jahren verbessert wurde, zeigt die technische Evolution, dass das nächste Level der Ransomware bereits an der Tür steht: Die Infektion direkt auf der CPU-Ebene. Diese neue Bedrohung könnte das gesamte Sicherheitskonzept von Grund auf verändern und Sicherheitslösungen weit überfordern. Die Idee von CPU-Ransomware entstand aus der ersten Schwachstelle in AMD Zen-Prozessoren, bei der es Angreifern gelang, unautorisierte Microcode-Updates in den Chip einzuspielen. Normalerweise werden Microcode-Updates ausschließlich von den Chip-Herstellern bereitgestellt, um Fehler zu beheben oder die Leistung zu optimieren.

Doch der Nachweis von Google zeigte, dass es möglich ist, den Zufallsgenerator der CPU so zu manipulieren, dass er immer die Zahl 4 ausgibt. Dieses Experiment öffnet die Tür zu weitreichender Manipulation auf Hardwareebene, die weder über klassische Virenscanner noch über Betriebssystem-Maßnahmen entdeckt oder behoben werden kann. Christiaan Beek, Senior Director für Bedrohungsanalysen bei Rapid7 und bekannter Firmware-Sicherheitsexperte, entwickelte sogar eine Proof-of-Concept-Ransomware, die sich im Prozessor versteckt. Sein Ansatz zeigt das worst-case-Szenario auf: Die Schadsoftware nutzt Microcode-Veränderungen, um die CPU direkt zu kontrollieren, wodurch herkömmliche Schutzmechanismen vollkommen wirkungslos werden. Sobald die Ransomware auf dieser Ebene operiert, werden selbst neuinstallierte Betriebssysteme und System-Resets wirkungslos, da die Infektion im Hardware-Fundament verankert ist. Diese bedrohliche Zukunft ist kein rein theoretisches Konstrukt mehr.

Seit Jahren beobachten Sicherheitsforscher zunehmende Aktivitäten rund um UEFI-Bootkits, die in der Lage sind, das Secure Boot zu umgehen und Malware fest im Firmware-Bereich zu verankern. Im Jahr 2018 tauchten diese Bootkits erstmals auf und werden heute auf Cybercrime-Marktplätzen gehandelt. Die kriminellen Gruppen arbeiten verstärkt daran, Schadcode in die frühesten Phasen des Systemstarts zu integrieren, um eine noch tiefere Persistenz und Kontrolle zu erreichen. Die 2022 veröffentlichten Konti-Leaks warfen zusätzliches Licht auf die Entwicklung von Firmware- und CPU-Infizierender Schadsoftware. Entwickler der berüchtigten Ransomware-Gruppe diskutierten darin offen über Methoden, um den UEFI-Firmware-Speicher zu modifizieren. Im Gespräch standen Wege, die Verschlüsselung bereits vor dem Laden des Betriebssystems zu starten, was herkömmliche Antiviren-Lösungen wirkungslos macht.

Die Möglichkeit, durch Manipulation des BIOS einen eigenen Bootloader einzuschleusen, der den Zugriff auf Daten blockiert, ist eine neue Eskalationsstufe der Cybererpressung. Trotz des Potenzials dieser neuen Bedrohung existieren bislang kaum dokumentierte Fälle von funktionierender CPU-Level-Ransomware im echten Einsatz. Das liegt nicht zuletzt an der Komplexität und dem hohen technischen Aufwand, der für eine solche Infektion benötigt wird. Allerdings lässt die zunehmende Professionalisierung von Ransomware-Gruppen vermuten, dass es nur eine Frage der Zeit ist, bis erste Angreifer diese Technologie effektiv nutzen. Für Unternehmen und private Nutzer stellt dies eine alarmierende Entwicklung dar. Die Sicherheitsarchitektur muss fundamental überdacht und erweitert werden, um Angriffe bereits auf Firmware- und Hardware-Ebene abwehren zu können.

Bewährte Maßnahmen wie die Implementierung von Multi-Faktor-Authentifizierung, regelmäßige Updates und ein verbessertes Schwachstellenmanagement bleiben weiterhin essenziell, können in einem solchen Szenario aber allein keinen vollständigen Schutz garantieren. Die Sicherheitsbranche ist gefordert, neue Lösungsansätze zu entwickeln. Hardware-Hersteller müssen ihre CPUs mit robusteren Schutzmechanismen ausstatten und Wege finden, unautorisierte Microcode-Änderungen zu verhindern oder zu erkennen. Gleichzeitig sind Softwarehersteller aufgerufen, tiefer in die Firmware-Sicherheit zu investieren, um Bootkits und ähnliche Bedrohungen frühzeitig abzufangen. Auch der Einsatz von künstlicher Intelligenz in der Erkennung von Anomalien auf Hardwareebene könnte zukünftig eine wichtige Rolle spielen. Neben technischen Maßnahmen ist die Sensibilisierung und Ausbildung von Mitarbeitern unerlässlich.

Ein Großteil der erfolgreichen Ransomware-Angriffe basiert auf menschlichen Fehlern: schwache Passwörter, mangelhafte Zugriffskontrollen oder das Fehlen von Sicherheitsupdates. Solange Cyberhygiene und einfache Security-Basics nicht vollständig implementiert sind, bleibt das Ökosystem anfällig – selbst für die hochentwickelten Bedrohungen von morgen. Der einfache Zugang zu Cybercrime-Marktplätzen und die Professionalisierung der Erpressungsindustrie treiben die Entwicklung immer ausgeklügelterer Techniken voran. Die Kombination aus klassischer Ransomware und neuer Hardware-Manipulation ist ein Szenario, das Unternehmen jetzt ernst nehmen müssen, um den massiven Schäden vorzubeugen, die durch solche Angriffe entstehen können. Fazit ist, dass die Bedrohung durch Ransomware sich jenseits der Softwareebene ausweitet und auch die Hardware ins Visier nimmt. Ransomware auf CPU-Ebene könnte künftig das Sicherheitsgefühl fundamental erschüttern und Schutzmaßnahmen auf ein neues Level heben.

Ein ganzheitlicher Sicherheitsansatz, der technische Innovation, solides Schwachstellenmanagement und konsequente Cyberhygiene vereint, ist notwendig, um diesen techno-criminellen Bedrohungen zukünftig wirksam zu begegnen.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Vom CockroachDB zu Postgres: Warum und wie Motion den Wechsel meisterte
Samstag, 14. November 2026. Vom CockroachDB zu Postgres: Warum und wie Motion den Wechsel meisterte

Die Wahl der richtigen Datenbank ist für Unternehmen angesichts wachsender Datenmengen und steigender Nutzerzahlen von größter Bedeutung. In dieser Hinsicht stand auch das Team von Motion vor einer bedeutenden Entscheidung: Anfang 2022 vertraute das Unternehmen auf CockroachDB, eine verteilte SQL-Datenbank, die durch horizontale Skalierbarkeit und Hochverfügbarkeit überzeugte.

RULECOMPILE: Die geheime Regel-Sprache des Ghidra-Decompilers endlich entschlüsselt
Samstag, 14. November 2026. RULECOMPILE: Die geheime Regel-Sprache des Ghidra-Decompilers endlich entschlüsselt

Ghidra hat sich längst als eine der führenden Open-Source-Plattformen für Reverse Engineering etabliert. Entwickelt von der NSA, beeindruckt das Tool mit seiner Vielseitigkeit, umfassenden Architekturunterstützung und einer aktiven Community.

Top Kryptowährung ausgewählt: Märkte entspannen sich nach Deeskalation im Handelskrieg
Samstag, 14. November 2026. Top Kryptowährung ausgewählt: Märkte entspannen sich nach Deeskalation im Handelskrieg

Die jüngste Deeskalation im Handelskrieg zwischen den globalen Wirtschaftsmächten hat eine Welle der Erleichterung an den Finanzmärkten ausgelöst. Nachdem die letzten Monate von Unsicherheit und erhöhten Risiken geprägt waren, zeichnet sich nun ein neues Bild: Die Märkte atmen durch und erkennen Chancen, die sich in diesem geopolitischen Umfeld eröffnen.

Upbit und Bithumb: Neue Chancen für Altcoin-Investoren in einem dynamischen Markt
Samstag, 14. November 2026. Upbit und Bithumb: Neue Chancen für Altcoin-Investoren in einem dynamischen Markt

In der schnelllebigen Welt der Kryptowährungen sind Altcoins ein wesentlicher Bestandteil des digitalen Ökosystems geworden. Während Bitcoin oft die Schlagzeilen dominiert, gewinnen alternative Kryptowährungen zunehmend an Bedeutung.

Binance Coin Preisprognose 2025-2031: Welche Entwicklung erwartet BNB in den kommenden Jahren?
Samstag, 14. November 2026. Binance Coin Preisprognose 2025-2031: Welche Entwicklung erwartet BNB in den kommenden Jahren?

Der Kryptowährungsmarkt gehört zu den volatilsten und spannendsten Finanzmärkten unserer Zeit. Unter den vielen Tokens und Coins hat sich Binance Coin (BNB) als eine der führenden digitalen Währungen etabliert.

Metaverse als Zukunft der digitalen Bewahrung von Tempelarchitektur und Kulturerbe
Samstag, 14. November 2026. Metaverse als Zukunft der digitalen Bewahrung von Tempelarchitektur und Kulturerbe

Die kulturelle Bedeutung von Tempelarchitektur ist unbestreitbar. Tempel symbolisieren nicht nur spirituelle Praktiken, sondern spiegeln auch die architektonische Meisterschaft, künstlerische Traditionen und die kulturelle Identität ganzer Zivilisationen wider.

Migration zu PostgreSQL: Warum Unternehmen von CockroachDB zu PostgreSQL wechseln und wie der Übergang gelingt
Samstag, 14. November 2026. Migration zu PostgreSQL: Warum Unternehmen von CockroachDB zu PostgreSQL wechseln und wie der Übergang gelingt

In der heutigen Zeit, in der skalierbare und performante Datenbanksysteme entscheidend für den Geschäftserfolg sind, stehen Unternehmen oft vor der Wahl: Welches Datenbanksystem erfüllt ihre Anforderungen am besten. Viele Firmen begannen mit CockroachDB, vor allem wegen ihrer starken Ausrichtung auf horizontale Skalierung, einfache Multi-Region-Setups und hohe Verfügbarkeit.

Weitere Artikel zum Thema
Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten
Samstag, 14. November 2026. Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten

Die Finanzmärkte weltweit beobachten mit großer Spannung die weitere Ausrichtung der Geldpolitik der US-Notenbank Federal Reserve (Fed). In den letzten Wochen ist deutlich geworden, dass Trader vermehrt ihre Wetten auf eine einzelne Zinssenkung im Jahr 2025 konzentrieren.

Norwegen Staatsfonds setzt auf Künstliche Intelligenz trotz skeptischer ROI-Studien
Samstag, 14. November 2026. Norwegen Staatsfonds setzt auf Künstliche Intelligenz trotz skeptischer ROI-Studien

Der Norwegen Staatsfonds, offiziell bekannt als Norges Bank Investment Management, gehört zu den größten und einflussreichsten souveränen Investmentfonds weltweit. Mit Milliarden an verwaltetem Kapital und einem breit aufgestellten Portfolio setzt der Fonds seit Jahren auf technologischen Fortschritt, um seine Verwaltung effizienter zu gestalten.

Warum Automobilhersteller Tarife von Preissteigerungen entlasten wollen
Samstag, 14. November 2026. Warum Automobilhersteller Tarife von Preissteigerungen entlasten wollen

Die Automobilindustrie durchlebt derzeit eine Phase bedeutender Preissteigerungen, die Konsumenten weltweit spüren. Während Verbraucher oft vermuten, dass Handelszölle einer der Hauptgründe für die höheren Kosten sind, bemühen sich viele Automobilhersteller darum, Tarife als Ursache auszuklammern.

Kraken startet Staking-Dienste in den USA neu: Alles, was Sie wissen müssen
Freitag, 13. November 2026. Kraken startet Staking-Dienste in den USA neu: Alles, was Sie wissen müssen

In der dynamischen Welt der Kryptowährungen hat Kraken, eine der führenden Krypto-Börsen, seine Staking-Dienste in den USA erneut eingeführt. Diese Entscheidung kommt zu einem Zeitpunkt, an dem das Interesse an Krypto-Investitionen stetig wächst und die Nachfrage nach diversifizierten Anlagemöglichkeiten zunimmt.