Krypto-Wallets Veranstaltungen

Subscan: Effiziente Subdomain-Erkennung und Sicherheitsanalyse mit Go

Entdecken Sie, wie Subscan als leistungsstarkes Tool zur Subdomain-Aufdeckung und Sicherheitsüberprüfung in der Cybersecurity eingesetzt wird. Die Kombination aus passiver und aktiver Erkennung, intelligenter Wortlisten-Erweiterung sowie umfangreichen Analyseverfahren macht Subscan zu einem unverzichtbaren Werkzeug für Sicherheitsexperten und Bug-Bounty-Jäger.

Subscan: Effiziente Subdomain-Erkennung und Sicherheitsanalyse mit Go

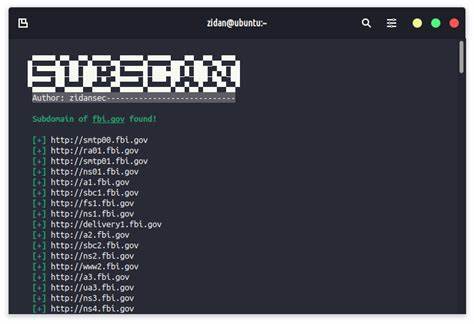
Im digitalisierten Zeitalter nimmt die Sicherheit von Webanwendungen und Online-Präsenzen eine immer bedeutendere Rolle ein. Unternehmen sowie Sicherheitsforscher arbeiten kontinuierlich daran, mögliche Schwachstellen aufzudecken und frühzeitig zu beheben. Ein essenzieller Bestandteil dieser Sicherheitsarbeit ist die Subdomain-Erkennung beziehungsweise Subdomain-Enumeration, da viele Angriffe auf ungesicherte oder falsch konfigurierte Subdomains zurückzuführen sind. Hier setzt Subscan an – ein modernes, in Go geschriebenes Werkzeug, das auf effiziente Weise Subdomains entdeckt und Sicherheitslücken erkennt. Subscan wurde speziell für Bug-Bounty-Teilnehmer, Sicherheitsteams und Automatisierungszwecke entwickelt. Es bietet eine Kombination aus passiver und aktiver Subdomain-Erkennung, was bedeutet, dass es sowohl bereits öffentlich verfügbare Informationen nutzt als auch gezielt neue Subdomains durch DNS-Abfragen sucht.

Dies führt zu einem hohen Erkennungsgrad bei gleichzeitig guter Geschwindigkeit. Die Geschwindigkeit wird unter anderem durch den Einsatz von Go und einer integrierten Goroutine-Worker-Pyramide erreicht, welche mehrere Prozesse gleichzeitig ausführen kann. Das passive Recon-Modul von Subscan greift auf etablierte öffentliche Quellen zurück, wie crt. sh, OTX oder ThreatCrowd, um bekannte Subdomains eines Domains zu sammeln. Diese Quellen bieten wertvolle Informationen, die aus bereits durchgeführten Zertifikatsausstellungen oder Bedrohungserkennungen stammen. Im Gegensatz zu rein aktivem Scanning erzeugt die passive Erkennung keine direkte Last auf den Ziel-DNS-Server, sondern sammelt hemmungslos und schnell alle relevanten Subdomains, die irgendwo im Netz bereits aufgetaucht sind. Ergänzend dazu führt Subscan aktive Scans durch, indem es eine Brute-Force-Methode mit Wortlisten anwendet und DNS-Requests parallel verarbeitet.

Besonders erwähnenswert ist die smarte Wortlisten-Erweiterung, die auf den Ergebnissen der passiven Erkennung basiert und zusätzliche relevante Subdomain-Kandidaten generiert. Dabei kommen Intelligenzmechanismen zum Einsatz, die die Wortlisten nicht wahllos vergrößern, sondern durch Permutation, Kombination und Analyse von Mustern sinnvolle Subdomains ableiten. Zur weiteren Erhöhung der Trefferquote lassen sich Typo-Squatting-Varianten erzeugen. Integrationen mit Projekten wie DNSTwist erlauben eine gezielte Erkennung von leicht veränderten Domains, die häufig bei Phishing oder Tippfehler-Angriffen verwendet werden. Neben der einfachen Entdeckung neuer Subdomains bietet Subscan eine umfassende Subdomain-Bewertung und Sicherheitsanalyse. Mittels HTTP-Probing wird überprüft, welche Subdomains tatsächlich aktiv sind und welche Art von HTTP-Statuscodes sie zurückgeben.

Insbesondere erhalten Subdomains mit positivem Response und besonderen Statuscodes wie 200 (OK) oder auch 403 (Zugriff verweigert) eine höhere Priorität in der weiteren Analyse. Dabei werden auch TLS-Zertifikate analysiert, ihre Gültigkeit und die Einträge für alternative Namen (SANs) überprüft, was wichtige Hinweise auf die legitime Nutzung und Absicherung der Subdomains liefert. Ein wichtiger Aspekt hierbei ist die Erkennung von CNAME-Einträgen und deren Zuordnung zu bekannten Cloud-Anbietern wie AWS, GitHub Pages oder Heroku. Diese Information ist essenziell, um mögliche Fehlkonfigurationen zu entdecken, welche Angreifern eventuell eine Subdomain-Übernahme ermöglichen könnten. Genau diese Art von Schwachstellen versucht Subscan mit seinem Misconfiguration-Probe-Modul zu identifizieren.

Das Werkzeug tastet aktiv potenzielle Sicherheitsprobleme ab, darunter Subdomain-Übernahmen, öffentlich zugängliche oder falsch konfigurierte S3-Buckets, die Exposition sensibler Dateien und offene Redirects, welche zur Umleitung auf schädliche Webseiten genutzt werden könnten. Die Erkennung von Subdomain-Takeover erfolgt anhand von CNAMEs, die auf nicht registrierte oder nicht genutzte Cloud-Dienste verweisen. Subscan prüft diese Einträge und weist Domains mit möglichen Übernahmerisiken durch klare Flags aus, damit Sicherheitsforscher und Administratoren schnell reagieren können. Ebenso analysiert das Tool öffentlich zugängliche AWS S3-Buckets, entdeckt deren Zugriffsstatus und listet gegebenenfalls vorhandene, sensible Dateien auf. Auch das Auffinden von Informationen wie . env- oder . git-Repository-Konfigurationen zählt zu den Optionen, die besonders kritisch für die Sicherheit sind.

Die Ergebnisdarstellung bei Subscan ist flexibel und an unterschiedlichste Nutzeranforderungen anpassbar. Es stehen mehrere Ausgabeformate zur Verfügung, darunter einfache Textdateien, gut lesbare Markdown-Reports, detailreiche HTML-Dashboards, strukturierte JSON-Daten für automatische Auswertungen sowie CSV-Tabellen, die sich hervorragend für die Weiterverarbeitung in Tabellenkalkulationsprogrammen eignen. Diese Vielfalt sorgt dafür, dass Subscan nahtlos in bestehende Workflows, Berichte oder Berater-Tools integriert werden kann. Neben der einfachen Bedienung per Kommandozeile mit klar definierten Flags, wie etwa der Angabe des Ziel-Domains, Ausgabeformaten, Wortlisten zur Brute-Force oder dem Aktivieren spezieller Features wie DNS-Twist oder Misconfiguration-Tests, überzeugt Subscan durch seinen modularen Aufbau.

Der Blick in die Zukunft ist vielversprechend, denn weitere passive Quellen, Plugin-Unterstützung sowie ein leichter API-Server-Modus stehen auf der Roadmap und können die Einsatzmöglichkeiten noch erweitern. Das Open-Source-Projekt, das auf GitHub unter MIT-Lizenz verfügbar ist, fördert auch die aktive Mitarbeit aus der Community. Sicherheitsforscher, Entwickler und Interessierte sind eingeladen, Subscan weiterzuentwickeln, neue Module hinzuzufügen oder passive Quellen einzubinden. Für Bug-Bounty-Jäger bietet Subscan einen großen Mehrwert, da es durch die Kombination aus intelligenter Rekonstruktion, schnellem Scanning und tiefer Analyse wertvolle Ergebnisse liefert, die im Wettbewerb um Sicherheitslücken entscheidend sein können. Auch rote Teams profitieren von einer schnellen und umfangreichen Übersicht über komplexe Zielumgebungen, die sonst vielleicht verborgen bleiben würden. Trotz des enormen Funktionsumfangs bleibt Subscan leichtgewichtig und performant.

Die Wahl von Go als Programmiersprache begünstigt stabile und plattformübergreifende Ausführung. Das Tool lässt sich einfach kompilieren, installieren und ist ohne komplexe Abhängigkeiten sofort einsatzbereit. Insgesamt bietet Subscan eine moderne, flexible und umfassende Lösung im Bereich der Subdomain-Erkennung und Sicherheitsbewertung. Es stellt ein essenzielles Werkzeug für jeden dar, der professionell in den Bereichen Cybersecurity, Penetration Testing oder Bug-Bounty-Aktivitäten tätig ist. Die stetige Weiterentwicklung verspricht eine noch bessere Integration und neue, innovative Funktionen bald verfügbar zu machen. Wer in Zeiten wachsender Cyber-Bedrohungen auf der Höhe bleiben möchte, sollte Subscan unbedingt in seine Sicherheitswerkzeuge aufnehmen.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
RacketMeter: Präzise Badminton-Saite-Spannung mit dem Smartphone messen
Samstag, 14. November 2026. RacketMeter: Präzise Badminton-Saite-Spannung mit dem Smartphone messen

Die optimale Saite-Spannung eines Badmintonschlägers spielt eine entscheidende Rolle für die Leistung eines Spielers auf dem Feld. Ob Anfänger, Freizeitspieler oder Profi – die richtige Einstellung der Bespannung beeinflusst das Ballgefühl, die Kontrolle und die Schlagkraft erheblich.

Coinbase-Hack trifft hochrangige Persönlichkeiten: Roelof Botha von Sequoia Capital unter den Opfern
Samstag, 14. November 2026. Coinbase-Hack trifft hochrangige Persönlichkeiten: Roelof Botha von Sequoia Capital unter den Opfern

Die Kryptowährungsbranche sieht sich erneut mit einer ernsten Sicherheitsbedrohung konfrontiert, nachdem bekannt wurde, dass Coinbase, eine der weltweit führenden Krypto-Börsen, Opfer eines bedeutenden Hacks wurde. Besonders besorgniserregend ist, dass unter den Betroffenen hochkarätige Persönlichkeiten aus der Finanz- und Technologiebranche sind, darunter Roelof Botha, Managing Partner von Sequoia Capital.

Donald Trump kritisiert Walmart wegen Preiserhöhungen durch Zollpolitik: Auswirkungen auf Verbraucher und Wirtschaft
Samstag, 14. November 2026. Donald Trump kritisiert Walmart wegen Preiserhöhungen durch Zollpolitik: Auswirkungen auf Verbraucher und Wirtschaft

Die Debatte um Handelszölle und deren Auswirkungen auf Verbraucherpreise hat in den letzten Jahren an Fahrt aufgenommen, insbesondere in den Vereinigten Staaten. Im Mittelpunkt dieser Kontroverse steht seit einiger Zeit der ehemalige US-Präsident Donald Trump, der immer wieder seine Kritik an großen Einzelhändlern wie Walmart äußert.

Das Khashoggi-Dilemma: Jeff Bezos und die moralische Zerreißprobe mit Saudi-Arabien
Samstag, 14. November 2026. Das Khashoggi-Dilemma: Jeff Bezos und die moralische Zerreißprobe mit Saudi-Arabien

Die Ermordung von Jamal Khashoggi im Jahr 2018 schockierte die Weltöffentlichkeit und hinterließ eine tiefe Narbe im globalen Diskurs über Menschenrechte, Freiheit der Presse und internationale Beziehungen. Der saudische Regimekritiker, der für die Washington Post schrieb, wurde brutal im saudi-arabischen Konsulat in Istanbul getötet, was ein internationales Echo hervorrief und den Kronprinzen Mohammed bin Salman (MBS) direkt verdächtigte.

Teslas Robotaxi-Flotte in Austin: Revolution durch umfangreiche Teleoperation
Samstag, 14. November 2026. Teslas Robotaxi-Flotte in Austin: Revolution durch umfangreiche Teleoperation

Tesla, der Pionier der Elektromobilität und autonomen Fahrzeugtechnologie, bereitet sich darauf vor, seine Robotaxi-Flotte in Austin, Texas, mit einer innovativen Kombination aus autonomem Fahren und Teleoperation auf die Straße zu bringen. Während das Unternehmen in der Vergangenheit große Versprechen hinsichtlich unbeaufsichtigter, vollautonomer Fahrzeuge gemacht hat, deutet der jüngste Bericht von Morgan Stanley auf eine pragmatischere und sicherheitsorientierte Herangehensweise hin: der Einsatz von „plenty of teleoperation“, also umfangreicher Fernsteuerung, um die Fahrzeuge aus der Ferne zu überwachen und bei Bedarf einzugreifen.

US-Regierung zieht Klage gegen Southwest Airlines zurück: Auswirkungen und Hintergründe
Samstag, 14. November 2026. US-Regierung zieht Klage gegen Southwest Airlines zurück: Auswirkungen und Hintergründe

Die jüngste Nachricht, dass die US-Regierung ihre Klage gegen Southwest Airlines zurückgezogen hat, sorgt in der Luftfahrtbranche und darüber hinaus für erhebliches Aufsehen. Der Schritt bringt nicht nur rechtliche Erleichterung für Southwest Airlines, sondern könnte auch weitreichende Konsequenzen für das Wettbewerbsumfeld im US-Luftverkehr mit sich bringen.

Nadias Antimemetik: Ein Blick in die dunkle Seite der Memetik und die Zukunft des Internets
Samstag, 14. November 2026. Nadias Antimemetik: Ein Blick in die dunkle Seite der Memetik und die Zukunft des Internets

Antimemetik ist ein Konzept, das dem klassischen Meme widerspricht. Während Memes sich viral verbreiten und Ideen, Trends oder kulturelle Phänomene schnell und weitreichend verbreiten, beschäftigen sich Antimeme mit genau dem Gegenteil.

Weitere Artikel zum Thema
Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten
Samstag, 14. November 2026. Trader setzen verstärkt auf nur eine Zinssenkung der Fed im Jahr 2025 vor den CPI-Daten

Die Finanzmärkte weltweit beobachten mit großer Spannung die weitere Ausrichtung der Geldpolitik der US-Notenbank Federal Reserve (Fed). In den letzten Wochen ist deutlich geworden, dass Trader vermehrt ihre Wetten auf eine einzelne Zinssenkung im Jahr 2025 konzentrieren.

SEC plant Klage gegen Coinbase, laut Börse - The Wall Street Journal: Kreative Schlagzeile.
Freitag, 13. November 2026. SEC plant Klage gegen Coinbase, laut Börse - The Wall Street Journal: Kreative Schlagzeile.

Die US-amerikanische Börsenaufsicht SEC plant angeblich eine Klage gegen die beliebte Kryptowährungsbörse Coinbase einzureichen, wie aus einem Bericht der renommierten Zeitung The Wall Street Journal hervorgeht. Die Vorbereitungen für die rechtliche Auseinandersetzung sollen bereits im Gange sein, obwohl der genaue Grund für die potenzielle Klage noch nicht veröffentlicht wurde.

Cardano-Gründer: $ADA Ist Kein Wertpapier – Die Unsicherheit über die SEC bleibt
Freitag, 13. November 2026. Cardano-Gründer: $ADA Ist Kein Wertpapier – Die Unsicherheit über die SEC bleibt

In der dynamischen Welt der Kryptowährungen ist die Klassifizierung von digitalen Vermögenswerten ein zentrales Thema, das nicht nur Enthusiasten, sondern auch Regulierungsbehörden beschäftigt. Zu den prominenten Figuren in diesem Bereich gehört Charles Hoskinson, der Gründer von Cardano.

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?
Freitag, 13. November 2026. Bitcoin Cash oder Bcash: Was steckt hinter dem Namen?

Bitcoin Cash oder Bcash: Was steckt hinter dem Namen. In der Welt der Kryptowährungen gibt es unzählige Debatten und Kontroversen, doch keine ist so brisant wie die um den Namen Bitcoin Cash, oft auch als Bcash bezeichnet.