Start-ups und Risikokapital

Qilin Ransomware im April 2025: Ein massiver Anstieg der Cyberangriffe durch NETXLOADER-Malware

Im April 2025 verzeichnete die Cybersecurity-Welt eine dramatische Zunahme von Ransomware-Angriffen, angeführt von der Qilin-Gruppe, die mit der ausgeklügelten NETXLOADER-Malware für 45 Datenverstöße verantwortlich gemacht wird. Die technisch komplexen Methoden und die zunehmende Raffinesse der Angriffe bedrohen Unternehmen weltweit und fordern neue Sicherheitsstrategien.

Qilin Ransomware im April 2025: Ein massiver Anstieg der Cyberangriffe durch NETXLOADER-Malware

Im April 2025 erlebte die globale Cyberlandschaft einen alarmierenden Anstieg von Ransomware-Angriffen, bei denen insbesondere die Qilin-Gruppe eine zentrale Rolle spielte. Nach aktuellen Berichten führten Angreifer mit Verbindung zur Qilin-Ransomware-Familie insgesamt 45 Datenverstöße durch und nutzten dabei eine neuartige und komplexe Malware namens NETXLOADER. Diese Entwicklung markiert einen beunruhigenden Trend in der Cyberkriminalität, der Unternehmen, Organisationen und Institutionen gleichermaßen herausfordert. Die Qilin-Gruppe, auch unter dem Namen Agenda bekannt, hat seit ihrem Auftauchen im Juli 2022 an Bedeutung gewonnen und sich kontinuierlich weiterentwickelt. Mit dem Aufkommen von NETXLOADER im November 2024 stieg die Effizienz und Komplexität ihrer Angriffe erheblich an. NETXLOADER stellt einen . NET-basierten Loader dar, der äußerst schwer zu erkennen und zu analysieren ist. Seine Integration von Schutzmechanismen wie .

NET Reactor 6 und verschiedene Techniken zur Umgehung von Sicherheitsvorkehrungen erschweren die Abwehr sowie die forensische Untersuchung der Malware. Trend Micro, ein führendes Unternehmen im Bereich Cybersicherheit, analysierte die Schadsoftware und hob hervor, dass NETXLOADER versteckt agiert, um weitere schädliche Payloads wie die Agenda-Ransomware und die SmokeLoader-Malware bereitzustellen. Durch die starke Verschleierung der Ladefunktion ist es möglich, den wahren Zweck der Malware erst bei der Ausführung und Analyse im Arbeitsspeicher vollständig zu erkennen. Dadurch kann die Malware die Erkennung durch herkömmliche Sicherheitslösungen effektiv umgehen. Die durch Qilin verursachten Datenverstöße betrafen eine Vielzahl von Branchen, darunter Gesundheitswesen, Technologie, Finanzwesen und Telekommunikation. Geografisch konzentrierten sich die Angriffe insbesondere auf die USA, die Niederlande, Brasilien, Indien und die Philippinen.

Die betroffenen Unternehmen sehen sich nun mit erheblichen Risiken konfrontiert, die von Datenverlust über finanzielle Einbußen bis hin zu Reputationsschäden reichen. Die Aktivitäten der Qilin-Gruppe zeigen einen deutlichen Anstieg seit Anfang 2025. Während die monatlichen Datenveröffentlichungen bis Januar 2025 selten mehr als 23 Unternehmen betrafen, stiegen die Zahlen in den folgenden Monaten rapide an. Im Februar wurden 48 Vorfälle verzeichnet, im März 44 und allein in den ersten Wochen des Aprils 45. Dieser Trend macht Qilin zur führenden Ransomware-Bedrohung im April 2025 und übertrifft andere bekannte Gruppen wie Akira, Play oder Lynx. Ein entscheidender Faktor für die verstärkte Aktivität von Qilin ist die Aufnahme neuer Affiliates nach der plötzlichen Abschaltung der Plattform RansomHub im März 2025. RansomHub war zuvor eine der aktivsten Ransomware-Untergruppen und insbesondere im Finanzsektor stark engagiert.

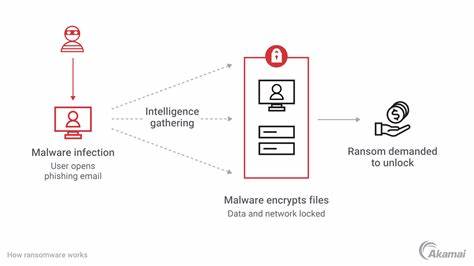
Die Übernahme dieser Ressourcen und Fähigkeiten durch Qilin hat seine Angriffskapazität deutlich erweitert. Die Angriffskette von Qilin und NETXLOADER beginnt meist mit Phishing-Angriffen oder dem Missbrauch gültiger Benutzerkonten, um Zugang zu einem System zu erhalten. Nach dem Eindringen implantiert NETXLOADER den Loader, der anschließend die SmokeLoader-Malware startet. SmokeLoader führt komplexe Maßnahmen zur Umgehung von Virtualisierungs- und Sandbox-Umgebungen durch, um eine Entdeckung zu verhindern. Darüber hinaus beendet es gezielt bestimmte Prozesse, die die Malware-Erkennung behindern könnten. Im letzten Schritt verbindet sich SmokeLoader mit einem Command-and-Control-Server, von dem es weitere Anweisungen entgegennimmt und letztlich die Agenda-Ransomware mittels der Technik des sogenannten reflective DLL loading aktiviert.

Diese Methode ermöglicht die Ausführung der schädlichen DLLs direkt aus dem Speicher, was die Erkennung über herkömmliche Datei-basierte Scanner erschwert. Die Agenda-Ransomware hat ihre Funktionalitäten im Laufe der Zeit erweitert und zielt auf ein breites Spektrum von Unternehmensressourcen ab. Neben klassischen Domänennetzwerken sind auch gemountete Laufwerke, Speicherlösungen sowie virtualisierte Umgebungen wie VCenter ESXi ins Visier geraten. Damit können Angreifer weitreichenden Schaden anrichten und vielfältige kritische Systeme kompromittieren. Die Kombination aus hochentwickeltem Loader, vielseitiger Ransomware und ausgeklügelten Angriffszugängen macht die Qilin-Gruppe besonders gefährlich. Unternehmen müssen ihre Cybersicherheitsstrategien dringend anpassen und verstärken, um gegen diese Bedrohung gewappnet zu sein.

Dies umfasst unter anderem die Implementierung von mehrstufigen Sicherheitsmaßnahmen, eine verstärkte Überwachung des Netzwerkverkehrs, den Schutz vor Phishing sowie regelmäßige Sicherheitsupdates und Patches. Darüber hinaus gewinnen Schulungen zur Sensibilisierung der Mitarbeiter an Relevanz, da soziale Manipulation und Phishing nach wie vor die Hauptzugangspunkte für Ransomware-Angriffe darstellen. Die technische Absicherung allein reicht nicht aus, um die Risiken signifikant zu reduzieren. Die internationale Verbreitung der Angriffe durch Qilin unterstreicht die Notwendigkeit einer weltweiten Zusammenarbeit im Bereich der Cybersicherheit. Behörden, Sicherheitsforscher und Unternehmen sind gefordert, Informationen zu teilen, gemeinsame Abwehrstrategien zu entwickeln und rechtliche Maßnahmen gegen die Täter zu ergreifen. Im Angesicht der Entwicklungen im Jahr 2025 zeigt sich, wie dynamisch und anpassungsfähig Cyberkriminelle agieren.

NETXLOADER und die Qilin-Gruppe sind eindrucksvolle Beispiele für die immer komplexeren Angriffsmethoden, die die Cyberabwehr vor enorme Herausforderungen stellen. Die Investition in modernste Sicherheitstechnologien, kontinuierliche Forschung und gezielte Awareness-Kampagnen sind essenziell, um der Bedrohungslage effektiv entgegenzutreten. Abschließend ist es wichtig, die aktuelle Lage kontinuierlich zu beobachten und auf neue Informationen flexibel zu reagieren. Die rasante Zunahme von Angriffen im ersten Vierteljahr 2025 macht deutlich, dass Ransomware-Gruppen wie Qilin eine ernstzunehmende Gefahr für die digitale Infrastruktur darstellen. Nur durch eine abgestimmte Kombination aus technischer Abwehr, Schulung und internationaler Kooperation kann der Schutz gegen solche Angriffe langfristig gewährleistet werden.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Coinbase übernimmt Deribit für 2,9 Milliarden Dollar – Ein Meilenstein für den Krypto-Derivate-Markt
Samstag, 14. November 2026. Coinbase übernimmt Deribit für 2,9 Milliarden Dollar – Ein Meilenstein für den Krypto-Derivate-Markt

Der Kryptowährungsmarkt erlebt eine der bedeutendsten Übernahmen seiner Geschichte: Coinbase, die größte US-basierte Krypto-Börse, hat offiziell die Übernahme der renommierten Crypto-Derivateplattform Deribit bekannt gegeben. Mit einem Gesamtwert von rund 2,9 Milliarden US-Dollar, bestehend aus Bargeld und eigenen Aktien, ist diese Transaktion nicht nur ein Zeichen für das wachsende Interesse und die Relevanz von Krypto-Derivaten, sondern auch ein klarer Schritt von Coinbase, seine Marktführerschaft weiter auszubauen.

Harley-Davidson im Fokus: Uneinigkeit unter Proxy-Firmen bei Vorstandsumbildung
Samstag, 14. November 2026. Harley-Davidson im Fokus: Uneinigkeit unter Proxy-Firmen bei Vorstandsumbildung

Harley-Davidson, eine der bekanntesten und ikonischsten Marken in der Motorradbranche, befindet sich aktuell in einem turbulenten Prozess der Vorstandsumbildung. Die Entscheidung, den Vorstand des Unternehmens neu zu strukturieren, hat nicht nur bei den Aktionären, sondern auch bei den Proxy-Firmen, die mit der Stimmrechtsvertretung betraut sind, zu einer erheblichen Spaltung geführt.

Arizona und der Kampf um Bitcoin-Reserven: Veto-Drohung des Gouverneurs und die Zukunft der Kryptowährungen im Bundesstaat
Samstag, 14. November 2026. Arizona und der Kampf um Bitcoin-Reserven: Veto-Drohung des Gouverneurs und die Zukunft der Kryptowährungen im Bundesstaat

Arizona befindet sich derzeit inmitten einer bedeutenden Debatte über die Rolle von Kryptowährungen im staatlichen Finanzwesen. Zwei Gesetzesvorhaben, die darauf abzielen, eine Bitcoin-Reserve zu etablieren und staatlichen Institutionen die Investition in Kryptowährungen zu ermöglichen, stehen kurz vor der Verabschiedung.

Maintainer Month 2025: Die zentrale Feier der Open-Source-Maintainer und ihre wichtige Rolle in der digitalen Sicherheit
Samstag, 14. November 2026. Maintainer Month 2025: Die zentrale Feier der Open-Source-Maintainer und ihre wichtige Rolle in der digitalen Sicherheit

Open Source ist das Herzstück der heutigen digitalen Welt. Von den Betriebssystemen über Webserver bis hin zu unzähligen Anwendungen – überall sind offene Softwareprojekte im Einsatz, die unsere tägliche Arbeit, Kommunikation und Unterhaltung ermöglichen.

Vorsicht, Investoren: Das jüngste Börsenhoch beruht auf ungewissem Ausgang nach Trumps 90-tägiger Zollpause
Samstag, 14. November 2026. Vorsicht, Investoren: Das jüngste Börsenhoch beruht auf ungewissem Ausgang nach Trumps 90-tägiger Zollpause

In den letzten Monaten haben die Finanzmärkte weltweit eine tendenzielle Erholung erlebt, die jedoch stark durch politische und wirtschaftliche Entwicklungen in den Vereinigten Staaten geprägt ist. Insbesondere die jüngste Aktienrallye der US-Märkte steht unter dem Einfluss von Präsident Trumps Entscheidung, eine 90-tägige Pause bei zusätzlichen Zollerhöhungen einzuführen.

Mussel Watch Program: Einblick in das längste Umweltmonitoringprogramm der USA
Samstag, 14. November 2026. Mussel Watch Program: Einblick in das längste Umweltmonitoringprogramm der USA

Das Mussel Watch Program der National Oceanic and Atmospheric Administration (NOAA) gilt als das längste kontinuierliche Umweltmonitoringprogramm in den Vereinigten Staaten und spielt eine entscheidende Rolle bei der Überwachung der Wasserqualität und der Schadstoffbelastung der Küstenregionen. Seit seiner Gründung im Jahr 1986 sammelt und analysiert das Programm Daten über Schadstoffkonzentrationen in Muscheln, Austern und Sedimenten, wodurch es tiefgehende Erkenntnisse über die ökologische Gesundheit mariner und küstennaher Gewässer liefert.

Grüner Sahara-Sprung ins Genom: Urzeitliche DNA enthüllt nordafrikanische Stammesgeschichte
Samstag, 14. November 2026. Grüner Sahara-Sprung ins Genom: Urzeitliche DNA enthüllt nordafrikanische Stammesgeschichte

Die Sahara, heute als größte heiße Wüste der Welt bekannt, war vor Tausenden von Jahren ein ganz anderes Landschaftsbild. Während des sogenannten Afrikanischen Humiden Zeitraums, der sich von etwa 14.

Weitere Artikel zum Thema
Die ungewöhnliche Mathematik hinter der Form von Rosenblättern
Samstag, 14. November 2026. Die ungewöhnliche Mathematik hinter der Form von Rosenblättern

Rosen sind seit Jahrhunderten ein Symbol für Schönheit, Liebe und Naturwunder. Ihre zarten Blütenblätter, die sich elegant nach außen rollen und an den Spitzen spitz zulaufen, ziehen seit jeher die Aufmerksamkeit von Botanikern, Künstlern und Wissenschaftlern gleichermaßen auf sich.

Wie Cursor und Windsurf Ihre Programmierarbeit mit KI revolutionieren
Samstag, 14. November 2026. Wie Cursor und Windsurf Ihre Programmierarbeit mit KI revolutionieren

In der heutigen Zeit erleben wir eine rasante Entwicklung von Künstlicher Intelligenz, die besonders im Software-Engineering Einzug hält. Werkzeuge wie Cursor und Windsurf zeigen eindrucksvoll, wie KI-gestützte Assistenten weit mehr sein können als bloße Hilfsmittel.

Telegram und die TON-Blockchain: Expansionspläne in den USA und die Rolle von Trump im Kryptomarkt
Freitag, 13. November 2026. Telegram und die TON-Blockchain: Expansionspläne in den USA und die Rolle von Trump im Kryptomarkt

Die Welt der Kryptowährungen und Blockchain-Technologien entwickelt sich rasant weiter. Eine der neuesten Entwicklungen betrifft die TON-Blockchain, die mit der beliebten Messaging-App Telegram verbunden ist.

Bitcoin steht vor Risiko eines Rückgangs auf 75.000 USD bei Bruch der 83.000 USD Unterstützung – Technische Analyse im Fokus
Samstag, 14. November 2026. Bitcoin steht vor Risiko eines Rückgangs auf 75.000 USD bei Bruch der 83.000 USD Unterstützung – Technische Analyse im Fokus

Bitcoin, die bekannteste Kryptowährung weltweit, zeigt derzeit Anzeichen von erhöhter Volatilität und Unsicherheit auf dem Markt. Nach einer starken Erholungsphase in den vergangenen Wochen ist der Kurs bei etwa 86.