Juristische Nachrichten

Kritische Sicherheitslücke bei Langflow führt zur Aufnahme in CISA KEV-Liste – Aktive Ausnutzung bestätigt

Die kritische Sicherheitslücke in der Open-Source-Plattform Langflow wurde wegen aktiver Ausnutzung von der US-Cybersicherheitsbehörde CISA in die Liste der bekannten ausgenutzten Schwachstellen aufgenommen. Der Beitrag erläutert Details zur Schwachstelle, deren Auswirkungen sowie notwendige Schutzmaßnahmen für betroffene Anwender und Organisationen weltweit.

Kritische Sicherheitslücke bei Langflow führt zur Aufnahme in CISA KEV-Liste – Aktive Ausnutzung bestätigt

Die Cybersicherheitslandschaft steht erneut vor einer ernsten Herausforderung, nachdem die US-Cybersicherheitsagentur CISA eine kritische Schwachstelle in der beliebten Open-Source-Plattform Langflow in ihre Liste der bekannt ausgenutzten Schwachstellen (Known Exploited Vulnerabilities – KEV) aufgenommen hat. Diese Entscheidung erfolgte nach der Entdeckung aktiver Exploits, die die Sicherheitslücke ausnutzen und so eine potenzielle Gefahr für zahlreiche Organisationen darstellen. Langflow ist ein weitverbreitetes Tool, das von Entwicklern genutzt wird, um Workflows in Python zu visualisieren, zu erstellen und zu kontrollieren. Die Plattform erfreut sich großer Beliebtheit, da sie Entwicklungsprozesse vereinfacht und sowohl in privaten als auch in beinah professionellen Projektumgebungen eingesetzt wird. Genau diese breite Nutzung erhöht jedoch die Bedeutung der entdeckten Sicherheitslücke, da eine Vielzahl exponierter Instanzen weltweit im Internet zugänglich ist.

Der zugrundeliegende Fehler, der unter der Bezeichnung CVE-2025-3248 geführt wird, zeichnet sich durch eine fehlende Authentifizierung im kritischen API-Endpunkt /api/v1/validate/code aus. Dieser Endpunkt führt über das Python-eigene exec()-Kommando eingehenden, ungesicherten Code aus, was einen hohen Grad an Risiko birgt. Konkret bedeutet dies, dass ein Angreifer über speziell präparierte HTTP-Anfragen beliebigen Code auf dem Server ausführen kann – ohne sich überhaupt authentifizieren zu müssen. Explizit bemängelt CISA, dass das Fehlen einem Authentifizierungsmechanismus und das Ausbleiben von geeigneten Sandbox-Schutzmaßnahmen es ermöglichen, weitreichende Kontrolle über die betroffenen Systeme zu erlangen. Die gravierende Sicherheitslücke erreicht einen CVSS-Score von 9,8, was sie in die Kategorie „kritisch“ einstuft. Die Entdeckung und Meldung des Problems stammt von Horizon3. ai, die bereits im Februar 2025 auf den Fehler aufmerksam gemacht haben.

Auf Basis ihrer Untersuchungen wurde im März 2025 eine korrigierende Softwareversion 1. 3. 0 veröffentlicht, welche die Schwachstelle beseitigt. Leider zeigt die Auswertung von Datenattacken und Scan-Plattformen, dass trotz der zeitnahen Patch-Veröffentlichung zahlreiche Langflow-Instanzen im Internet noch mit der anfälligen Version betrieben werden. Laut Angaben von Censys, einem führenden Anbieter im Bereich Attack Surface Management, existieren aktuell mehr als 460 Langflow-Server, die öffentlich über das Internet zugänglich sind. Besonders erschreckend ist, dass davon ein signifikanter Teil – etwa 360 Server – noch die anfällige Version verwenden, während zusätzlich rund 500 Server keine Versionsinformation veröffentlichen, sodass deren Sicherheitslage unklar bleibt. Regionen mit einer besonders hohen Konzentration expositionsgefährdeter Systeme sind die USA, Deutschland, Singapur, Indien und China.

Weitere Analyse durch das SANS Technology Institute liefert belastbare Beweise für aktive Angriffsversuche: Honeypots, die von der Organisation eingerichtet werden, haben wiederholt erfolgreiche Versuche dokumentiert, die Schwachstelle zu kompromittieren. Die eigentlichen Angreifer und deren Motivation sind bisher nicht identifiziert worden. Da jedoch ein Proof-of-Concept-Exploit kurz nach der Offenlegung der Schwachstelle im Internet öffentlich zur Verfügung stand, ist die Gefahr einer schnellen, weit verbreiteten Exploitation realistisch. Die US-amerikanischen Bundesbehörden, insbesondere die Behörden des Federal Civilian Executive Branch (FCEB), wurden angewiesen, die Sicherheitslücke bis spätestens 26. Mai 2025 zu schließen. Diese Richtlinie unterstreicht die Dringlichkeit und Schwere der Situation. Analog gilt für Unternehmen und Betreiber kritischer Infrastrukturen, unverzüglich Identifikations- und Abwehrmaßnahmen umzusetzen.

Die Schwachstelle zeigt exemplarisch, wie gefährlich das Ausführen dynamischen Codes ohne ausreichende Authentifizierung und Sicherheitsvorkehrungen sein kann. Sicherheitsexperten von Zscaler warnen vor einer vorschnellen Implementierung von Code-Validierungsfunktionen, die in Anwendungen mit öffentlichem Zugang verwendet werden. Sie fordern insbesondere eine rigorose Absicherung solcher Funktionen durch mechanistische Zugriffssteuerungen, Authentifizierungsprozesse und die Nutzung von Sandboxing-Techniken. Langflow-Nutzer und Administratoren sollten umgehend prüfen, ob ihre Systeme betroffen sind und in welchem Umfang. Die zeitnah installierte Version 1. 0 behebt den Fehler und sollte unverzüglich ausgerollt werden. Darüber hinaus empfiehlt es sich, Server mit entsprechenden Monitoring-Tools kontinuierlich auf ungewöhnliche Aktivitäten zu überwachen, um im Falle von Kompromittierungen schnell reagieren zu können.

Die Situation unterstreicht die Bedeutung einer ganzheitlichen Cybersecurity-Hygiene. Insbesondere Open-Source-Projekte bieten zwar immense Vorteile in der Entwicklung, bergen jedoch bei unzureichender Implementierung auch Risiken, die sich global auswirken können. Das Beispiel von Langflow muss als Warnung dienen, Entwicklungswerkzeuge regelmäßig und kritisch auf Sicherheit zu prüfen und unmittelbar bei der Entdeckung von Lücken zügig und transparent zu handeln. Abschließend zeigt das Ereignis rund um CVE-2025-3248, wie abhängig moderne Technologie-Stacks von offenen Softwarekomponenten sind und wie dramatisch kleine Fehler in der Codebasis Verwundbarkeiten erzeugen können, die weitreichende Konsequenzen haben.

Alle Beteiligten sind daher aufgerufen, die Sicherheit ihrer digitalen Infrastruktur an erste Stelle zu setzen und kontinuierlich auf dem neuesten Stand zu halten – sowohl durch technische Maßnahmen als auch durch Sensibilisierung und verstärkte Zusammenarbeit in der Security-Community. In einer Zeit, in der Cyberangriffe stetig raffinierter werden und die Angriffsflächen durch Cloud-Lösungen und Remote-Arbeit wachsen, sind diese Erkenntnisse von zentraler Bedeutung. Das Beispiel Langflow mahnt Unternehmen, Behörden und Entwickler gleichermaßen, dass Sicherheitsmechanismen bei dynamischer Codeausführung nicht vernachlässigt werden dürfen. Nur durch umfassende Schutzstrategien können digitale Ökosysteme auch in Zukunft stabil und zuverlässig bleiben.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
War Mozilla wirklich unabhängig? Eine kritische Betrachtung der Finanzierungsquellen und Kontrolle
Samstag, 14. November 2026. War Mozilla wirklich unabhängig? Eine kritische Betrachtung der Finanzierungsquellen und Kontrolle

Mozilla steht seit vielen Jahren im Zentrum der Debatte um freie Software, Datenschutz und die Rolle unabhängiger Organisationen im digitalen Zeitalter. Insbesondere der Firefox-Browser gilt als eine der wenigen echten Alternativen zu den dominierenden Browsern Google Chrome und Microsoft Edge.

UBS zahlt 511 Millionen Dollar zur Beilegung des Steuerhinterziehungsfalls von Credit Suisse
Samstag, 14. November 2026. UBS zahlt 511 Millionen Dollar zur Beilegung des Steuerhinterziehungsfalls von Credit Suisse

Die Schweizer Großbank UBS hat kürzlich eine bedeutende Einigung in einem US-amerikanischen Steuerhinterziehungsfall erzielt, der ihre Tochtergesellschaft Credit Suisse betrifft. Die Zahlung von 511 Millionen US-Dollar dient zur Beilegung einer staatlichen Untersuchung, welche die Rolle von Credit Suisse bei der Ermöglichung von Steuerhinterziehung für wohlhabende amerikanische Kunden unter die Lupe nahm.

OpenAI setzt auf gemeinnützige Kontrolle und verwirft umstrittenen Plan zur Gewinnorientierung
Samstag, 14. November 2026. OpenAI setzt auf gemeinnützige Kontrolle und verwirft umstrittenen Plan zur Gewinnorientierung

OpenAI, der Entwickler von ChatGPT und einer der bedeutendsten Akteure im Bereich der künstlichen Intelligenz, hat kürzlich eine weitreichende Wende in seiner Unternehmensstruktur bekanntgegeben. Nach intensiver Kritik und erheblichem Druck von verschiedenen Seiten hat das Unternehmen beschlossen, seinen umstrittenen Plan zur Umwandlung von einer gemeinnützigen Organisation in eine gewinnorientierte Kapitalgesellschaft aufzugeben.

eToro peilt 4-Milliarden-Dollar-Bewertung bei bevorstehendem Nasdaq-Börsengang an
Samstag, 14. November 2026. eToro peilt 4-Milliarden-Dollar-Bewertung bei bevorstehendem Nasdaq-Börsengang an

Die Handels- und Investmentplattform eToro plant einen bedeutenden Schritt in ihrer Unternehmensgeschichte. Das Unternehmen bereitet sich darauf vor, an der Nasdaq Global Select Market unter dem Börsenticker „ETOR“ gelistet zu werden.

Katastrophale Feuer und Bodendegradation: Der mögliche Zusammenhang mit der Neolithischen Revolution im südlichen Levantegebiet
Samstag, 14. November 2026. Katastrophale Feuer und Bodendegradation: Der mögliche Zusammenhang mit der Neolithischen Revolution im südlichen Levantegebiet

Die Neolithische Revolution markiert einen der bedeutendsten Wendepunkte in der Geschichte der Menschheit – den Übergang von nomadischen Lebensweisen der Jäger und Sammler hin zur sesshaften Landwirtschaft und Tierhaltung. Im südlichen Levantegebiet, eine Region, die sich vom heutigen Israel und Jordanien bis zu angrenzenden Gebieten erstreckt, ist dieser Wandel besonders gut dokumentiert.

DoorDash Übernimmt Deliveroo für 3,86 Milliarden US-Dollar: Eine Neue Ära im Lieferdienstmarkt
Samstag, 14. November 2026. DoorDash Übernimmt Deliveroo für 3,86 Milliarden US-Dollar: Eine Neue Ära im Lieferdienstmarkt

Die Übernahme von Deliveroo durch den US-amerikanischen Lieferdienst DoorDash für 3,86 Milliarden US-Dollar gilt als eine der bedeutendsten Transaktionen der Food-Delivery-Branche in den letzten Jahren. Dieses Geschäft verstärkt nicht nur die globale Präsenz von DoorDash, sondern setzt auch ein deutliches Signal für die zunehmende Konsolidierung und Digitalisierung des Essenslieferdienstmarktes.

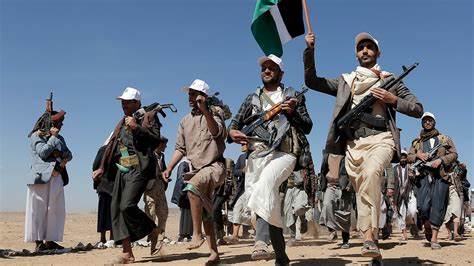
USA verhängen Sanktionen gegen Houthi-verknüpfte Krypto-Wallets im Kampf gegen Terrorfinanzierung
Samstag, 14. November 2026. USA verhängen Sanktionen gegen Houthi-verknüpfte Krypto-Wallets im Kampf gegen Terrorfinanzierung

In den letzten Jahren hat die Nutzung von Kryptowährungen in verschiedenen illegalen Aktivitäten weltweit zugenommen. Insbesondere terroristische Gruppen und finanzielle Unterstützer nutzen digitale Währungen, um Sanktionen und traditionelle Finanzsysteme zu umgehen.

Weitere Artikel zum Thema
Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?
Freitag, 13. November 2026. Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?

Die Zukunft von Worldcoin: Preisprognose 2024-2030 – Eine lohnende Investition. In den letzten Jahren hat sich der Kryptowährungsmarkt rasant entwickelt und zahlreiche Projekte hervorgebracht, die das Potenzial haben, die Finanzwelt zu revolutionieren.

Warum DOGE und SHIB trotz Elon Musks süßer Hunde-Posts weiter fallen
Freitag, 13. November 2026. Warum DOGE und SHIB trotz Elon Musks süßer Hunde-Posts weiter fallen

Im März 2025 sorgte Elon Musk erneut für Aufsehen, als er auf der Social-Media-Plattform X, früher bekannt als Twitter, ein Bild mit mehreren Hunden und Münzen postete. Darunter befand sich auch eine Darstellung des Shiba Inu, der ikonische Hund, der als Vorlage für diverse Meme-Coins wie Dogecoin (DOGE) und Shiba Inu (SHIB) dient.

Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt
Samstag, 14. November 2026. Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt

In der Welt der Kryptowährungen ist ein Bärenmarkt eine herausfordernde Phase, die jedoch auch wertvolle Chancen für clevere Investoren bietet. Während der Markt von fallenden Kursen und schwankender Stimmung geprägt ist, können strategisch ausgewählte Kryptowährungen das Portfolio stärken und langfristig attraktive Renditen erzielen.

Warum Autozi Internet Technology (Global) Ltd. (AZI) Im Jahr 2025 Einen Aufschwung Erlebt
Samstag, 14. November 2026. Warum Autozi Internet Technology (Global) Ltd. (AZI) Im Jahr 2025 Einen Aufschwung Erlebt

Die Automobilbranche befindet sich in einem tiefgreifenden Wandel, und während viele Hersteller und Zulieferer mit Herausforderungen wie steigenden Zinsen, Handelsrestriktionen und veränderten Konsumgewohnheiten kämpfen, schafft es Autozi Internet Technology (Global) Ltd. (NASDAQ: AZI), sich als klare Gewinnerin zu positionieren.