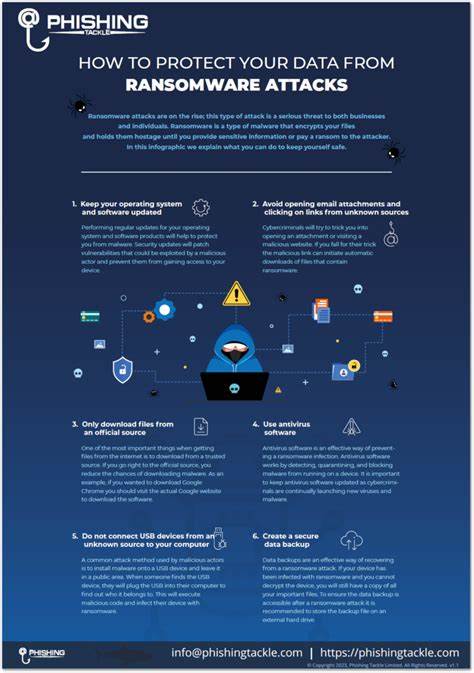
Ransomware-Angriffe sind seit Jahren ein immer wiederkehrendes Problem in der IT-Sicherheitslandschaft. Die stetige Zunahme solcher Attacken trifft Unternehmen weltweit und sorgt für massive Störungen im Geschäftsbetrieb. Doch während die mediale Aufmerksamkeit vor allem auf die unmittelbaren Schäden der Angriffe gerichtet ist, handelt es sich bei diesen Angriffen oft nur um ein Symptom – nicht um die eigentliche Krankheit. Die wahre Herausforderung liegt tiefer, im grundlegenden Umgang von Organisationen mit IT-Sicherheit, ihren Strukturen und Entscheidungsprozessen. Der jüngste Fall in Großbritannien, bei dem bekannte Einzelhandelsgrößen wie Marks and Spencer, die Co-Op und Harrods von massiven Ransomware-Angriffen betroffen waren, ist nur die Spitze des Eisbergs. Die betroffenen Unternehmen sehen sich mit erheblichen Ausfallzeiten konfrontiert, ihre komplexen IT-Systeme sind lahmgelegt, der Schaden ist beträchtlich.
Doch die wirkliche Ursache liegt nicht in den Angriffen selbst, sondern in den systemischen Schwachstellen, die solche Attacken ermöglichen und verstärken. Ein zentrales Problem ist der Umgang mit sogenannten „Legacy-Systemen“. Viele Unternehmen tragen jahrzehntelange Altlasten in ihrer IT-Landschaft, die nicht mehr zeitgemäß gesichert oder gewartet werden. Diese Systeme sind häufig komplexe Zusammensetzungen aus ehemals separaten Systemen, die über Jahre hinweg zusammengeführt wurden, oft ohne ausreichende Ressourcen für Integration oder Sicherheitsupdates bereitzustellen. Die Folge ist ein Gebilde, dessen Schwachstellen Gefahrpotenziale aufweisen, die leicht von Angriffen ausgenutzt werden können. Die fehlende Transparenz und das Schweigen über die Ursachen und Details von Cyberangriffen verschärfen die Lage zusätzlich. Unternehmen neigen dazu, Sicherheitsvorfälle nicht offen zu kommunizieren, aus Sorge vor Reputationsschäden oder negativen wirtschaftlichen Folgen.
Dieses Versteckspiel behindert jedoch den notwendigen Erfahrungs- und Informationsaustausch, der für eine effektive Bekämpfung von Cyberbedrohungen entscheidend ist. Ohne umfassende Offenlegung bleiben wichtige Lektionen ungenutzt, Fehler werden wiederholt, und das Vertrauen in die Sicherheitsstrukturen bleibt brüchig. Ein weiteres wesentliches Problem stellt die Priorisierung innerhalb von Organisationen dar. IT-Sicherheit gilt oft als Kostenfaktor ohne direkten, sichtbaren Nutzen. Während andere Unternehmensbereiche leicht quantifizierbare Erfolge oder Verkaufszahlen vorweisen können, bleibt die Wirkung einer funktionierenden Sicherheit unsichtbar – wenn nichts passiert. So fällt es Entscheidungsträgern schwer, langfristig ausreichende Ressourcen für IT-Sicherheitsmaßnahmen bereitzustellen. Das führt zu einer toxischen Dynamik: Sicherheitslücken werden akzeptiert oder gar ignoriert, bis sie durch Angriffe offenkundig werden.
Ein prominentes Beispiel für diese Problematik liefert der Bericht der Britischen Bibliothek über den eigenen Ransomware-Angriff im Jahr 2023. Dort wurde offengelegt, dass die Ursache in unzureichenden Investitionen in die Lebenszyklus- und Ressourcenverwaltung der IT-Systeme lag. Neue Projekte wurden bevorzugt finanziert, während die Wartung und Aktualisierung bestehender Systeme vernachlässigt wurden. Diese Verschiebung der finanziellen Prioritäten setzte die Sicherheit aufs Spiel und führte zu dem verheerenden Ergebnis. Die Psychologie von Organisationen spielt ebenfalls eine Rolle. Ähnlich wie bei persönlicher Suchtbedingung oder toxischer Selbstwahrnehmung neigen Unternehmen dazu, unangenehme Wahrheiten zu verdrängen. Die Kluft zwischen dem bekannten richtigen Handeln und dem tatsächlichen Verhalten zeigt sich in mangelnder Bereitschaft zur Offenheit über Schwächen und Fehler.
Doch nur durch ehrliche Selbstreflexion und den gemeinsamen Austausch über Sicherheitsmängel kann nachhaltige Verbesserung erreicht werden. Aus diesen Erkenntnissen lässt sich ableiten, dass oberflächliches Patchen oder kurzfristige Schutzmaßnahmen allein nicht ausreichen. Der Schlüssel liegt in einem ganzheitlichen Ansatz, der nicht nur Technik, sondern auch Prozesse, Kultur und Governance umfasst. Organisationen müssen verbindliche Standards für die gesamte Lebensdauer von IT-Projekten definieren. Dazu gehört die Planung der Sicherheitsaspekte von Beginn an, die transparente Bewertung von Risiken, regelmäßige Überprüfung bestehender Systeme sowie die Einbindung externer Abhängigkeiten. Dies erfordert ein Umdenken in der Unternehmensführung. IT-Sicherheit muss als integraler Bestandteil der Geschäftsstrategie verstanden werden, nicht als lästiges Beiwerk.
Dazu gehört auch, die Verantwortung für Sicherheitsmaßnahmen klar zu definieren und sicherzustellen, dass Entscheidungsträger in der obersten Führungsebene sich aktiv mit den Risiken auseinandersetzen und entsprechend handeln. Ein weiterer Schritt auf dem Weg zur Verbesserung könnte der Aufbau von Plattformen zur Offenlegung und Diskussion von Sicherheitsvorfällen sein. Ein anonymes oder geschütztes Forum, das ähnlich dem Modell von Selbsthilfegruppen oder einem branchenübergreifenden Austausch funktioniert, könnte dazu beitragen, das Schweigen zu brechen und den konstruktiven Umgang mit Fehlern und Schwächen zu fördern. Nur so lässt sich ein gemeinsames Verständnis entwickeln und der Weg für innovative Sicherheitslösungen ebnen. Internationale und nationale Behörden werden zusätzlich stärker in die Pflicht genommen. Die zunehmende Komplexität und Vernetzung der IT-Landschaft erfordert eine koordinierte Antwort, die neben technischen Standards auch regulatorische Maßnahmen einschließt.
Erste Schritte in diese Richtung sind bereits zu sehen, etwa durch gesetzliche Verpflichtungen zur Meldung von Cyberangriffen oder durch verstärkte Förderprogramme für IT-Sicherheit im öffentlichen und privaten Sektor. Trotz alledem bleibt die Realität, dass Cyberangriffe weiterhin eine Bedrohung darstellen und die Abwehrmaßnahmen ständig weiterentwickelt werden müssen. Die rasante technische Entwicklung eröffnet neue Angriffsvektoren, aber auch neue Möglichkeiten der Verteidigung wie automatisierte Erkennungssysteme oder KI-gestützte Analysen. Entscheidend ist jedoch, dass diese Werkzeuge eingebettet sind in eine durchdachte Sicherheitskultur, die menschliche Fehler minimiert und permanente Wachsamkeit fördert. Die persistierenden Ransomware-Angriffe sind damit Warnzeichen für ein größeres Problem: strukturelle und kulturelle Defizite, die sich über Jahre aufgebaut haben und nun offen zutage treten.
Ein Ausweg aus diesem Teufelskreis ist nur möglich, wenn Unternehmen ihre Haltung zur IT-Sicherheit grundlegend überdenken. Es gilt, die Krankheit an der Wurzel zu packen, statt sich allein auf die Symptome zu konzentrieren. Die Erkenntnis, dass Sicherheitsvorfälle keine unvermeidbare Naturkatastrophe sind, sondern Ausdruck menschlichen und organisatorischen Versagens, sollte als Anstoß dienen. Organisationen können und müssen ihr Sicherheitsbewusstsein stärken, Ressourcen angemessen bereitstellen und einen offenen, transparenten Umgang mit Vorfällen pflegen. Nur so lassen sich die Chancen auf eine sichere digitale Zukunft verbessern und das Risiko einer weiterhin ungebremsten Welle von Ransomware-Attacken reduzieren.