Juristische Nachrichten DeFi Nachrichten zur Krypto-Börse

S3 Ransomware Angriffe simulieren, erkennen und effektiv reagieren: Ein umfassender Leitfaden zum Schutz Ihrer Cloud-Daten

Ein tiefer Einblick in die Funktionsweise von S3 Ransomware Angriffen auf Amazon S3, inklusive moderner Methoden zur Simulation, Erkennung und Abwehr solcher Bedrohungen. Erfahren Sie, wie Sie Ihre AWS-Umgebung gegen Ransomware schützen und im Ernstfall schnell und sicher reagieren können.

S3 Ransomware Angriffe simulieren, erkennen und effektiv reagieren: Ein umfassender Leitfaden zum Schutz Ihrer Cloud-Daten

Die Cloud hat mit ihrem enormen Potential die Art und Weise, wie Unternehmen Daten speichern und verarbeiten, grundlegend verändert. Amazon S3 ist als skalierbarer Objekt-Storage-Dienst eines der meistgenutzten Tools für Cloud-Speicherung weltweit. Allerdings bringt diese wachsende Nutzung auch neue Sicherheitsherausforderungen mit sich, wovon S3 Ransomware Angriffe ein besonders eklatantes Beispiel sind. Durch die zunehmende Verschlüsselungstechnologie in S3 Objekten haben Angreifer eine Methode gefunden, gezielt Cloud-Daten zu kompromittieren, ohne physisch auf Server zugreifen zu müssen. Sie nutzen Sicherheitsfeatures gegen die Anwender selbst und können so erhebliche Schäden anrichten. Um der steigenden Bedrohung durch solche Cloud-Ransomware Kampagnen effektiv begegnen zu können, ist es entscheidend, die Mechanismen hinter dem Angriff zu verstehen. Amazon S3 bietet seit Anfang 2023 standardmäßig serverseitige Verschlüsselung mit Amazon S3 verwalteten Schlüsseln (SSE-S3) an.

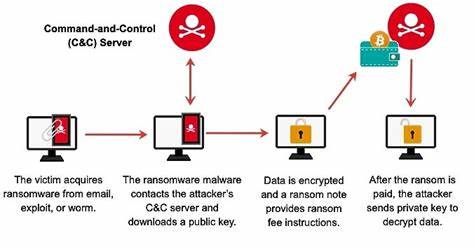
Dennoch existieren weitere Verschlüsselungsarten wie clientseitige Verschlüsselung oder serverseitige Verschlüsselung mit AWS KMS-Schlüsseln (SSE-KMS). Besonders das sogenannte SSE-C, bei dem Kunden eigene Schlüssel bereitstellen und AWS diese Schlüssel nicht speichert, ist ein interessanter Ansatz, der aber auch von Angreifern ausgenutzt werden kann. S3 Ransomware Täter verschlüsseln gezielt Datenobjekte mit eigenen generierten Schlüsseln, die nur ihnen zugänglich sind. Damit erzwingen sie die Rückgabe eines Lösegeldes, da ohne den Schlüssel der Zugriff auf wichtige Daten unmöglich wird. Die Simulation eines solchen Angriffs ist der erste Schritt, um eigene Systeme auf Verwundbarkeiten zu prüfen.

Mithilfe von Werkzeugen wie dem S3 Ransomware Simulator ist es möglich, das Verhalten eines Angreifers nachzubilden: Von der Auflistung vorhandener Buckets bis hin zu den nötigen rechten, um Objekte herunterzuladen und mit neunen eingeschränkten Zugriffsschlüsseln wieder hochzuladen und zu überschreiben. Solche Simulatoren nutzen unter anderem den CopyObject API-Aufruf, durch den ein Objekt an gleicher Stelle kopiert und mit neuer Verschlüsselung versehen werden kann. Damit zeigt sich, dass eine rein ressourcenorientierte Analyse nicht ausreicht. Es braucht auch ein tiefes Verständnis für die Schnittstellen und Manipulationsmöglichkeiten auf API-Ebene. Die Erkennung von S3 Ransomware Angriffen ist eine große Herausforderung. Klassische Event-Benachrichtigungen in S3 sind für größere Umgebungen unpraktisch und oft nicht skalierbar genug, wenn viele Buckets überwacht werden müssen. Stattdessen bietet AWS CloudTrail eine deutlich bessere Lösung.

CloudTrail zeichnet Management- und Datenereignisse zu AWS-Ressourcen auf und kann so erkennen, wenn etwa ungewöhnliche CopyObject Aktionen stattfinden. Zwar sind S3-Datenereignisse im Gegensatz zu Management-Ereignissen nicht automatisch aktiviert und verursachen Kosten, aber mit gezielten Filtern lassen sich diese Ereignisse auf relevante Buckets und Aktionen einschränken, was die Kosten begrenzt und die Reaktionszeit minimiert. Ein solcher Ansatz kann als skalierbare Detect-and-Respond Plattform fungieren. Die Reaktion auf einen erkannten Angriff sollte so schnell wie möglich erfolgen, um weiteren Schaden zu verhindern. Dank der umfangreichen CloudTrail-Daten lässt sich genau nachvollziehen, welche AWS Identitäten (IAM-User, assumierte Rollen oder Identity Center Nutzer) die verdächtigen Aktivitäten ausgelöst haben. Je nach Typ der Identität sind unterschiedliche Maßnahmen möglich.

Bei IAM-Usern können die Zugriffs-Schlüssel sofort deaktiviert werden, während bei Rollen die Zugriffsrechte beschränkt oder angepasst werden können. Manche Unternehmen bevorzugen zudem automatisierte Workflows, die bei verdächtigen Ereignissen proaktiv reagieren, andere setzen lieber auf manuelle Freigaben durch Sicherheitsteams. Neben der akuten Reaktion ist die Prävention aber der wichtigste Baustein. Organisationen sollten sich bewusst mit Verschlüsselungskonzepten auseinandersetzen und insbesondere die Nutzung von SSE-C kritisch prüfen. Wo möglich, sollten Bucket Richtlinien das Hochladen mit serverseitiger Kunde-Schlüsselverschlüsselung unterbinden, sofern es nicht unbedingt nötig ist. Auch das Blockieren von CopyObject Operationen über Bucket-Policies ist eine sinnvolle Schutzmaßnahme, da dieser API-Befehl zentral für die Ransomware-Attacken genutzt wird.

Die Aktivierung der Objektversionierung bietet zudem einen hervorragenden Schutzschild, da durch sie gelöschte oder verschlüsselte Objekte wiederhergestellt werden können. Um Manipulationen an älteren Versionen zu verhindern, sollten zudem restriktive Policies für Löschen von Objektversionen gesetzt werden. Ein weiterer wesentlicher Aspekt der Cloud-Sicherheit ist der Umgang mit Zugangsdaten. Hardcodierte Secrets in Applikationen oder Skripten sind ein häufig unterschätztes Risiko, das leider immer wieder zu Kompromittierungen führt. Eine regelmäßige Suche nach solchen Schlüsselmaterialien in CI/CD Pipelines und deren konsequente Entfernung muss Standard sein. Angesichts des steigenden Cloud-Einsatzes in Unternehmen und der zunehmenden Verlagerung sensibler Daten in die Public Cloud, wird die Bedrohung durch Ransomware stetig wachsen.

AWS-Nutzer sind daher gut beraten, ihr Sicherheitskonzept regelmäßig zu evaluieren, indem sie eigenen Simulationen von S3 Ransomware Angriffen durchführen und darauf basierend Erkennungs- und Reaktionsmechanismen implementieren. Nur so lässt sich die Sicherheit und Compliance auch in einer dynamischen Cloud-Umgebung gewährleisten. Abschließend ist festzuhalten, dass S3 Ransomware ein Paradebeispiel dafür ist, wie Angreifer Sicherheitsfeatures missbrauchen, die eigentlich Schutz gewährleisten sollen. Unternehmen, die sich intensiv mit den angebotenen Sicherheitsmechanismen auseinandersetzen, ihre Infrastruktur kontinuierlich überwachen und automatisierte Reaktionen implementieren, haben die besten Chancen, Datenverlust und Betriebsstörungen durch Ransomware weitestgehend zu verhindern. Cloud-Sicherheit sollte immer ganzheitlich gedacht werden – Prävention, Früherkennung und schnelle Reaktion bilden das Fundament eines modernen Schutzkonzepts in Zeiten zunehmender Cyberbedrohungen.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Haliey Welch: Vom Meme-Star zur Neuorientierung nach Kryptowährungs-Desaster
Samstag, 14. November 2026. Haliey Welch: Vom Meme-Star zur Neuorientierung nach Kryptowährungs-Desaster

Haliey Welch, besser bekannt unter ihrem Spitznamen ‚Hawk Tuah girl‘, hat in den letzten Jahren eine Achterbahnfahrt in ihrer Karriere hinter sich. Was einst mit einem viralen NSFW-Clip begann, der ihr über Nacht Aufmerksamkeit und eine riesige Fangemeinde bescherte, entwickelte sich schnell zu einer komplexen Mischung aus Social-Media-Erfolg und Kryptowährungs-Kontroverse.

US-Finanzministerium verhängt Sanktionen gegen burmesische Miliz: Cyberkriminalität und 'Pig Butchering' im Fokus
Samstag, 14. November 2026. US-Finanzministerium verhängt Sanktionen gegen burmesische Miliz: Cyberkriminalität und 'Pig Butchering' im Fokus

Das US-Finanzministerium hat jüngst gegen die Karen National Army (KNA), eine burmesische Milizgruppe, weitreichende Sanktionen verhängt. Diese Maßnahme ist Teil einer umfassenden Strategie gegen transnationale Cyberkriminalität, die sich auf das sogenannte 'Pig Butchering' spezialisiert hat – betrügerische Machenschaften, bei denen Opfer durch romantische Tricks und manipulative Kommunikation über Monate hinweg zu Krypto-Transaktionen verleitet und dabei um hohe Summen betrogen werden.

Aktuelle Hypotheken- und Refinanzierungszinsen am 5. Mai 2025: Warum niedrigere Zinsen nach der Fed-Sitzung unwahrscheinlich sind
Samstag, 14. November 2026. Aktuelle Hypotheken- und Refinanzierungszinsen am 5. Mai 2025: Warum niedrigere Zinsen nach der Fed-Sitzung unwahrscheinlich sind

Im Mai 2025 erleben Immobilieninteressenten und Kreditnehmer eine herausfordernde Zinslandschaft. Die Hypothekenzinsen haben in den letzten Wochen tendenziell angezogen, und nach der jüngsten Sitzung der US-Notenbank Federal Reserve ist kaum mit einer Entspannung der Lage zu rechnen.

Soziale Medien und Jugendliche: Wie psychische Gesundheit das Nutzungsverhalten beeinflusst
Samstag, 14. November 2026. Soziale Medien und Jugendliche: Wie psychische Gesundheit das Nutzungsverhalten beeinflusst

Soziale Medien sind aus dem Alltag von Jugendlichen längst nicht mehr wegzudenken. Mit einem fast universellen Zugang zu Plattformen wie Instagram, TikTok und Snapchat verändern sich nicht nur ihre Kommunikationswege, sondern auch die Art und Weise, wie sie sich selbst wahrnehmen und sozial interagieren.

Die geheime Geschichte hinter SpaceX und der „Scharfschützen“-Theorie beim Amos-6-Unfall
Samstag, 14. November 2026. Die geheime Geschichte hinter SpaceX und der „Scharfschützen“-Theorie beim Amos-6-Unfall

Im September 2016 ereignete sich eines der dramatischsten Ereignisse in der Geschichte der privaten Raumfahrtindustrie: die Explosion einer Falcon 9-Rakete von SpaceX während eines statischen Testfeuers auf der Startrampe in Florida. Die Rakete und ihr wertvoller Frachtpartner, der Amos-6-Satellit, wurden vernichtet, was die Raumfahrtwelt in Aufruhr versetzte.

Buy Bundles vs. Monatliche Abonnements: Die optimale Preisstrategie für dein erstes SaaS in preissensitiven Märkten
Samstag, 14. November 2026. Buy Bundles vs. Monatliche Abonnements: Die optimale Preisstrategie für dein erstes SaaS in preissensitiven Märkten

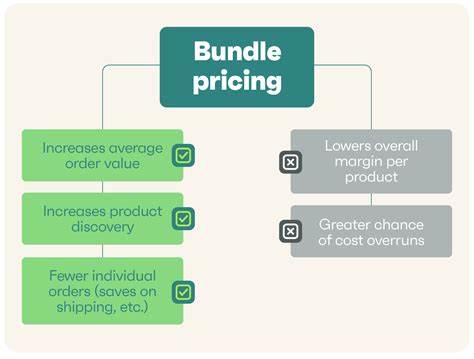
Die Preisgestaltung spielt eine zentrale Rolle beim Erfolg eines Software-as-a-Service (SaaS) Produkts. Für Gründer, die ihr erstes SaaS auf den Markt bringen, stellt sich oft die Frage, ob ein monatliches Abo oder der Verkauf von Bezahlpaketen (Buy Bundles) besser zur Kundenstruktur und zum Nutzungsverhalten passt.

Trump veranstaltet Memecoin-Gala trotz Kritik und Amtsenthebungsforderungen
Samstag, 14. November 2026. Trump veranstaltet Memecoin-Gala trotz Kritik und Amtsenthebungsforderungen

Der ehemalige US-Präsident Donald Trump hat angekündigt, eine Gala zum Thema Memecoin zu veranstalten, die in der Kryptowährungswelt für Aufsehen sorgt. Trotz erheblicher Kritik von Experten, Investoren und Politikern hält Trump an seiner Veranstaltung fest, die zahlreiche Debatten über Transparenz und Marktmanipulation im Krypto-Sektor entfacht hat.

Weitere Artikel zum Thema
Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?
Freitag, 13. November 2026. Worldcoin Preisprognose 2024-2030: Lohnt sich die Investition?

Die Zukunft von Worldcoin: Preisprognose 2024-2030 – Eine lohnende Investition. In den letzten Jahren hat sich der Kryptowährungsmarkt rasant entwickelt und zahlreiche Projekte hervorgebracht, die das Potenzial haben, die Finanzwelt zu revolutionieren.

Warum DOGE und SHIB trotz Elon Musks süßer Hunde-Posts weiter fallen
Freitag, 13. November 2026. Warum DOGE und SHIB trotz Elon Musks süßer Hunde-Posts weiter fallen

Im März 2025 sorgte Elon Musk erneut für Aufsehen, als er auf der Social-Media-Plattform X, früher bekannt als Twitter, ein Bild mit mehreren Hunden und Münzen postete. Darunter befand sich auch eine Darstellung des Shiba Inu, der ikonische Hund, der als Vorlage für diverse Meme-Coins wie Dogecoin (DOGE) und Shiba Inu (SHIB) dient.

Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt
Samstag, 14. November 2026. Krypto-Chancen in der Krise: Drei vielversprechende Kryptowährungen für einen Bärenmarkt

In der Welt der Kryptowährungen ist ein Bärenmarkt eine herausfordernde Phase, die jedoch auch wertvolle Chancen für clevere Investoren bietet. Während der Markt von fallenden Kursen und schwankender Stimmung geprägt ist, können strategisch ausgewählte Kryptowährungen das Portfolio stärken und langfristig attraktive Renditen erzielen.

Warum Autozi Internet Technology (Global) Ltd. (AZI) Im Jahr 2025 Einen Aufschwung Erlebt
Samstag, 14. November 2026. Warum Autozi Internet Technology (Global) Ltd. (AZI) Im Jahr 2025 Einen Aufschwung Erlebt

Die Automobilbranche befindet sich in einem tiefgreifenden Wandel, und während viele Hersteller und Zulieferer mit Herausforderungen wie steigenden Zinsen, Handelsrestriktionen und veränderten Konsumgewohnheiten kämpfen, schafft es Autozi Internet Technology (Global) Ltd. (NASDAQ: AZI), sich als klare Gewinnerin zu positionieren.