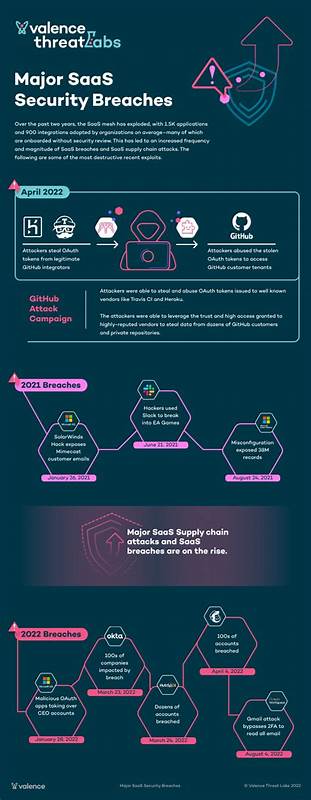
In der heutigen digitalen Arbeitswelt sind Software-as-a-Service-Lösungen (SaaS) aus dem Unternehmensalltag nicht mehr wegzudenken. Ob Marketingplattformen, HR-Systeme oder Kollaborationstools – jede Abteilung nutzt spezialisierte Anwendungen, die auf Cloud-Diensten basieren. Diese breite Anwendungslandschaft bringt jedoch eine enorme Sicherheitsherausforderung mit sich, die in vielen Unternehmen noch unterschätzt wird. Aus eigener Erfahrung weiß ich, wie schnell eine unbedachte Entscheidung in einer einzelnen SaaS-Anwendung zu einer weitreichenden Sicherheitsverletzung führen kann, die den Geschäftsbetrieb massiv gefährdet. Meine Geschichte soll verdeutlichen, warum Sicherheitsverantwortliche unbedingt jede einzelne App im Unternehmen im Blick haben müssen – denn jede App kann zur Schwachstelle werden. Vor einigen Jahren war ich als Marketingexpertin in einem technologieorientierten Unternehmen tätig.
Trotz meines umfangreichen Wissens über Cybersecurity-Standards, von der Policy für ein Minimum an Zugriffsrechten bis hin zu Zero Trust-Konzepten, ereignete sich ein schwerwiegender Sicherheitsvorfall, der direkt auf eine von mir getroffene Entscheidung zurückzuführen war. Ich brauchte Unterstützung bei der Wartung unserer Marketing-Webseite, die auf HubSpot basierte. Um Kosten zu sparen und das Projekt schnell umzusetzen, entschied ich mich, einen freiberuflichen Entwickler über eine Plattform im Ausland zu engagieren. Ich postete eine Stellenanzeige auf Upwork und verpflichtete sehr schnell einen ukrainischen Entwickler namens Igor, ohne tiefergehende Überprüfungen zu seiner Person oder andere Angebote einzuholen. Das Projekt bestand aus vergleichsweise einfachen Aufgaben wie der Optimierung der Website-Geschwindigkeit, Größenanpassung von Bildern und der Aktivierung von Browser-Caching. Was ich jedoch unterschätzte, war die Zuweisung von Zugriffsrechten in HubSpot.
Die Plattform erlaubt eine genaue Steuerung von Berechtigungen, und eigentlich war es nur nötig, dem Entwickler Leserechte sowie das Recht zur Bearbeitung zu geben. Trotzdem entschied ich mich aus Bequemlichkeit dafür, ihm auch Publikationsrechte zu erteilen, damit ich nicht manuell über 100 Seiten selbst freigeben musste. Diese Entscheidung änderte alles. Nach Erreichen des ersten Meilensteins und der Auszahlung von knapp 500 US-Dollar über Upwork, begann der Entwickler sich merkwürdig zu verhalten. Er meldete, dass er keinen Zugriff auf die Zahlungen habe und wollte das Geld lieber über Payoneer erhalten. Mein Autopilot-Modus erlaubte mir leider nicht, diese ungewöhnliche Anfrage gründlicher zu hinterfragen oder weitere Sicherheitsüberprüfungen durchzuführen. Stattdessen verdrängte ich die Warnsignale und widmete mich meinen anderen Projekten.
Am nächsten Morgen folgte der Schock: Igor hatte den gesamten Webauftritt gelöscht und forderte nun Lösegeld in Bitcoin, um die Seite wiederherzustellen. Die wichtige Marketing-Webseite, die jahrelange Arbeit, Investitionen und die Grundlage für unsere Kundengewinnung war, war plötzlich verschwunden. Die Domain zeigte nur noch einen 404-Fehler. In diesem Moment wurde mir klar, wie kritisch auch scheinbar „harmlosere“ SaaS-Anwendungen wie HubSpot sind, denn sie bilden essenzielle Infrastruktur für Unternehmen. Zum Glück verfügte HubSpot über Backups, sodass die Seite zumindest größtenteils wiederhergestellt werden konnte. Einige Dateien waren jedoch dauerhaft verloren. Würde ein Angreifer mehr Schaden anrichten, hätte es monatelange Ausfallzeiten bedeuten können – mit enormen finanziellen Folgen. Zusätzlich zu den direkten Kosten leidet dabei vor allem das Vertrauen der Kunden und die SEO-Reputation, die über Jahre aufgebaut wurde.
Diese Erfahrung hat mich daran erinnert, wie wichtig es ist, dass IT-Sicherheitsabteilungen jede SaaS-Anwendung, die ein Unternehmen nutzt, genau beobachten und kontrollieren. Oft sind die Verantwortung und Verwaltung von SaaS-Apps auf verschiedene Abteilungen verteilt. Marketing, Personal, Finanzen – jede Gruppe verwaltet eigene Tools, ohne dass der übergreifende Sicherheitsblick gewährleistet ist. Dieses Silodenken ist riskant und führt zu erheblichen Sicherheitslücken, weil Zugriffsrechte und Aktivitäten nicht zentral überwacht werden. Eine wirksame Sicherheitsstrategie beginnt damit, dass die IT-Security von Anfang an bei der Einführung neuer SaaS-Anwendungen eingebunden wird. Sie sollten klare Rollen und Berechtigungen definieren, Zugriffe regelmäßig prüfen und sensibel auf ungewöhnliche Aktivitäten reagieren.
Proaktive Systeme zur Benutzerverhaltensanalyse können verdächtiges Verhalten – wie zum Beispiel unübliche Löschvorgänge oder Zugriffe aus unbekannten Geografien – unmittelbar erkennen und Alarm schlagen. Moderne Sicherheitslösungen wie die von Reco bieten genau diese Funktionen. Sie helfen Unternehmen, das Risiko von Insidern und externen Angriffen auf SaaS-Umgebungen zu minimieren. Durch eine Kombination aus Rollen- und Berechtigungsmanagement sowie Identity Threat Detection erkennen sie beispielsweise, wenn ein Mitarbeiter oder ein externer Dienstleister plötzlich ungewöhnliche Aktionen durchführt. So kann rechtzeitig eingegriffen und weiterer Schaden verhindert werden. SaaS-Sicherheit hört nicht bei der IT-Abteilung auf. Sie betrifft das ganze Unternehmen – von den Mitarbeitern, die Anwendungen nutzen, bis zu den Führungskräften, die über Investitionen in Sicherheitslösungen entscheiden. Schulungen und Sensibilisierung sind dabei genauso wichtig wie technische Schutzmaßnahmen.
Nur wenn alle an einem Strang ziehen, lässt sich ein wirksames Sicherheitsnetz spannen. Darüber hinaus zeigt mein Vorfall, dass kostengünstige Entscheidungen, die auf kurzfristigen Einsparungen basieren, langfristig sehr teuer werden können. Die Versuchung, bei Freelancern oder externen Dienstleistern den Preis über Sorgfalt und Sicherheit zu stellen, sollte jeder kritisch hinterfragen. Gerade in Bereichen, die mit sensiblen Unternehmensdaten oder kritischer Infrastruktur zu tun haben, müssen Prozesse etabliert sein, die Sicherheitsrisiken möglichst ausschließen. Neben den menschlichen Faktoren darf auch die technische Infrastruktur nicht vernachlässigt werden. SaaS-Anbieter sollten stets über aktuelle Sicherheitsmechanismen verfügen, wie Datenverschlüsselung, mehrstufige Authentifizierung und automatische Backups.
Doch für den Schutz auf Unternehmensebene ist auch eine intelligente Governance notwendig, die Abhängigkeiten und Verbindungen zwischen den einzelnen SaaS-Tools transparent macht. Oft sind komplexe Integrationen eingerichtet, die bei Kompromittierung einer Anwendung Dominoeffekte hervorrufen können. Die Zukunft der SaaS-Sicherheit liegt in dynamischen Sicherheitsplattformen, die mit der rasant wachsenden Zahl und Vielfalt der eingesetzten Apps Schritt halten und automatisiert Risiken erkennen. Dabei helfen künstliche Intelligenz und maschinelles Lernen, Muster im Nutzerverhalten zu identifizieren und frühzeitig vor komplexen Bedrohungen zu warnen. Mein persönlicher Vorfall hat meine Sicht auf SaaS-Sicherheit grundlegend verändert. Ich habe gelernt, dass Sicherheit nicht nur ein Thema der IT ist, sondern ein strategischer Bestandteil jedes digital ausgerichteten Unternehmens sein muss.
Jedes SaaS-Tool stellt eine potenzielle Angriffsfläche dar und verdient daher die Aufmerksamkeit von Sicherheitsverantwortlichen. Fehlerhafte Berechtigungsvergabe, mangelnde Überwachung und fehlendes Risikobewusstsein führen unweigerlich zu Vorfällen, die Vertrauen und Vermögen gleichermaßen bedrohen. Unternehmen sollten deshalb konsequent auf ganzheitliche Sicherheitskonzepte setzen, die technologische Lösungen mit organisatorischen Maßnahmen verbinden. Nur so lässt sich gewährleisten, dass sowohl Mitarbeiter als auch Führungskräfte ein gemeinsames Verständnis von Sicherheitsrisiken entwickeln und sich gemeinsam für den Schutz der Unternehmensdaten einsetzen. Zusammenfassend lässt sich sagen, dass in einer zunehmend digitalisierten Welt die Verantwortung für SaaS-Sicherheit nicht fragmentiert oder delegiert, sondern zentralisiert und koordiniert werden muss.
Nur durch ein vernetztes Vorgehen und geeignete Werkzeuge gelingt es, die Schutzlücke zwischen Anwenderfreundlichkeit und Sicherheitsanforderungen zu schließen und die langfristige Existenz und Wettbewerbsfähigkeit des Unternehmens zu sichern. Mein Ratschlag an alle, die mit SaaS-Systemen arbeiten oder diese managen: Unterschätzt niemals die Bedeutung von Zugriffsrechten und die potenzielle Gefahr einer einzelnen Anwendung. Entwickelt eine Sicherheitskultur, in der jede App zählt und jeder Nutzer als mögliche Schwachstelle verstanden wird. So wird aus persönlicher Erfahrung eine wichtige Lehre für das gesamte Unternehmen.