Virtuelle Realität Bitcoin

Wichtige Änderung in der HTML-Spezifikation: Die Escape-Regel für < und > in Attributen und ihre Auswirkungen

Die neue HTML-Spezifikation sorgt für mehr Sicherheit, indem < und > in Attributen zukünftig immer escaped werden. Erfahren Sie, wie sich diese Änderung auf Webentwicklung, Sicherheit und bestehende Projekte auswirkt und was Entwickler beachten müssen.

Wichtige Änderung in der HTML-Spezifikation: Die Escape-Regel für < und > in Attributen und ihre Auswirkungen

Im Mai 2025 wurde die HTML-Spezifikation entscheidend aktualisiert: Die Zeichen < und > in Attributen von HTML-Elementen werden ab sofort immer escaped, also durch ihre entsprechenden HTML-Entitäten &lt; und &gt; ersetzt. Diese Neuerung, die ursprünglich mit Chrome 138 eingeführt wurde und ab Juni 2025 in der stabilen Version von Chromium sowie Firefox 140 und Safari 26 Beta verfügbar ist, hat weitreichende Folgen für Webentwickler, Sicherheitspraktiken und bestehende Webprojekte. Im Folgenden wird ausführlich erklärt, was es mit der Änderung auf sich hat, warum sie notwendig ist und wie Entwickler damit umgehen können. Die Vorteile für die Sicherheit und die Praktikabilität im Entwickleralltag stehen dabei im Mittelpunkt. Ursprünglich blieb das Escaping der spitzen Klammern < und > in HTML-Attributen unberücksichtigt. Somit konnten Zeichenfolgen wie <u>hello</u> in einem Attributwert stehen, ohne dass sie kodiert wurden.

Das bedeutete, dass beim Zugriff auf den HTML-Code via outerHTML oder innerHTML die Zeichenfolgen unverändert blieben, was in der Vergangenheit jedoch eine potenzielle Sicherheitslücke öffnete. Die Mutation Cross-Site Scripting (mXSS) genannte Angriffsmethode nutzt genau solche unkodierten Sonderzeichen, um bösartigen Code einzuschleusen. Die Spezifikationsänderung stellt sicher, dass solche Zeichen immer escaped werden, um diese Angriffsmöglichkeit zu schließen. Praktisch bedeutet das zum Beispiel, wenn ein <div>-Element ein Attribut data-content mit dem Wert <u>hello</u> besitzt, wird bisher beim Zugriff auf div. outerHTML der Attributwert genau so als <u>hello</u> angezeigt. Nach der Umstellung sieht man stattdessen &lt;u&gt;hello&lt;/u&gt;, was die Einbettung von tatsächlichem HTML oder Skripten innerhalb von Attributen ausreichend einschränkt.

Wichtig ist, dass sich die Änderung nur auf das Serialisieren von HTML in einen String auswirkt, also bei Auslesen von innerHTML, outerHTML oder getHTML(). Das Einlesen und Parsen des HTML-Codes bleibt unverändert. Sowohl unescapte als auch escapte Varianten werden beim Parsen gleichermaßen in den DOM geladen, sodass beispielsweise div. dataset. content stets den entsprechend dekodierten Wert zurückliefert. Für Webentwickler heißt das, dass weiterhin alle herkömmlichen DOM-Methoden zur Abfrage von Attributwerten wie getAttribute oder dataset unverändert funktionieren und dieselben Werte liefern. Nur beim Zugriff auf die HTML-Repräsentation im Stringformat wird die Escape-Regel wirksam. Diese Tatsache ist besonders wichtig, denn sie bewahrt beispielsweise komplexe Webanwendungen davor, ihren internen DOM-Zustand zu verändern, wirkt aber dennoch präventiv gegen Sicherheitsrisiken.

Die Technik zeigt deutlich auf, dass das Problem nicht das Darstellen der Werte im DOM ist, sondern der Umgang mit Roh-HTML-Code in String-Form. In der Praxis kann diese Änderung bei bestimmten Arbeitsweisen zu Problemen führen. Das Hauptproblem entsteht, wenn Entwickler auf innerHTML oder outerHTML zurückgreifen, um Attributwerte per regulären Ausdrücken oder einfachen String-Operationen auszulesen oder zu bearbeiten. Weil die Zeichen < und > nun escaped vorliegen, liefern solche Methoden nicht mehr die erwarteten Rohwerte, sondern die Escape-Sequenzen. Beispielsweise führte der bisherige Ausdruck div. outerHTML. match(/"([^"]+)"/)[1] früher zum Ergebnis <u>, nun aber zu &lt;u&gt;. Dies macht den Code inkompatibel und erfordert Anpassungen. Es wird daher dringend empfohlen, niemals reguläre Ausdrücke zum Parsen von HTML zu verwenden, wenn DOM-APIs verfügbar sind. Der korrekte Weg ist die Nutzung von getAttribute, dataset oder anderen DOM-Methoden, die konsistente Werte liefern.

Diese Änderung kann auch bestehende End-to-End-Tests in CI/CD-Pipelines betreffen, die mit Chromium HTML-Code extrahieren und mit statischen erwarteten Werten vergleichen. Da der HTML-Output nun escapte Zeichen enthält, schlagen solche Tests fehl. Die Lösung besteht darin, die erwarteten Testwerte entsprechend anzupassen, sodass die Escape-Sequenzen für < und > verwendet werden. Dies stellt keine Regression dar, sondern ist eine natürliche Folge der verbesserten Sicherheit. Die Motivation hinter der Änderung wurzelt in der Vermeidung von Mutation XSS-Angriffen. Mutation XSS tritt auf, wenn Angreifer HTML oder Skripte über manipulative Zeichenketten einschleusen, welche vom Browser unbeabsichtigt beim Parsen interpretiert werden. Indem man spitze Klammern in Attributen immer escaped, schließt man eine der Schlupflöcher, die Angreifer für derartige Angriffe nutzen.

Browserhersteller und Sicherheitsforscher haben die Verbesserung gemeinsam vorangetrieben und mit der Aktualisierung der Spezifikation formal implementiert. Die Verbreitung der Änderung mit Beginn in der aktuellen oder nächsten Browserversion ist eine Einladung an Entwickler, ihre Anwendungen auf Kompatibilität zu prüfen und gegebenenfalls anzupassen. Es wird empfohlen, das eigene JavaScript nach Stellen zu durchsuchen, an denen outerHTML oder innerHTML für das Auslesen von Attributen verwendet wird, und entsprechende Stellen auf DOM-Methoden umzustellen. Insgesamt erhöht die Änderung die Robustheit und Sicherheit von Webanwendungen. Zwar sind erst Anpassungen notwendig, aber langfristig werden Websites besser geschützt und Entwickler von unsicheren Parsing-Praktiken weggeführt. Das Ergebnis ist eine verbesserte Web-Infrastruktur, die gegen mutierende XSS-Angriffe gewappnet ist.

Zusammenfassend stellt die Neueinführung des Escapings der spitzen Klammern in HTML-Attributen einen Meilenstein im Bereich Websicherheit dar. Die technische Umstellung ist gut vorbereitet, da der effektive Wert von DOM-APIs bei der Arbeit mit Attributen unverändert bleibt. Das bedeutet, existierende Anwendungen funktionieren weiterhin richtig, solange sie nicht auf serielle HTML-Strings setzen. Für Entwickler ist Klarheit geschaffen: Wer HTML-Strings parst, muss sich an neue Escape-Regeln anpassen. Für Anwender und Besucher von Websites bedeutet die Umstellung erhöhte Sicherheit und weniger Risiko durch Mutation XSS. Die Änderung wird sowohl von Chrome, Firefox als auch Safari übernommen, was für eine breite Kompatibilität sorgt. Die wichtigsten Voraussetzungen sind, in der Webentwicklung auf standardkonforme DOM-Zugriffe zu setzen und den Umgang mit HTML-Strings mit Bedacht zu gestalten.

Diese Neuerung ist Teil einer generellen Entwicklung hin zu sichereren Webstandards, die Angriffsflächen für Cyberkriminelle kontinuierlich verringern – eine erfreuliche Entwicklung für die gesamte Branche und Nutzer weltweit.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Dark Web Interdiction Act 2025: Ein Meilenstein im Kampf gegen illegale Drogenhandel im Darknet
Samstag, 14. November 2026. Dark Web Interdiction Act 2025: Ein Meilenstein im Kampf gegen illegale Drogenhandel im Darknet

Das Dark Web hat sich in den letzten Jahren zu einem zentralen Schauplatz für illegale Aktivitäten entwickelt, insbesondere für den Handel mit Drogen, Waffen und gestohlenen Daten. Aufgrund der Anonymität und der technologischen Komplexität, die das Darknet bietet, sind Strafverfolgungsbehörden weltweit vor außergewöhnliche Herausforderungen gestellt.

NGL Energy: Warum die Aktie in dieser Woche um fast 20 % gestiegen ist
Samstag, 14. November 2026. NGL Energy: Warum die Aktie in dieser Woche um fast 20 % gestiegen ist

NGL Energy Partners LP, ein bedeutender Akteur im Bereich der Midstream-Energieinfrastruktur, hat in der vergangenen Woche einen bemerkenswerten Kursanstieg von fast 20 % verzeichnet. Diese Entwicklung hat weltweit Investoren und Branchenbeobachter gleichermaßen aufhorchen lassen.

Citi setzt bei Microsoft (MSFT) auf starken Aufwärtstrend dank Azure – Kursziel bei 605 Dollar
Samstag, 14. November 2026. Citi setzt bei Microsoft (MSFT) auf starken Aufwärtstrend dank Azure – Kursziel bei 605 Dollar

Microsoft bleibt weiterhin ein zentraler Akteur in der Technologiebranche und etabliert sich zunehmend als Vorreiter im Bereich Cloud Computing und Künstliche Intelligenz. Insbesondere die Azure-Plattform des Unternehmens wird von Investoren und Analysten genau beobachtet, da sie einen wesentlichen Wachstumstreiber für Microsoft darstellt.

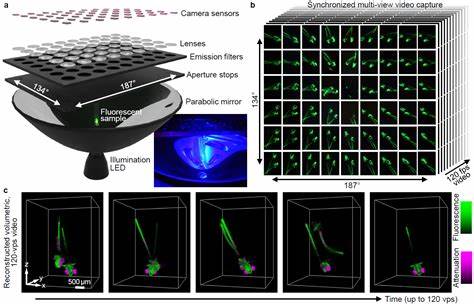
Hochgeschwindigkeits-Fluoreszenz-Lichtfeldtomographie bei frei beweglichen Organismen: Revolutionäre Einblicke in lebende Systeme
Samstag, 14. November 2026. Hochgeschwindigkeits-Fluoreszenz-Lichtfeldtomographie bei frei beweglichen Organismen: Revolutionäre Einblicke in lebende Systeme

Die Erforschung lebender Organismen in ihrer natürlichen, freien Bewegung stellt die Wissenschaft vor große Herausforderungen. Besonders in den Bereichen Neurowissenschaften, Entwicklungsbiologie und Verhaltensforschung ist es entscheidend, genaue Einblicke in Organismen zu gewinnen, ohne deren Bewegungsfreiheit einzuschränken.

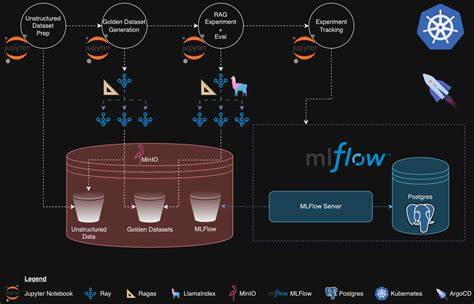
Die verteilte Vision: Daten näher an den Code bringen für leistungsstarke Anwendungen
Samstag, 14. November 2026. Die verteilte Vision: Daten näher an den Code bringen für leistungsstarke Anwendungen

In der heutigen digitalen Landschaft gewinnt der Einsatz von serverlosen Architekturen und Edge-Computing zunehmend an Bedeutung. Unternehmen sowie Entwickler stehen vor der Herausforderung, Applikationen bereitzustellen, die nicht nur schnell reagieren, sondern auch skalierbar und wartbar sind.

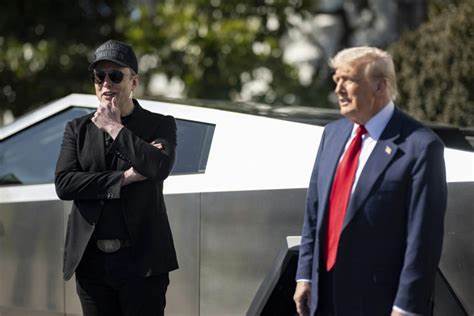
Wie der Cybertruck zur Verkörperung von Teslas Herausforderungen wurde
Samstag, 14. November 2026. Wie der Cybertruck zur Verkörperung von Teslas Herausforderungen wurde

Der Tesla Cybertruck hat seit seiner Vorstellung im Jahr 2019 für Aufsehen gesorgt. Mit seinem futuristischen Design, das an Science-Fiction-Filme erinnert, versprach das Fahrzeug nicht nur Innovation, sondern auch eine mutige Abkehr vom traditionellen Pickup-Segment.

Ölpreise steigen um 7 % – US-Aktien fallen aufgrund von Unsicherheiten auf dem Rohölmarkt deutlich
Samstag, 14. November 2026. Ölpreise steigen um 7 % – US-Aktien fallen aufgrund von Unsicherheiten auf dem Rohölmarkt deutlich

Die globalen Energiemärkte stehen aktuell unter erheblichem Druck: Die Ölpreise sind innerhalb kurzer Zeit um beeindruckende 7 Prozent gestiegen, während gleichzeitig die US-amerikanischen Aktienmärkte einen spürbaren Rückgang von mehr als einem Prozent verzeichneten. Diese volatile Gemengelage entsteht vor dem Hintergrund wachsender geopolitischer Spannungen, insbesondere durch die jüngsten Angriffe Israels auf iranische Nuklear- und Militäranlagen sowie daraus resultierende eskalierende Konflikte.

Weitere Artikel zum Thema
500.000 Dollar Altersvorsorge: So viel können Sie jährlich sicher ausgeben
Samstag, 14. November 2026. 500.000 Dollar Altersvorsorge: So viel können Sie jährlich sicher ausgeben

Viele Menschen träumen davon, mit ausreichenden Ersparnissen entspannt ihren Ruhestand zu genießen. Ein gängiger Richtwert für ein solides finanzielles Polster im Alter liegt zwischen 500.

Die ungewöhnliche Mathematik hinter der Form von Rosenblättern
Samstag, 14. November 2026. Die ungewöhnliche Mathematik hinter der Form von Rosenblättern

Rosen sind seit Jahrhunderten ein Symbol für Schönheit, Liebe und Naturwunder. Ihre zarten Blütenblätter, die sich elegant nach außen rollen und an den Spitzen spitz zulaufen, ziehen seit jeher die Aufmerksamkeit von Botanikern, Künstlern und Wissenschaftlern gleichermaßen auf sich.

Visa Revolutioniert den Zahlungsverkehr: Einführung einer Plattform für tokenisierte Fiat-Assets
Freitag, 13. November 2026. Visa Revolutioniert den Zahlungsverkehr: Einführung einer Plattform für tokenisierte Fiat-Assets

Visa präsentiert Plattform für tokenisierte Vermögenswerte: Ein neuer Schritt in die Zukunft der Fiat-unterstützten Tokens Die Welt der Finanztechnologie verändert sich rasant, und Unternehmen, die sich auf innovative Lösungen konzentrieren, nehmen eine führende Rolle in diesem Wandel ein. Visa, ein Gigant im Zahlungsverkehr, hat kürzlich die Einführung einer neuen Plattform für tokenisierte Vermögenswerte angekündigt, die speziell für Fiat-unterstützte Tokens entwickelt wurde.

Telegram und die TON-Blockchain: Expansionspläne in den USA und die Rolle von Trump im Kryptomarkt
Freitag, 13. November 2026. Telegram und die TON-Blockchain: Expansionspläne in den USA und die Rolle von Trump im Kryptomarkt

Die Welt der Kryptowährungen und Blockchain-Technologien entwickelt sich rasant weiter. Eine der neuesten Entwicklungen betrifft die TON-Blockchain, die mit der beliebten Messaging-App Telegram verbunden ist.