Analyse des Kryptomarktes

Spione nutzen veraltete Exploits zur Kompromittierung hochsensibler Mailserver

Angriffe auf hochrangige Mailserver durch gezielte Ausnutzung alter Sicherheitslücken in Webmail-Software zeigen die anhaltende Gefahr vernachlässigter Sicherheitspatches und die Bedeutung moderner Schutzmaßnahmen für Unternehmen und Regierungen weltweit.

Spione nutzen veraltete Exploits zur Kompromittierung hochsensibler Mailserver

In einer zunehmend digitalisierten Welt sind E-Mails nach wie vor ein essenzielles Kommunikationsinstrument, insbesondere für Unternehmen, Regierungen und wichtige Organisationen. Doch gerade wegen dieser zentralen Bedeutung gelten E-Mail-Server als attraktive Ziele für Cyberangriffe. Eine aktuelle Welle von Angriffen offenbart, dass Cyberkriminelle und staatlich unterstützte Hackergruppen selbst auf altbekannte Exploits zurückgreifen, um Zugriff auf hochsensible Mailserver zu erlangen. Dieser Trend zeigt, dass trotz moderner Sicherheitstechnologien und Awareness-Programmen klassische Sicherheitslücken weiterhin eine ernsthafte Bedrohung darstellen. Jüngste Untersuchungen von Sicherheitsexperten legen nahe, dass eine russisch unterstützte Hackergruppe, unter dem Codenamen Sednit oder auch Fancy Bear bekannt, XSS-Schwachstellen in mehreren populären Mailserver-Softwarepaketen ausgenutzt hat. Cross-Site Scripting (XSS) ist eine Sicherheitslücke, die schon seit Jahrzehnten bekannt ist.

Dabei können Angreifer Schadcode – meist in Form von JavaScript – in eine Webanwendung einschleusen, der dann im Browser des Nutzers ausgeführt wird. Trotz der langjährigen Bekanntheit wurden solche Schwachstellen immer noch in Mailservern gefunden, an denen häufig weggepflegte oder veraltete Software im Einsatz ist. Die Attacken zielten besonders auf die Softwarelösungen Roundcube, MDaemon, Horde und Zimbra ab. Diese sind in vielen Organisationen weltweit im Einsatz, darunter auch bei Verteidigungsunternehmen und Regierungsbehörden in Regionen wie Bulgarien, Rumänien, der Europäischen Union sowie Teilen Afrikas und Südamerikas. Besonders brisant ist der Aspekt, dass einige dieser angegriffenen Institutionen aktiv an der Produktion oder Verwaltung von militärischen Geräten oder strategischen Informationen beteiligt sind, was die Angriffe zu einem hochpolitischen und sicherheitstechnisch äußerst relevanten Thema macht. Die Vorgehensweise der Angreifer war dabei äußerst raffiniert.

Die XSS-Exploits wurden über speziell präparierte Spear-Phishing-E-Mails verteilt. Zwar wirkten diese E-Mails auf den ersten Blick nicht verdächtig – sie enthielten beispielsweise Nachrichten zu aktuellen Ereignissen in der Ukraine oder anderen relevanten Gegenden und waren zum Teil in der jeweiligen Landessprache abgefasst. Doch in ihrem HTML-Inhalt versteckten sich kleine JavaScript-Codes, die bei der Anzeige der Mail in einem verwundbaren Webmail-Client aktiviert wurden. Sobald ein Nutzer eine solche manipulierte E-Mail in einem anfälligen Webmail-System öffnete, lief das Schadscript im Browser ab und begann damit, vertrauliche Daten zu exfiltrieren. Konkret wurden Kontakte, bereits bestehende E-Mail-Konversationen und in manchen Fällen sogar Regeln zum automatischen Weiterleiten von zukünftigen Nachrichten eingerichtet. Letzteres ermöglichte es den Angreifern, kontinuierlich Zugriff auf die Kommunikation ihrer Ziele zu behalten, ohne dass diese es sofort bemerkten.

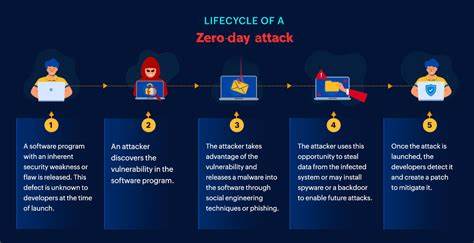
Ein besonders gefährlicher Aspekt dieser Attacken liegt darin, dass die JavaScript-Exploits nicht persistent waren – das heißt, sie hinterließen keine dauerhaften Änderungen auf dem Zielsystem. Vielmehr konnten sie immer wieder ausgeführt werden, wenn die entsprechende Mail erneut geöffnet wurde. Dies erschwert die Erkennung und Nachverfolgbarkeit der Angriffe erheblich. Zudem waren einige der ausgenutzten Sicherheitslücken bereits bekannt und durch Updates behoben, wurden aber in den betroffenen Organisationen nicht zeitnah eingespielt. In einem Fall wurde sogar eine Zero-Day-Schwachstelle ausgenutzt, also eine bislang unbekannte Sicherheitslücke, für die zum Zeitpunkt des Angriffs noch kein Patch existierte. Der Einsatz von XSS-Exploits für derartige infiltrative Cyberangriffe ist bemerkenswert, da diese Methode seit etwa einem Jahrzehnt nicht mehr zu den am häufigsten genutzten Angriffstechniken zählte.

Dies unterstreicht die enorme Bedeutung einer konsequenten Aktualisierung und Überprüfung bestehender IT-Systeme, insbesondere im Bereich der E-Mail-Sicherheit. Versäumnisse in diesem Feld können verheerende Folgen haben, wie der jüngste Angriff eindrücklich demonstriert. Einige Experten weisen darauf hin, dass die Komplexität und der umfangreiche Umfang moderner E-Mail-Systeme die Pflege und Absicherung erschweren. Ein typisches E-Mail-System umfasst verschiedene Komponenten: Die SMTP-Server zum Empfangen von Nachrichten, Mail Transfer Agents (MTA) zur Weiterleitung, Zugriffsserver für Protokolle wie IMAP oder POP3 sowie Webmail-Applikationen oder lokale E-Mail-Clients. Jede dieser Instanzen kann eigene Sicherheitslücken aufweisen und benötigt regelmäßige Updates und sorgfältige Konfigurationen. Zudem sind Mitarbeiter nach wie vor eine Schwachstelle, da Phishing-Angriffe häufig auf menschliche Interaktion angewiesen sind.

Die aktuelle Angriffswelle verlangt von Organisationen und Unternehmen ein Umdenken und verstärkte Maßnahmen im Bereich der IT-Sicherheit. Neben der kontinuierlichen Aktualisierung von Software und Betriebssystemen ist auch die Überprüfung der eingesetzten Mailserver-Software hinsichtlich bekannter Sicherheitslücken essenziell. Ebenso sollten Sicherheitsrichtlinien für den Umgang mit E-Mails, insbesondere für den Umgang mit Anhängen und Links in Nachrichten von unbekannten oder nicht verifizierten Quellen, geschärft und regelmäßig geschult werden. Darüber hinaus empfiehlt es sich, Sicherheitsmechanismen wie Web Application Firewalls (WAF), die speziell Schwachstellen wie XSS-Attacken abwehren können, einzusetzen. Auch die Einführung von Multi-Faktor-Authentifizierung (MFA) für die Zugänge zu Mailservern und Mailkonten kann das Risiko eines erfolgreichen Eindringens zumindest signifikant verringern.

Die Geschichte der XSS-Schwachstellen ist lang und gut dokumentiert und begann bereits in den frühen 2000er Jahren, als der berüchtigte Samy-Wurm einer der ersten massiven Fälle darstellte. Damals legte er das soziale Netzwerk MySpace lahm, indem er Millionen von Freunden zu seinem Nutzer hinzufügte – ein Effekt, der sich vor allem durch Filtern und das Durchsuchen der Webseite auftrat. Heutzutage sind XSS-Angriffe zwar weniger häufig, aber keineswegs obsolet. Gerade in älteren oder vernachlässigten Softwareinstallationen bieten sie Angreifern nach wie vor eine potente Angriffsfläche. Die jüngsten Ereignisse verdeutlichen abschließend, dass IT-Sicherheit ein nie endender Prozess ist, der kontinuierliche Aufmerksamkeit verlangt. Hochkarätige Organisationen, die oft Ziel staatlich geförderter Hackergruppen sind, müssen doppelt wachsam sein und ihre Systeme proaktiv schützen.

Moderne Cyberkriminalität nutzt nicht nur die neuesten Techniken, sondern auch bekannte Schwachstellen, um maximale Wirkung zu erzielen. Für Betreiber von Mailservern weltweit ist dies eine klare Warnung, dass Sicherheit durch Tradition und Sorglosigkeit gefährdet wird – und dass veraltete Exploits eine lebendige Bedrohung bleiben.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Tether integriert USDT nahtlos in LINE dank Kaia Blockchain-Unterstützung
Samstag, 14. November 2026. Tether integriert USDT nahtlos in LINE dank Kaia Blockchain-Unterstützung

Die Welt der Kryptowährungen entwickelt sich ständig weiter, wobei Stablecoins wie USDT von Tether eine zentrale Rolle im globalen digitalen Zahlungsverkehr spielen. In einem bedeutenden Schritt hat Tether nun USDT nativ auf der Kaia Blockchain eingeführt und damit eine Brücke zu LINE geschlagen, einer der populärsten Messaging-Apps in Asien.

Greg Abel und das 350-Milliarden-Dollar-Vermögen: Wie Berkshire Hathaway unter neuer Führung investieren könnte
Samstag, 14. November 2026. Greg Abel und das 350-Milliarden-Dollar-Vermögen: Wie Berkshire Hathaway unter neuer Führung investieren könnte

Wenn Warren Buffett nach fast sechs Jahrzehnten als CEO von Berkshire Hathaway den Staffelstab endgültig an Greg Abel übergibt, befindet sich das Unternehmen in einer einzigartigen Position. Mit einem gewaltigen Geldpolster von etwa 350 Milliarden US-Dollar steht Abel vor einer enormen Herausforderung, zugleich aber auch vor außergewöhnlichen Möglichkeiten, die Zukunft eines der größten und wertvollsten Unternehmen der Welt maßgeblich zu gestalten.

Zotac steigt mit dem Strix Halo Mini-PC in das Rennen um lokale LLM-Systeme ein
Samstag, 14. November 2026. Zotac steigt mit dem Strix Halo Mini-PC in das Rennen um lokale LLM-Systeme ein

Die rasante Entwicklung und Nachfrage nach Künstlicher Intelligenz, insbesondere im Bereich der großen Sprachmodelle (Large Language Models, LLM), hat zahlreiche Hardware-Hersteller dazu veranlasst, spezielle Systeme zu entwickeln, die das lokale Inferenz-Handling dieser Modelle ermöglichen. In diesem Kontext kündigte Zotac mit großer Spannung den Strix Halo Mini-PC an, der auf der Ryzen AI MAX+ 395 APU basiert und als Teil der Magnus EA Serie erwartet wird.

Tek: Das innovative Musikprogramm für 24-Bit Unicode Terminals auf Linux
Samstag, 14. November 2026. Tek: Das innovative Musikprogramm für 24-Bit Unicode Terminals auf Linux

Musikproduktion im Terminal mag auf den ersten Blick ungewöhnlich erscheinen, doch mit Tek, einem speziell für 24-Bit Unicode Terminals entwickelten Musikprogramm, wird diese Arbeitsweise nicht nur möglich, sondern auch ausgesprochen leistungsfähig. Tek wurde in der Programmiersprache Rust geschrieben und bedient sich moderner Terminal-UI-Bibliotheken wie ratatui auf Basis von crossterm, was eine farbenfrohe und dennoch ressourcenschonende Benutzeroberfläche ermöglicht.

Warum fällt der Ethereum (ETH) Preis heute? Ein umfassender Marktüberblick
Samstag, 14. November 2026. Warum fällt der Ethereum (ETH) Preis heute? Ein umfassender Marktüberblick

Der Kryptowährungsmarkt steht oft für Volatilität, und Ethereum (ETH) bildet dabei keine Ausnahme. Am heutigen Tag verzeichnet Ethereum einen spürbaren Preisrückgang, der bei vielen Investoren Besorgnis auslöst.

Was jeder Programmierer über die Enumerative Kombinatorik wissen sollte
Samstag, 14. November 2026. Was jeder Programmierer über die Enumerative Kombinatorik wissen sollte

In der Welt der Programmierung spielt nicht nur das Schreiben von Code eine entscheidende Rolle, sondern auch das Verständnis mathematischer Konzepte, die komplexe Probleme effizient lösen können. Ein solcher Bereich, der oft unterschätzt wird, ist die enumerative Kombinatorik.

Sanofi setzt auf den US-Markt: 20 Milliarden Dollar für Produktionsausbau bis 2030
Samstag, 14. November 2026. Sanofi setzt auf den US-Markt: 20 Milliarden Dollar für Produktionsausbau bis 2030

Sanofi, eines der weltweit führenden Unternehmen im Bereich der Biopharmazeutik, hat eine bedeutende Investitionsankündigung gemacht: Das französische Unternehmen plant, bis zum Jahr 2030 mindestens 20 Milliarden US-Dollar in seine Produktions- und Forschungsstätten in den Vereinigten Staaten zu investieren. Dieser Schritt stellt nicht nur eine erhebliche Kapitalbindung dar, sondern markiert auch eine strategische Neuausrichtung im globalen Kontext der Pharmaindustrie.

Weitere Artikel zum Thema
Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?
Samstag, 14. November 2026. Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?

In der dynamischen Landschaft der Kryptowährungen sorgt die Ankündigung von Tether, innerhalb eines Monats 19 Milliarden USDT (Tether-Dollar) geprägt zu haben, für erhebliches Aufsehen und Besorgnis. Tether ist eine der größten Stablecoins weltweit und dient als digitale Alternative zum US-Dollar, die von vielen Tradern und Investoren als stabiles Wertaufbewahrungsmittel genutzt wird.

Solana Launchpad Pump.fun: Klage wegen Missbrauchs von Nutzern mit umstrittenem Inhalt
Freitag, 13. November 2026. Solana Launchpad Pump.fun: Klage wegen Missbrauchs von Nutzern mit umstrittenem Inhalt

Die Welt der Kryptowährungen und Blockchain-Technologie hat in den letzten Jahren ein rapide Wachstum erlebt. Mit dieser Expansion kamen jedoch auch Herausforderungen und Kontroversen, die das Vertrauen der Nutzer beeinflussen können.

Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs
Freitag, 13. November 2026. Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs

In der aufregenden Welt der Kryptowährungen ist es nicht ungewöhnlich, dass sich die Märkte schnell bewegen, aber der jüngste Anstieg des Bitcoin-Preises auf bemerkenswerte 99,5K USD innerhalb von Stunden nach einem Rekordabfluss aus Bitcoin-ETFs hat die Aufmerksamkeit von Anlegern und Analysten gleichermaßen auf sich gezogen. In diesem Artikel untersuchen wir die Hintergründe dieses bemerkenswerten Preisanstiegs und die möglichen Auswirkungen auf den Markt.

Immaculata.dev: Revolutionäre Node.js-Hilfsmittel für die Frontend-Entwicklung
Samstag, 14. November 2026. Immaculata.dev: Revolutionäre Node.js-Hilfsmittel für die Frontend-Entwicklung

Die Entwicklung von modernen Frontend-Webseiten erfordert zunehmend leistungsstarke Werkzeuge, die den komplexen Anforderungen heutiger Webprojekte gerecht werden. Immaculata.