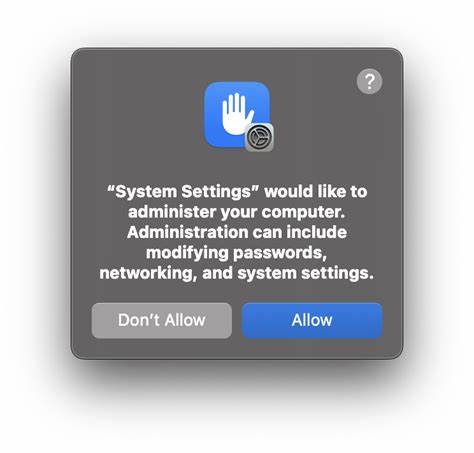
macOS gilt seit jeher als eines der sichersten Betriebssysteme, wenn es um Datenschutz und Systemintegrität geht. Nutzer vertrauen darauf, dass bei der Vergabe von Berechtigungen, etwa für Kamera oder Mikrofon, stets echte Dialoge von dem jeweiligen Programm angezeigt werden. Dabei spielt das sogenannte TCC-System (Transparency, Consent, and Control) eine zentrale Rolle. Dieses steuert und protokolliert, welche Anwendung welche Zugriffsrechte erhält. Doch die neu entdeckte Sicherheitslücke CVE-2025-31250 wirft diese Vertrauensbasis auf den Prüfstand und zeigt, dass man sich nicht blind auf die angezeigten Genehmigungs-Popups verlassen sollte. Die Offenlegung dieses Bugs hat umfangreiche Diskussionen in der Sicherheitscommunity ausgelöst – und nicht zuletzt Apple selbst in Erklärungsnot gebracht.
Die Kernproblematik der Schwachstelle besteht darin, dass eine Anwendung A den macOS-Systemdienst veranlassen kann, eine Berechtigungsabfrage zu zeigen, die auf den ersten Blick anscheinend von einer ganz anderen Anwendung B stammt – während die eigentliche Berechtigung jedoch einer dritten App C zugewiesen wird. Diese dreifache Rollenverteilung der beteiligten Programme ist entscheidend. Im normalen Betrieb sind die drei Rollen meist identisch; das Programm demandiert eine Erlaubnis, wird in der Abfrage auch so angezeigt, und erhält sie dann auch. Durch die CVE-2025-31250 Lücke sind jedoch feindliche Manipulationen möglich, bei denen das Dialogfenster vortäuscht, von einer vertrauenswürdigen Anwendung zu stammen, während die wirkliche Berechtigung einem anderen, möglicherweise schädlichen Programm zugewiesen wird. Im technischen Hintergrund wird diese Sicherheitslücke durch einen Fehler im TCC-Daemon (tccd) ermöglicht, der die Zugriffsentscheidungen verwaltet.
TCCD kommuniziert über Apples XPC-Protokoll, bei dem Programme Nachrichten mit spezifischen Dictionaries zur Zugriffsanfrage schicken. Bei CVE-2025-31250 ermöglicht eine fehlende Validierung, unterschiedliche Felder in dieser Nachricht so zu kombinieren, dass die grafische Berechtigungsabfrage (zum Beispiel der Programmname und das Symbol) von einer gefälschten Anwendung stammt, während hinter den Kulissen eine komplett andere Anwendung die Berechtigung erhält. Das macht es für einen Angreifer möglich, den Nutzer gezielt zu täuschen und eine gefährliche Erlaubnisvergabe hervorzurufen. Der hauptsächliche Angriffspfad nutzt den sogenannten AppleEvents-Dienst, der die Steuerung von Programmen und Inter-Prozess-Kommunikation mittels Skripten (z. B. AppleScript oder JavaScript) ermöglicht. Seit macOS Mojave reguliert TCC den Zugriff auf AppleEvents streng per individueller Benutzerfreigabe.
Doch wegen des Fehlers in der „TCCAccessRequestIndirect“ Funktion konnte das Privileg des Sendens von AppleEvents an eine Anwendung durch eine andere Anwendung erschlichen werden. Dies ist ernst, da bösartige Programme über diese Ereignisse viele kritische Aktionen starten oder andere Anwendungen steuern können – mit allen damit verbundenen Konsequenzen für Datenschutz und Systemsicherheit. Eine wichtige Eigenschaft der Schwachstelle ist die gezielte Täuschung des Benutzers hinsichtlich der Herkunft des Berechtigungsdialogs. Ein Angreifer könnte zum Beispiel warten, bis der Benutzer eine bestimmte, sensible Anwendung wie FaceTime oder Voice Memos aufruft, und dann exakt zu diesem Zeitpunkt einen scheinbar dazugehörigen Berechtigungs-Popup „zufällig“ erscheinen lassen. Dadurch sinkt die Achtsamkeit des Nutzers erheblich, da der Dialog vermeintlich von der erwarteten Anwendung stammt. Das erhöht die Chance erheblich, dass der Nutzer der Abfrage zustimmt, was den Angriff ermöglicht.
Das Thema ist besonders gefährlich, weil der Nutzer aktiv in das Opfer wird. Es wird eine bewusste Nutzerentscheidung benötigt, um die Sicherheitslücke auszunutzen. Dennoch ist der Angriff im Prinzip recht einfach auszuführen und benötigt keine aufwändige Vorbereitung oder Manipulation der Systemsoftware, sondern lediglich geeignete Nachrichten an den TCC-Dienst. Apple hat die Schwachstelle mittlerweile im aktuellen macOS Sequoia 15. 5 Release behoben. Überraschenderweise betrifft das Update jedoch nicht alle unterstützten macOS-Versionen. So bleiben macOS Ventura 13. 7. 6 und macOS Sonoma 14. 6 trotz gleichzeitiger Veröffentlichungen verwundbar. Diese uneinheitliche Update-Strategie sorgt für Unverständnis in der Sicherheitscommunity und stellt Nutzer mit älteren Systemversionen weiterhin vor ernsthafte Risiken. Die Kommunikation des Forschers, der die Lücke meldete, mit Apple dauerte über ein Jahr.
Zahlreiche Updates, Tests und Demonstrationen des Proof-of-Concepts begleiteten den Prozess. Dabei zeigte sich, dass die Behebung technisch betrachtet nicht aufwendig ist; die Herausforderung liegt vielmehr in internen Abläufen bei Apple. Das unerwartete Auslassen von Aktualisierungen für Ventura und Sonoma legt nahe, dass Priorität offenbar der neuesten Version eingeräumt wurde. Für viele Anwender stellt dies jedoch ein großes Sicherheitsrisiko dar, da die betreffenden Versionen weiterhin populär sind. Darüber hinaus offenbart die Schwachstelle erneut die Komplexität und Fragilität von Berechtigungssystemen in modernen Betriebssystemen. Das TCC-System nutzt eine SQLite-Datenbank, in der die Berechtigungen pro Anwendung und Dienst gespeichert werden. Dabei existiert ein sogenannter indirekter Objekt-Spalte, die bei AppleEvents und bestimmten anderen Diensten benutzt wird, um die Zielanwendung zu identifizieren.
Die Logik im TCC-Daemon hat an dieser Stelle versagt, und die fehlende Konsistenzprüfung zwischen abgefragter Anzeige-App und Berechtigungs-App führte zum beschriebenen Missbrauch. Schon in der Vergangenheit gab es Versuche, die Vertrauenswürdigkeit von macOS-Permissionspopups zu unterwandern – etwa durch Nachahmung von App-Icons oder durch manipulierte Dialogfenster. Diese erforderten jedoch meist komplexere Angriffe oder externe Manipulationen am System. Die CVE-2025-31250-Lücke ermöglicht hingegen eine sehr einfache, erlaubnisbasierte Täuschung innerhalb des erlaubten Frameworks. Für Nutzer bedeutet die Entdeckung, dass allein das Erscheinen eines Berechtigungs-Popups nicht automatisch sicherstellen kann, dass die angefragte Anwendung tatsächlich jene ist, die erscheint. Dieses neue Bewusstsein für die eigene Aufmerksamkeit bei Sicherheitsprompts ist essentiell.
Es empfiehlt sich, gerade bei Berechtigungsabfragen zum Zugriff auf Kamera, Mikrofon oder AppleEvents kritisch zu hinterfragen, ob das Verhalten der jeweiligen Anwendung plausibel ist. Ebenfalls erwähnenswert ist, dass die manuelle Kontrolle und Widerruf der erteilten Berechtigungen über die grafische Benutzeroberfläche von macOS nur eingeschränkt möglich ist. So werden beispielsweise AppleEvents-Permissions nicht im System Settings Automation-Bereich als vergabebasierte Einträge sichtbar. Der Nutzer muss auf das Kommandozeilen-Tool tccutil ausweichen, was kaum bekannt ist und für viele nicht praktikabel erscheint. Dies erschwert die Nachverfolgung und Eindämmung von fehlerhaften oder missbrauchten Berechtigungen zusätzlich. Ein möglicher langfristiger Schutz besteht in der Verwendung von Apples Endpoint Security Framework, das seit kurzem auch Monitoring-Möglichkeiten für Änderungen an der TCC-Datenbank integriert hat.
Mit entsprechender Software könnten Nutzer im besten Fall sofort informiert werden, wenn unerwartete Berechtigungsveränderungen auftreten. Allerdings ist dies keine Standardfunktion, sondern erfordert gezielte Implementierungen durch Entwickler. Auch wenn die Sicherheitslücke nun in einigen Versionen geschlossen wurde, ist die Gefahr für alle Nutzer älterer oder nicht regelmäßig aktualisierter Systeme weiterhin realistisch. Zudem illustriert dieser Fall, wie wichtig es ist, Updates sorgfältig und möglichst systemübergreifend auszurollen, um ganze Anwendergruppen zu schützen. Abschließend zeigt CVE-2025-31250, dass auch etablierte Systeme wie macOS von neuen Angriffsvektoren betroffen sein können, die das Vertrauen der Nutzer erschüttern. Permission-Popups allein sind keine Garantie für Sicherheit mehr. Nutzer sollten daher neben regelmäßigen Updates auch ein gesteigertes Bewusstsein für verdächtiges Verhalten von Anwendungen entwickeln.
Entwicklern und Sicherheitsdienstleistern obliegt es gleichzeitig, bessere Kontrollmechanismen einzuführen und die Transparenz im System zu erhöhen. Mit der geschlossenen Lücke in Sequoia 15. 5 hat Apple einen wichtigen Schritt gemacht. Dennoch bleibt abzuwarten, wie und wann die oft genutzten macOS-Versionen Ventura und Sonoma nachziehen. Bis dahin sollten Nutzer dieser Systeme vorsichtig sein. Die Sicherheitsforschung hat mit dem sogenannten "TCC, Who? "-Exploit eindrucksvoll bewiesen, dass moderne Betriebssysteme trotz hoher Sicherheitsstandards mit Bedacht genutzt werden müssen. Nur so lässt sich vertrauensvolles Verhalten im digitalen Alltag gewährleisten.