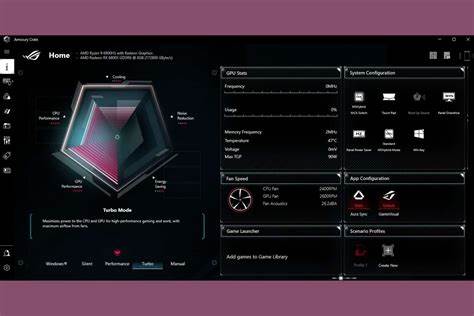
Asus Armoury Crate ist eine weit verbreitete Software, die von Millionen Nutzern weltweit genutzt wird, um verschiedene Hardwarekomponenten und Einstellungen zentral zu steuern. Dabei umfasst das Programm Funktionen wie die Steuerung der RGB-Beleuchtung über Aura Sync, Lüfterprofile, Leistungsmodi und die Verwaltung von Peripheriegeräten. Außerdem ist Armoury Crate dafür verantwortlich, Firmware- und Treiberupdates bereitzustellen. Somit ist es ein unverzichtbares Tool für Besitzer von Asus-Hardware, insbesondere für Gamer und Technik-Enthusiasten. Doch genau diese breite Verbreitung macht es auch zu einem attraktiven Ziel für Cyberkriminelle. Die kürzlich entdeckte Sicherheitslücke CVE-2025-3464 führt vor Augen, wie riskant es sein kann, wenn Schwachstellen in tief integrierter Software ungepatcht bleiben.
Die Kernproblematik der Sicherheitslücke basiert auf einer TOCTOU-Schwachstelle (Time of Check to Time of Use), welche eine typische Kategorie von Programmierfehlern darstellt, bei der der Zustand eines Objekts zwischen der Sicherheitsüberprüfung und der tatsächlichen Nutzung manipuliert werden kann. Konkret konnten Angreifer durch das Erstellen sogenannter harter Links (hard links) eine vertrauenswürdige Datei simulieren oder austauschen. Auf diese Weise erhält ein bösartiges Programm die Möglichkeit, den Schutzmechanismus zu umgehen, der eigentlich dafür sorgt, dass nur autorisierte Prozesse mit privilegierten Rechten ausgeführt werden dürfen. Der als besonders gefährlich eingestufte Fehler im Armoury Crate Treiber führt dazu, dass ein Angreifer, der bereits Zugriff auf das System erlangt hat – beispielsweise über ein weniger privilegiertes Benutzerkonto – seine Rechte auf SYSTEM-Ebene erhöhen kann.
Das bedeutet im Klartext, dass der Angreifer mit dieser Schwachstelle vollständige Kontrolle über das Betriebssystem erlangen kann. Kernkomponenten wie physikalischer Speicher, Ein- und Ausgabepuffer sowie spezielle Register des Prozessors (Model-Specific Registers) werden zugänglich, was weitreichende Manipulationen des Systems ermöglicht. Eine derartige Kompromittierung reicht von der Installation von Rootkits und Hintertüren für langfristigen Zugang bis hin zur Umgehung aller Sicherheitsmechanismen und der vollständigen Übernahme der Maschine. Erkenntnisse von Sicherheitsexperten, insbesondere von Cisco Talos, die diese Lücke entdeckt und detailliert analysiert haben, zeigen einen ausgefeilten Methodenablauf, der zunächst das Erstellen eines harmlosen Testprogramms beinhaltet. Dieses wird zunächst normal ausgeführt, dann angehalten. Währenddessen wird der harte Link so umgebogen, dass er auf die vertrauenswürdige AsusCertService. exe verweist.
Die weitere Validierung im Kernel-Treiber überprüft anschließend den korrekten SHA-256-Hash der Datei, was dank des getäuschten Links erfolgreich ist. Damit wird die zuvor durch das System verhängte Kontoüberprüfung unterlaufen und das Testprogramm erhält privilegierten Zugang zum Treiber. Das ist ein Paradebeispiel für eine erfolgreiche TOCTOU-Umgehung im Kernelbereich. Von Bedeutung ist, dass die Schwachstelle zwar voraussetzt, dass ein Angreifer initial bereits im System präsent ist, etwa durch einen lokalen Benutzerzugang oder einen weniger kritischen Exploit, doch aufgrund der Verbreitung von Armoury Crate – das auf vielen Asus-Computern weltweit installiert ist – handelt es sich um ein erhebliches Risiko. Werden Systeme in Firmennetzwerken, bei Gaming-PCs oder professionellen Arbeitsplätzen nicht rechtzeitig aktualisiert, ist die Brücke für die Eskalation von Privilegien offen und kann für weiterreichende Attacken missbraucht werden.
Betroffen sind laut Asus eigene Sicherheitsbulletins alle Versionen zwischen 5. 9. 0 und 6. 1. 18. 0 von Armoury Crate, wobei insbesondere Version 5. 13. 0 von Cisco Talos hervorgehoben wurde. Die kritische Bewertung mit einem CVSS-Wert von 8,8 spricht für eine hohe Schwere, die Unternehmen und Privatnutzer gleichermaßen nicht ignorieren sollten. Asus hat in der Folge bereits Patches veröffentlicht und drängt darauf, das Software-Update zügig zu installieren, um das Risiko einer Kompromittierung zu minimieren. Die Ereignisse illustrieren einmal mehr, wie gefährlich tief integrierte Treiber- und Kernelkomponenten bei einer Sicherheitslücke sein können. Während oftmals mediale Aufmerksamkeit auf klassische Malware, Phishing oder Ransomware gerichtet wird, bergen Schwachstellen in der Infrastruktur von Hardware-Management-Tools ein ebenso großes Risiko.
Der Treiber, der in Armoury Crate zum Einsatz kommt, läuft mit sehr hohen Privilegien und hat direkten Zugriff auf sensible Systemressourcen. Dadurch wird jede Schwäche besonders kritisch, weil ein Angreifer in der Lage ist, unbemerkt tiefgreifende Änderungen am Betriebssystem vorzunehmen. Für Anwender bedeutet das, dass regelmäßige Updates nicht nur für das Betriebssystem oder gängige Anwendungssoftware gelten sollten, sondern auch für Tools wie Armoury Crate, die auf den ersten Blick nur unterstützende Funktionen bieten. Insbesondere Gamer und Technikfreunde sollten ein wachsames Auge auf Verfügbarkeiten von Sicherheitsupdates haben und diese unmittelbar einspielen. Nur so lässt sich zuverlässig verhindern, dass Angreifer eine solche Sicherheitslücke ausnutzen können, um Kontrolle über das gesamte System zu erlangen. Darüber hinaus ist es ratsam, das Konto- und Zugriffsmanagement auf Rechnern mit Armoury Crate zu überprüfen.
Beschränkte Benutzerkonten, starke Passwörter und eine generell zurückhaltende Vergabe von Administrationsrechten helfen, den Einstieg von Angreifern zu erschweren. Selbst wenn eine Lücke dieser Art vorhanden sein sollte, ist es für Kriminelle deutlich schwieriger, initialen Zugriff zu erhalten, ohne entdeckt zu werden. In Unternehmen empfiehlt sich zudem die Implementierung von fortschrittlichen Endpoint-Schutzmaßnahmen, die Kernel-Modifikationen sowie unautorisierte Treiberinstallationen erkennen und blockieren können. Monitoring-Tools und das Patch-Management sollten eng miteinander kooperieren, um auch weniger offensichtliche Angriffspunkte schnell zu identifizieren und zu schließen. Der Vorfall zu CVE-2025-3464 zeigt deutlich, dass auch etablierte, weit verbreitete Softwarekomponenten durch kritische Schwachstellen zur Gefahr werden können.
Herstellersupport und Sicherheitsforscher arbeiten Hand in Hand, um solche Schwachstellen rasch zu identifizieren, zu analysieren und zu beheben. Das Beispiel Asus Armoury Crate mahnt dazu, im Sicherheitsmanagement stets alle Ebenen der Systemsoftware in den Blick zu nehmen – von der Firmware über die Treiber bis hin zu Apps und Utilities. Nur so lässt sich ein umfassender Schutz vor umfassenden Systemkompromittierungen gewährleisten. Zusammenfassend lässt sich sagen, dass die Sicherheitslücke im Armoury Crate eine ernste Gefahr darstellt, die schnelle und entschlossene Gegenmaßnahmen erfordert. Benutzende sollten umgehend die aktualisierte Version der Software installieren, die von Asus bereitgestellt wurde, um die Schwachstelle zu schließen. Darüber hinaus trägt ein ganzheitliches Sicherheitskonzept dazu bei, dass Systeme vor zukünftigen Risiken besser geschützt sind.
Nur durch Wachsamkeit, regelmäßige Updates und ein umfassendes Verständnis möglicher Angriffsvektoren lässt sich der Schutz moderner IT-Systeme nachhaltig sicherstellen.