Analyse des Kryptomarktes Interviews mit Branchenführern

Schwere Sicherheitslücke in Cisco IOS XE: CVE-2025-20188 ermöglicht Root-Exploits via JWT und wird gepatcht

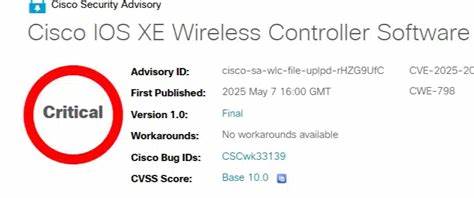
Cisco hat eine kritische Sicherheitslücke mit der Kennung CVE-2025-20188 in seinem IOS XE Wireless Controller geschlossen, die es Angreifern erlaubt, durch die Ausnutzung eines hartcodierten JSON Web Tokens (JWT) Root-Zugriff zu erlangen. Die behebbare Schwachstelle betrifft verschiedene Catalyst Wireless Controller und bedeutet ein hohes Risiko für betroffene Netzwerke.

Schwere Sicherheitslücke in Cisco IOS XE: CVE-2025-20188 ermöglicht Root-Exploits via JWT und wird gepatcht

Cisco hat eine gravierende Sicherheitslücke in seinem Betriebssystem IOS XE Wireless Controller behoben, die unter der Kennung CVE-2025-20188 geführt wird und mit der höchstmöglichen Schwerebewertung von 10,0 auf der CVSS-Skala eingestuft wurde. Diese Schwachstelle erlaubt Angreifern, sich mittels einer speziell angefertigten HTTPS-Anfrage Zugang zu geschützten Systemebenen zu verschaffen. Konkret ist es Hackern möglich, beliebige Dateien hochzuladen, Pfad-Traversals durchzuführen und beliebige Befehle mit Root-Rechten auf dem betroffenen Gerät auszuführen. Solche Angriffsmöglichkeiten eröffnen Zugang zu kritischen Infrastrukturen und setzen betroffene Organisationen einem hohen Sicherheitsrisiko aus. Die Ursache liegt in einem hartcodierten JSON Web Token (JWT), welches als Authentifizierungsmethode im betroffenen System verwendet wird und von Angreifern ausgenutzt werden kann.

JWTs sind normalerweise sicherheitsrelevante Token, die zur Authentifizierung und zum Austausch von Informationen zwischen Parteien dienen. Die Hardcodierung eines Tokens stellt hier jedoch eine schwerwiegende Fehlkonfiguration dar, welche als Eintrittspunkt für den Angriff dient. Die Schwachstelle ist insbesondere dann relevant, wenn die Funktion "Out-of-Band AP Image Download" auf dem Gerät aktiviert wurde. Diese Funktion ist standardmäßig deaktiviert, wird allerdings in vielen Netzwerken genutzt, um Wireless Access Points zentral zu verwalten und deren Firmware auf dem neuesten Stand zu halten. Nur wenn diese Funktion aktiviert ist, kann die Ausnutzung der Schwachstelle erfolgreich erfolgen.

Betroffen sind unter anderem eine Reihe von Cisco Catalyst Wireless Controllern, wie die Modelle Catalyst 9800-CL Wireless Controller für Cloud, Catalyst 9800 Embedded Wireless Controller für verschiedene Catalyst Switches (9300, 9400, 9500 Serie) sowie der Embedded Wireless Controller auf Catalyst Access Points. Cisco empfiehlt, unverzüglich auf die neueste Softwareversion zu aktualisieren, die die Schwachstelle schließt. Als temporären Schutz kann das Ausschalten der genannten Out-of-Band AP Image Download Funktion dienen. Dadurch wird das alternative CAPWAP-Protokoll zur Übertragung von Access Point Images verwendet, welches von der Schwachstelle nicht betroffen ist und gleichzeitig die Verfügbarkeit der Access Point-Verbindungen nicht beeinträchtigt. Technische Analysen zeigen, dass der Exploit durch eine Kombination aus hartcodierten Geheimnissen, mangelnder Eingabevalidierung und exponierten Schnittstellen ermöglicht wird. Externe Sicherheitsforscher von Horizon3.

ai beschreiben genau, dass die Schwachstelle aus einem JWT-Fallback-Secret mit dem Wert "notfound" resultiert, welches von Back-End Lua-Skripten bei Upload-Endpunkten genutzt wird. Durch diesen Fehler können Angreifer Pfad-Traversal-Angriffe ausführen, um außerhalb des vorgesehenen Verzeichnisses Dateien hochzuladen. Weiterhin können dadurch kritische Konfigurationsdateien überschrieben werden, was das Nachladen von schadhaften Konfigurationen und somit die Ausführung von beliebigem Code ermöglicht. Das eskaliert die Gefährdung bis hin zur vollständigen Kompromittierung des Gerätes mit Root-Rechten. Die Entdeckung der Lücke erfolgte durch interne Sicherheitstests bei Cisco, was als positives Zeichen hinsichtlich der kontinuierlichen Sicherheitsüberprüfung zu werten ist. Bisher liegen keine Hinweise darauf vor, dass die Schwachstelle im produktiven Umfeld durch Dritte missbräuchlich ausgenutzt wurde.

Dennoch sollten Administratoren und IT-Sicherheitsbeauftragte im Netzwerkbetrieb sofortige Maßnahmen ergreifen. Die Schließung der Lücke ist besonders wichtig, da Geräte wie Wireless Controller eine zentrale Rolle in Unternehmensnetzwerken einnehmen und meist kritische Infrastruktur verwalten. Ein erfolgreicher Angriff kann daher breitflächige Auswirkungen auf die Sicherheit und Betriebsfähigkeit eines Unternehmens haben. Neben Updates und sofortigen Schutzmaßnahmen sollte die Netzwerksicherheit generell hinsichtlich ähnlicher Risiken wie hartkodierter Zugangsdaten und mangelhafter Validierung von Nutzereingaben überprüft werden. Die Sicherheit von Authentifizierungsmechanismen wie JSON Web Tokens sollte regelmäßig auditiert und tokenbasierte Verfahren dürfen niemals mit statischen oder hartcodierten Geheimnissen arbeiten.

Cyberkriminelle und Angreifergruppen setzen zunehmend auf solche Schwachstellen in Netzwerkhardware, um dauerhaften Zugang zu verschaffen, sensible Daten abzuziehen oder sogar Infrastruktur gezielt zu sabotieren. Cisco selbst hat die Sicherheit seiner Kunden bei der Offenlegung des Problems klar betont und Nutzer angehalten, vollumfänglich die eingerichteten Patches einzuspielen. Das Vertrauen in die eigene Netzwerkhardware lässt sich nur durch proaktives Handeln und ein umfassendes Sicherheitsmanagement sicherstellen. Abgesehen von der Sofortmaßnahme, die Nutzung der Out-of-Band Funktion zu deaktivieren, sollte die Sicherheit der gesamten Netzwerkumgebung unter Einbeziehung zusätzlicher Schutzmechanismen wie Netzwerksegmentierung, Zugangskontrollen und Monitoring aufgebaut werden. Angesichts der stetig steigenden Anzahl von Bedrohungen ist es unabdingbar, dass professionelle IT-Verantwortliche sich auf solche kritischen Schwachstellen vorbereiten und schnell reagieren können.

Der nun behobene CVE-2025-20188 zeigt erneut, wie wichtig es ist, Sicherheitsupdates regelmäßig einzuspielen und keine veraltete oder anfällige Software im produktiven Netzwerk zu belassen. Es ist empfehlenswert, sich zudem intensiv über Sicherheitsbulletins von Herstellern zu informieren, um zeitnah über neue Schwachstellen und entsprechende Gegenmaßnahmen informiert zu sein. Die Cyberlandschaft entwickelt sich schnell, weshalb eine bewusste und nachhaltige Sicherheitskultur in Unternehmen und Organisationen immer stärker in den Fokus rückt. Abschließend verdeutlicht der Fall von CVE-2025-20188, wie gefährlich falsch implementierte Sicherheitsmechanismen sein können und wie notwendig es ist, sowohl Hersteller- als auch Nutzerseite gemeinsam an robuste Sicherheitskonzepte zu arbeiten.

Die Behebung der Schwachstelle und die kontinuierliche Überwachung der eigenen Infrastruktur sind entscheidende Bausteine, um Risiken für das Unternehmen zu minimieren und informationssicherheitsrechtliche Anforderungen zu erfüllen.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
AEye und LITEON: Revolutionäre Entwicklungen in der Apollo LiDAR-Produktion für autonome Fahrzeuge
Samstag, 14. November 2026. AEye und LITEON: Revolutionäre Entwicklungen in der Apollo LiDAR-Produktion für autonome Fahrzeuge

Die Automobilindustrie durchläuft einen grundlegenden Wandel, angetrieben durch Innovationen in den Bereichen autonomes Fahren und fahrzeugintegrierte Sicherheitssysteme. Besonders im Fokus stehen dabei LiDAR-Technologien, die als eine der Schlüsselkomponenten für die Wahrnehmung und Navigation autonomer Fahrzeuge gelten.

FieldStation42: Die authentische TV-Simulation für Kabel- und Broadcast-Fans
Samstag, 14. November 2026. FieldStation42: Die authentische TV-Simulation für Kabel- und Broadcast-Fans

In einer Ära, in der Streaming-Dienste und On-Demand-Inhalte dominieren, sehnen sich viele Fernsehzuschauer nach dem nostalgischen Gefühl traditioneller Fernsehsender zurück. Genau hier setzt FieldStation42 an – eine fortschrittliche Software, die Kabel- und Broadcast-TV simuliert und ein authentisches Fernseherlebnis auf dem Computer oder einem Raspberry Pi ermöglicht.

Die Theorie der Kontrolle: Schlüssel zum Verständnis moderner Softwareentwicklung und KI
Samstag, 14. November 2026. Die Theorie der Kontrolle: Schlüssel zum Verständnis moderner Softwareentwicklung und KI

In der schnelllebigen Welt der Softwareentwicklung bestimmt die Theorie der Kontrolle, wie Arbeitsabläufe gestaltet und gesteuert werden. Sie bildet den zentralen Rahmen, der Prozesse, Kultur, Qualität und Deadlines miteinander verbindet und diese Herausforderungen in Entwicklungsprojekten beherrschbar macht.

EdgeRunner AI sichert sich 12 Millionen US-Dollar Series A Finanzierung zur Förderung von Air-Gapped KI im Verteidigungssektor
Samstag, 14. November 2026. EdgeRunner AI sichert sich 12 Millionen US-Dollar Series A Finanzierung zur Förderung von Air-Gapped KI im Verteidigungssektor

Das aufstrebende Technologieunternehmen EdgeRunner AI hat kürzlich eine erfolgreiche Series A-Finanzierungsrunde im Wert von 12 Millionen US-Dollar abgeschlossen. Diese bedeutende Kapitalerhöhung ist darauf ausgerichtet, die Entwicklung fortschrittlicher, offlinefähiger künstlicher Intelligenz (KI) voranzutreiben, die speziell für militärische Anwendungen konzipiert ist.

Syriens Rückkehr in die Arabische Liga und Globale Herausforderungen bei G7-Gipfel und UN-Diskussionen
Samstag, 14. November 2026. Syriens Rückkehr in die Arabische Liga und Globale Herausforderungen bei G7-Gipfel und UN-Diskussionen

Im Mai 2023 erlebt die internationale Politik eine Reihe bedeutender Ereignisse, die weitreichende Auswirkungen auf regionale und globale Machtverhältnisse haben. Ein zentrales Thema stellt die Rückkehr Syriens in die Arabische Liga dar, die nach über einem Jahrzehnt der Abwesenheit nicht nur symbolisch, sondern auch strategisch von großer Bedeutung ist.

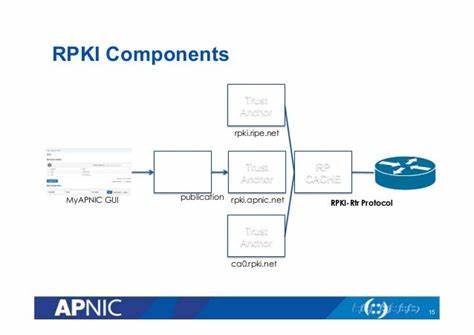
Resilienz in der RPKI: Wie das globale Routing sicher und stabil bleibt
Samstag, 14. November 2026. Resilienz in der RPKI: Wie das globale Routing sicher und stabil bleibt

Die Resource Public Key Infrastructure (RPKI) spielt eine zentrale Rolle in der Sicherung des globalen Internet-Routings. Als hierarchisch strukturierte Zertifikatsinfrastruktur bindet die RPKI öffentliche Schlüssel an IP-Adressräume und Autonomous System Numbers (ASNs), wodurch eine verifizierbare Kontrolle über bestimmte Netzwerkressourcen ermöglicht wird.

Arizonas Gouverneurin lehnt Bitcoin-Reserve im staatlichen Pensionsfonds ab – Eine Analyse der Entscheidung und ihrer Folgen
Samstag, 14. November 2026. Arizonas Gouverneurin lehnt Bitcoin-Reserve im staatlichen Pensionsfonds ab – Eine Analyse der Entscheidung und ihrer Folgen

Die Zukunft der digitalen Währungen im öffentlichen Finanzmanagement ist ein heiß diskutiertes Thema. Besonders das jüngst in Arizona getroffene Veto von Gouverneurin Katie Hobbs gegen den sogenannten Digital Assets Strategic Reserve Bill, der dem staatlichen Pensionsfonds erlauben sollte, Bitcoin und andere Kryptowährungen als Anlageform zu nutzen, ist ein wegweisendes Ereignis.

Weitere Artikel zum Thema
Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?
Samstag, 14. November 2026. Tether prägt 19 Milliarden USDT in einem Monat – Was bedeutet das für den Kryptomarkt?

In der dynamischen Landschaft der Kryptowährungen sorgt die Ankündigung von Tether, innerhalb eines Monats 19 Milliarden USDT (Tether-Dollar) geprägt zu haben, für erhebliches Aufsehen und Besorgnis. Tether ist eine der größten Stablecoins weltweit und dient als digitale Alternative zum US-Dollar, die von vielen Tradern und Investoren als stabiles Wertaufbewahrungsmittel genutzt wird.

Solana Launchpad Pump.fun: Klage wegen Missbrauchs von Nutzern mit umstrittenem Inhalt
Freitag, 13. November 2026. Solana Launchpad Pump.fun: Klage wegen Missbrauchs von Nutzern mit umstrittenem Inhalt

Die Welt der Kryptowährungen und Blockchain-Technologie hat in den letzten Jahren ein rapide Wachstum erlebt. Mit dieser Expansion kamen jedoch auch Herausforderungen und Kontroversen, die das Vertrauen der Nutzer beeinflussen können.

Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs
Freitag, 13. November 2026. Bitcoin-Preis erreicht 99,5K USD nach Rekordabfluss von Bitcoin-ETFs

In der aufregenden Welt der Kryptowährungen ist es nicht ungewöhnlich, dass sich die Märkte schnell bewegen, aber der jüngste Anstieg des Bitcoin-Preises auf bemerkenswerte 99,5K USD innerhalb von Stunden nach einem Rekordabfluss aus Bitcoin-ETFs hat die Aufmerksamkeit von Anlegern und Analysten gleichermaßen auf sich gezogen. In diesem Artikel untersuchen wir die Hintergründe dieses bemerkenswerten Preisanstiegs und die möglichen Auswirkungen auf den Markt.

Immaculata.dev: Revolutionäre Node.js-Hilfsmittel für die Frontend-Entwicklung
Samstag, 14. November 2026. Immaculata.dev: Revolutionäre Node.js-Hilfsmittel für die Frontend-Entwicklung

Die Entwicklung von modernen Frontend-Webseiten erfordert zunehmend leistungsstarke Werkzeuge, die den komplexen Anforderungen heutiger Webprojekte gerecht werden. Immaculata.