Die Digitalisierung der Geschäftswelt schreitet mit enormer Geschwindigkeit voran, und Software as a Service (SaaS) hat als technologisches Fundament vieler Unternehmen massiv an Bedeutung gewonnen. Diese cloudbasierten Anwendungen ermöglichen flexible, standortunabhängige Nutzung und tragen zu mehr Effizienz und Innovationskraft bei. Dennoch birgt der weitflächige Einsatz von SaaS-Modelle erhebliche Risiken für die Sicherheit kritischer Infrastrukturen, die im Falle eines Angriffs gravierende Folgen nach sich ziehen können. Die jüngsten Warnungen von Sicherheitsverantwortlichen bei Großunternehmen, allen voran der weltweit größten Bank JPMorganChase, verdeutlichen die Dringlichkeit, diese Gefahren ernst zu nehmen und geeignete Gegenmaßnahmen zu ergreifen.
SaaS-Modelle, die darauf ausgelegt sind, vielfältige Systeme und Anwendungen miteinander zu verknüpfen, schaffen oft unsichtbare Vertrauensbrüche und integrieren sensible interne Ressourcen mit externer Software, was die Angriffsfläche enorm vergrößert. Eine der zentralen Schwachstellen liegt in den derzeitigen Integrationsmechanismen und Identitätsprotokollen, die oftmals Authentifizierungs- und Autorisierungsprozesse auf vereinfachte Interaktionen reduzieren. OAuth und ähnliche Authentifizierungsverfahren, ursprünglich entwickelt für eine bequeme und sichere Verbindung von Diensten, werden heute vielfach so eingesetzt, dass sie eine Art Einzelvertrauen zwischen Drittanbieterdiensten und internen Systemen schaffen. Diese Architektur widerspricht fundamentalen Sicherheitsprinzipien, die eine strikte Trennung und sorgfältige Kontrolle von Zugriffsrechten fordern.
Die Konsequenz sind Kettenreaktionen im Falle von Kompromittierungen, bei denen das Eindringen in einen einzigen Dienst erhebliche Auswirkungen auf verbundene Systeme und damit auf das gesamte Netzwerk hat. JPMorganChase berichtet selbst von mehrfachen Vorfällen in den letzten Jahren, bei denen Sicherheitslücken bei Drittanbietern zu Bedrohungen auf Unternehmensebene führten. Besonders gefährlich sind Token-Diebstähle, durch die Angreifer sich privilegierte Zugriffe verschaffen können, ohne dass ein unmittelbarer Einbruch in die klassischen Authentifizierungsmechanismen erforderlich wäre. Die Nutzung von sogenannten „read only roles“ oder ähnlichen Zugriffsarten in SaaS-Diensten mag auf den ersten Blick sicher erscheinen, weil sie nur eingeschränkte Berechtigungen vorsehen.
Doch wenn diese Rollen kompromittiert werden, erhalten Angreifer dennoch nicht minder wertvolle Einblicke in hochsensible Unternehmensdaten, interne Kommunikation oder sogar Planungen, die traditionell streng geschützt sind. Parallel dazu wächst das Risiko durch undurchsichtige Abhängigkeiten sogenannter vierter Parteien in der SaaS-Lieferkette. Während Drittanbieter mittlerweile zur Routine gehören, sind viele Unternehmen sich nicht ausreichend bewusst, dass deren Dienstleister wiederum weitere externe Dienstleister involvieren. Diese Verschachtelung komplexer Netzwerke vermindert die Transparenz massiv und erschwert die Identifikation potenzieller Sicherheitsrisiken. Die Vielzahl von beteiligten Parteien und die mitunter mangelnde Sichtbarkeit der genauen Zugriffsketten schaffen ein erleichtertes Spielfeld für Cyberkriminelle, die diese Ketten gezielt angreifen, um sich systematisch weiter vorzuarbeiten. Ein weiterer Problemfaktor ist die Wettbewerbssituation im SaaS-Markt.
Anbieter stehen oftmals unter immensem Druck, neue Features schnell zu liefern, um Marktanteile zu sichern. Dieses Wettrennen um Innovationen geht häufig auf Kosten von Sicherheitsstandards. Produkteinstellungen und Architekturen werden häufig nicht vollständig auf Schutzaspekte ausgelegt oder umfassen keine standardmäßigen Sicherheitsvorkehrungen, sodass Schwachstellen erst spät erkannt oder erst gar nicht geschlossen werden. Diese „Durchschnittsschwäche“ im Sicherheitsmanagement setzt Kundenunternehmen einer anhaltenden Gefahr aus, da automatisiert und skaliert potenzielle Fehler ausgenutzt werden können. Die wirtschaftlichen Auswirkungen sind enorm, schließlich ist die digitale Infrastruktur heute das Rückgrat der Wirtschaft, insbesondere im Finanzsektor, der Fertigungsindustrie oder in der öffentlichen Verwaltung.
Bleiben SaaS-Sicherheitsprobleme unadressiert, drohen nicht nur finanzielle Verluste durch Betrug oder Betriebsunterbrechungen, sondern auch ein massiver Vertrauensverlust bei Kunden und Partnern, der langfristig das Geschäftsmodell gefährden kann. Aus Sicht der Cybersicherheit ist es daher unerlässlich, die Entwicklung und Anwendung von SaaS-Modellen kritisch zu hinterfragen und neue, robuste Sicherheitsparadigmen zu etablieren. Die klassische Trennung zwischen Identifizieren (Authenzifizierung) und Berechtigungen (Autorisierung) muss sorgfältig und granular umgesetzt werden, ohne den Komfort moderner Cloud-Lösungen zu beeinträchtigen. Gleichzeitig müssen Unternehmen ihre gesamte SaaS-Lieferkette besser durchleuchten und auf potenzielle Schwachstellen überprüfen, um Abhängigkeiten transparent zu gestalten und Risiken frühzeitig abzufangen.
Die Implementierung von Zero-Trust-Architekturen gewinnt dabei zunehmend an Bedeutung, da sie starre Prinzipien der Zugriffskontrolle ersetzen und jede Zugriffsanfrage unabhängig vom Ursprung streng überprüfen. Automatisierte Überwachungsmechanismen, die Auffälligkeiten im Zugriffsmuster schnell erkennen, tragen wesentlich dazu bei, Angriffe rasch zu identifizieren und einzudämmen. Ebenso spielt die Zusammenarbeit zwischen Industrie, Sicherheitsexperten und Gesetzgebern eine entscheidende Rolle, um Sicherheitsstandards für SaaS-Dienste zu definieren und durchzusetzen. Offene Informationsaustauschplattformen und gemeinsame Initiativen können helfen, emergente Bedrohungen frühzeitig zu erkennen, Best-Practice-Modelle zu verbreiten und so eine widerstandsfähige digitale Infrastruktur zu gestalten. Angesichts der anhaltend steigenden Verbreitung von SaaS-Diensten in Wirtschaft und Verwaltung ist der Aufbau eines robusten und ganzheitlichen Sicherheitsrahmens unerlässlich.
Nur durch ein nachhaltiges Zusammenwirken aller Beteiligten kann verhindert werden, dass ein kompromittiertes Software-Ökosystem zu einem Dominoeffekt aus ausfallenden Systemen, Datenverlusten oder gar gezielten Sabotageakten führt. Unternehmen sind daher angehalten, ihre SaaS-Strategien regelmäßig auf Herz und Nieren zu prüfen, klare Zugriffsrichtlinien zu definieren und in moderne Sicherheitstechnologien zu investieren. Ebenso wichtig ist die Schulung von Mitarbeitern, um Sicherheitsbewusstsein zu stärken und menschliche Fehler als Schwachstelle zu minimieren. Die zunehmende Digitalisierung und Vernetzung machen SaaS zu einem unverzichtbaren Bestandteil moderner IT-Landschaften. Doch diese Vorteile gehen mit einer hohen Verantwortung einher, Risiken zu erkennen und angemessen zu kontrollieren.
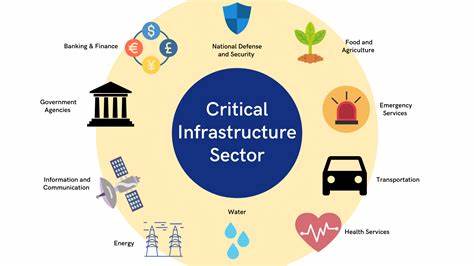
Die Zeit drängt, um zu verhindern, dass kritische Infrastrukturen durch ungeschützte SaaS-Integrationen einem gefährlichen Flächenbrand ausgesetzt werden, der sich auf Unternehmen, Gesellschaft und Wirtschaft dramatisch auswirken kann.