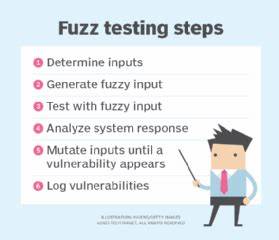
Fuzz Testing ist eine der effektivsten Methoden, um Fehler in Software frühzeitig zu erkennen und die Stabilität von Programmen zu gewährleisten. Besonders in der Rust-Entwicklung, wo Sicherheit und Performance oft im Vordergrund stehen, gewinnt das Fuzz Testing zunehmend an Bedeutung. Doch trotz des hohen Nutzens bleibt eines oft unklar: Was genau passiert während ein Fuzzer läuft und welchen Einfluss hat das auf die Qualität des Codes? Die Herausforderung liegt darin, den Fuzzer nicht als ein undurchsichtiges Werkzeug zu betrachten, dessen Ergebnisse man nur selten durchschaut, sondern als aktives Instrument, dessen Effektivität man messen und verbessern kann. Dieses Verständnis ist essenziell, um Bugs nicht nur zu finden, sondern auch langfristig auszuschließen und den Entwicklungsprozess effektiver zu gestalten. Im Kern besteht das Fuzz Testing darin, das Programm mit zufällig generierten Eingaben zu konfrontieren, um unerwartete Fehlerzustände aufzudecken.
Dies funktioniert besonders gut bei Anwendungen wie der NTP-Paketverarbeitung oder bei der Kompression und Dekompression von gzip- und bzip2-Daten. In der Praxis bedeutet das: Der Fuzzer erzeugt Eingabedaten, die oft ungewöhnlich oder unerwartet sind, und führt das zu testende Programm mit diesen Daten aus. Dabei werden Fehler wie Abstürze, Speicherverletzungen oder falsche Verhalten am besten identifiziert. Die Schwierigkeit liegt oft darin, den Fuzzer so einzusetzen, dass er tatsächlich die relevanten Codepfade erreicht, anstatt nur triviale oder belanglose Eingaben zu testen. Ein wichtiger Aspekt, um die Effektivität eines Fuzzers zu beurteilen, ist die sogenannte Code Coverage. Diese misst, welche Teile des Codes durch Tests oder den Fuzzer tatsächlich ausgeführt werden. In Rust steht Entwicklern mit dem Tool cargo llvm-cov ein komfortables Werkzeug zur Verfügung, um die Testabdeckung systematisch zu analysieren.
Dieses Tool erstellt übersichtliche Berichte, die zeigen, welche Funktionen, Zeilen und Bereiche des Codes getestet wurden. Allerdings ist die Unterstützung für das direkte Erfassen der Coverage durch Fuzzer begrenzt, da cargo llvm-cov hauptsächlich auf das Test-Framework von Rust ausgelegt ist. Genau hier bietet cargo fuzz eine passende Ergänzung. Es integriert libFuzzer, eine leistungsstarke Fuzzing-Bibliothek, in das Rust-Ökosystem und stellt mit dem Befehl cargo fuzz coverage eine Möglichkeit bereit, den Fuzzer über einen gegebenen Eingabekorpus zu laufen und daraus Daten für die Coverage-Erfassung zu generieren. Insbesondere bei komplexen Bibliotheken wie zlib-rs, die in Rust implementiert sind, ist dies von großem Vorteil, weil man so erst einmal prüft, ob der Fuzzer überhaupt die gewünschten Bereiche des Codes erreicht. Ein Beispiel zeigt, wie man den Befehl mit Features wie disable-checksum nutzt, um gezielte Abdeckung für einen Fuzz-Target namens uncompress zu erzeugen.
Der Erfolg eines Fuzzers hängt stark von der Qualität des Input-Korpus ab. Der Korpus ist eine Sammlung von Eingabedaten, mit der der Fuzzer startet. Ein rein zufälliger Datenstrom bringt normalerweise wenig Abdeckung bei komplexen Geschäftslogiken, da viele Eingaben sofort abgelehnt werden – durch Strukturprüfungen, Prüfsummen oder magische Bytes. Es entsteht eine Art Filter, der viele zufällige Eingaben abschirmt und verhindert, dass tiefere Logikschichten erreicht werden. Um das zu umgehen, hilft es, einen intelligenten Korpus bereitzustellen, der aus gut strukturierten, potenziell gültigen Eingaben besteht. Ein Beispiel ist ein speziell erstellter Kompressions-Korpus, der gzip- und bzip2-Dateien mit einer großen Bandbreite von Einstellungen abdeckt. Solche Dateien werden vom Fuzzer leicht modifiziert, sodass mehr Fehlerfälle und unterschiedliche Pfade im Programm durchlaufen werden können.
Zusätzlich zur Korpus-Qualität stellt sich die Frage, wie der Fuzzer mit Eingaben umgeht, die zwar gültig, aber nicht ideal sind – beispielsweise solche, die Fehlerbedingung auslösen sollten. An dieser Stelle kommen spezielle Rückgabewerte ins Spiel, die dem Fuzzer signalisieren, ob ein Input für weitere Tests relevant ist oder nicht. In Rust hat sich der Typ libfuzzer_sys::Corpus etabliert, der zwei Varianten beinhaltet: Keep und Reject. Damit kann ein Fuzzer nicht nur Eingaben verwerfen, die trivial falsch sind, sondern auch erkennen, if ein Input wichtige Fehlerbedingungen abdeckt, um diese im Korpus zu halten. Eine solche differenzierte Steuerung erhöht die Testeffizienz enorm, weil der Fokus auf aussagekräftige Eingaben gelegt wird. Um zu überprüfen, wie gut eine Fuzzer-Strategie funktioniert, muss man die Coverage-Berichte analysieren. Der Weg dahin ist etwas umständlich, da llvm-cov außerhalb von cargo llvm-cov noch manuelles Setup benötigt.
Mit den richtigen Kommandos lassen sich aus den Coverage-Daten ansehnliche HTML-Berichte generieren, die aufzeigen, welche Codeabschnitte vom Fuzzer durchlaufen wurden. Interessanterweise zeigen diese Berichte oft, dass gerade Fehlerbehandlungszweige wenig oder gar nicht abgedeckt sind, was zunächst verwundern mag, da genau diese Pfade zu finden gewünscht ist. Die Antwort liegt meist darin, wie der Fuzzer Eingaben bewertet und welche zurückgewiesen werden. Indem man den Fuzzer so einstellt, dass er auch fehlerhafte Eingaben behält, kann man eine größere Fehlerabdeckung erzielen. Auch die Integration von Fuzz Testing in den Continuous Integration-Prozess ist ein wichtiger Faktor für nachhaltige Qualitätssicherung. Indem man Fuzzer auf die Repositories regelmäßig laufen lässt, beispielsweise mit kurzen Laufzeiten im CI und längeren Läufen vor Releases, kann man neue Fehler schnell entdecken.
Die Berichte lassen sich per Codecov und andere Visualisierungstools auswerten, um die Abdeckung zu überwachen und im Entwicklungsprozess die Fuzzer-Effektivität zu steigern. Ein besonderer Fokus liegt dabei auf einer angemessenen Balance zwischen Laufzeit und Ergebnisqualität, sodass kein übermäßiger Aufwand entsteht, aber Fehler trotzdem zuverlässig aufgedeckt werden. Die erzielten Ergebnisse sprechen für sich: Ein gezielt aufgebauter Korpus bringt bei gleichem Zeitaufwand deutlich höhere Code Coverage als zufällige Eingaben. Genau das zeigt die Praxis bei der Arbeit mit inflate. rs, einem Teil einer Kompressionsbibliothek. Innerhalb von nur zehn Sekunden konnten durch einen spezialisierten Kompressions-Korpus bedeutend mehr Funktionen und Codezeilen abgedeckt werden, einschließlich der Fehlerzweige. Das dokumentiert eindrucksvoll, wie wichtig eine fundierte Testdatengrundlage für erfolgreiches Fuzz Testing ist.
Zusammenfassend lässt sich sagen, dass das Verständnis und die gezielte Steuerung der Fuzzer-Aktivitäten essenziell sind, um ihr volles Potential auszuschöpfen. Die Kombination aus passenden Tools wie cargo fuzz, eigenen Korpora und methodischer Coverage-Analyse erlaubt es, das Fuzz Testing transparent zu machen. Es ist nicht länger ein undurchsichtiger Prozess, sondern ein messbaren Bestandteil der Softwarequalitätssicherung. Diese Herangehensweise hilft nicht nur, Bugs zu finden, sondern auch die Fehlerrate nachhaltig zu reduzieren und so die Zuverlässigkeit moderner Rust-Anwendungen signifikant zu erhöhen. Die Arbeit an einer guten Fuzzer-Abdeckung lohnt sich auf mehreren Ebenen: Neben der direkten Fehlererkennung verbessert sie das Vertrauen in den Code, unterstützt die Wartbarkeit und erleichtert die Entwicklungsarbeit, da potenzielle Problemstellen früh sichtbar werden.
Gerade in sicherheitskritischen Anwendungen wie Netzwerkprotokollen oder Datenkompressionsalgorithmen ist dies von unschätzbarem Wert. Entwickler von Rust-Anwendungen sollten das Fuzz Testing deshalb nicht als eine Zusatzschicht sehen, sondern als integralen Bestandteil des Entwicklungszyklus, der hilft, qualitativ hochwertige und robuste Software zu liefern, die den hohen Anforderungen moderner Systeme gerecht wird.