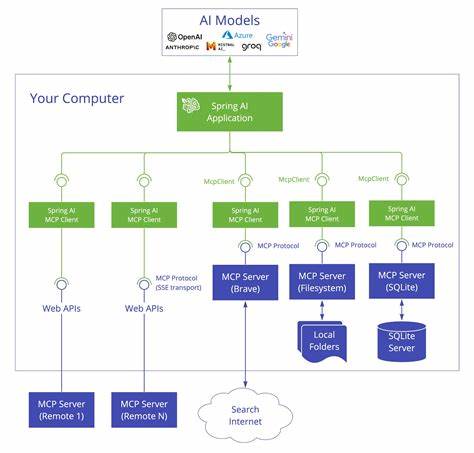
Im digitalen Zeitalter sind Browser-Erweiterungen wie Chrome Extensions längst ein unverzichtbarer Bestandteil des Interneterlebnisses geworden. Sie bieten Komfort, Funktionalität und erweitern die Möglichkeiten des Browsers erheblich. Doch hinter dieser nützlichen Fassade verbirgt sich eine signifikante Sicherheitslücke, die viele Nutzer und sogar Unternehmen unterschätzen: die Möglichkeit, dass Chrome Extensions ungehinderten Zugriff auf lokale MCP-Server erhalten können und so die Sandbox-Sicherheitsmechanismen umgehen. Die vermeintliche Sicherheit des Sandboxing kann dadurch ausgehebelt werden, was gravierende Konsequenzen nach sich zieht. Model Context Protocol (MCP) ist ein relativ neues, aber sich schnell verbreitendes Protokoll, das der Kommunikation zwischen KI-Agenten und lokalen Systemressourcen dient.
Ursprünglich entwickelt, um die Interaktion zwischen solchen Agenten und Endpunkten zu vereinheitlichen, nimmt MCP mittlerweile eine zentrale Rolle bei der Steuerung verschiedenster Dienste auf dem eigenen Rechner ein. Trotz seiner vielversprechenden Anwendungsmöglichkeiten besitzt MCP jedoch eine fundamentale Schwachstelle: Es gibt in der Regel keine eingebaute Authentifizierung. Das bedeutet, dass jeder Prozess auf dem System, der weiß, wie das Protokoll funktioniert, mit dem MCP-Server interagieren kann – ohne sich ausweisen zu müssen. Diese Tatsache entfaltet gerade bei Verwendung innerhalb von Chrome Extensions eine kritische Brisanz. Auch wenn Webseiten von außen durch die restriktiven Maßnahmen der großen Browser-Anbieter wie Google bei Zugriffen auf das lokale Netzwerk stark eingeschränkt werden, genießen Chrome Extensions oft deutlich mehr Freiheiten.
Sie können lokal laufende MCP-Server ansprechen, Tools aktivieren und so Funktionen ausführen, die normalerweise durch das Sandbox-Modell abgeschirmt sein sollten. Ein Angreifer braucht dafür weder komplexe Berechtigungen noch ausgeklügelte Exploits – die bloße Installation einer Erweiterung genügt, um sich den Zugang zu erschleichen. Besonders alarmierend ist die Breite der möglichen Einsatzfelder. Noch vor kurzem wurde eine Chrome Extension entdeckt, welche unbemerkt mit einem MCP-Server kommunizierte, der lokale Dateisystemzugriffe ermöglichte. Auf diese Weise bekommt eine Erweiterung faktisch die Kontrolle über private Verzeichnisse des Nutzers, kann Daten auslesen, verändern oder löschen. Das ist in jeder Hinsicht ein massives Sicherheitsrisiko. Darüber hinaus sind MCP-Server heute schon mit unterschiedlichsten Diensten kompatibel, darunter Workplace-Chats wie Slack oder WhatsApp.
Auch hier droht die Gefahr, dass Erweiterungen sensible Kommunikationsdaten auf Unternehmensebene einsehen oder manipulieren könnten. Die Problematik wird zusätzlich dadurch verschärft, dass die Kommunikation zwischen MCP-Client und MCP-Server oft über Server-Sent Events (SSE) oder Standard Input/Output-Streams abgewickelt wird, wobei keinerlei Zugangskontrolle implementiert ist. Das Protokoll überlässt es vollständig den Entwicklern, genügend Absicherungsmechanismen zu integrieren. Doch die Praxis zeigt, dass diese oft fehlen oder nur rudimentär vorhanden sind. Das erleichtert es Angreifern, sich an einem lokal laufenden MCP-Server zu bedienen und so die Sicherheitsmauer der Sandbox zu durchbrechen. Ein weiteres Sicherheitsparadoxon entsteht durch die Tatsache, dass Google und andere Browserhersteller seit 2023 die privaten Netzwerke und lokalen Hosts gegenüber öffentlichen Webseiten zunehmend abschotten.
Dennoch bleiben Browser Extensions davon weitgehend ausgenommen und können noch immer ungehindert auf localhost-Dienste zugreifen. Das öffnet, wie Untersuchungen zeigen, eine Tür für potentielle Sandbox-Ausbrüche, die in Unternehmensumgebungen verheerende Folgen haben können. Die mögliche Übernahme eines Systems durch eine scheinbar harmlose Chrome Extension macht die Gefahr umso greifbarer. Aus der Perspektive der IT-Sicherheit bedeutet dies, dass das Thema MCP-Server-Absicherung dringend auf die Agenda muss. Unternehmen und Administratoren sollten nicht darauf vertrauen, dass Software und Erweiterungen schon von Haus aus sicher sind. Stattdessen erfordert es gezielte Sicherheitskonzepte zur Überwachung und Einschränkung von lokalen Protokollverbindungen, sowie ein verantwortungsbewusstes Management der Chrome Extensions. Es gilt, einerseits die Funktionalität und den Komfort der Technologien zu erhalten, andererseits aber die potenziellen Gefahren einzudämmen.
Zentral ist dabei die Einführung und Durchsetzung von Authentifizierungsmechanismen auf Ebene des MCP-Servers. Denn nur so kann gewährleistet werden, dass nicht jeder Prozess beliebigen Zugriff auf kritische Systemressourcen erhält. Zusätzlich sind regelmäßige Audits des lokalen Netzwerkverkehrs und eine sorgfältige Kontrolle der installierten Browsererweiterungen unerlässlich. Sicherheitsrichtlinien sollten explizit regeln, welche Erweiterungen erlaubt sind und wie mit verdächtigen Aktivitäten umzugehen ist. Die rasante Verbreitung von MCP und die einfache Integration durch das standardisierte Protokoll machen es leider zu einem Einfallstor, das derzeit noch zu wenig Beachtung findet. Die Gefahr einer ungewollten Systemübernahme durch eine schädliche Chrome Extension aufgrund von mangelhafter Sicherung der lokalen MCP-Kommunikation ist keine ferne Zukunftsmusik mehr, sondern eine reale Bedrohung hier und jetzt.
Für Endanwender empfiehlt es sich, stets wachsam zu sein und die Rechte der Extensions kritisch zu überprüfen. Auch wenn eine Erweiterung keine besonderen Berechtigungen explizit fordert, kann sie durch Ausnutzung indirekter Zugänge wie zu einem MCP-Server Schaden anrichten. Das Installieren von Extensions aus vertrauenswürdigen Quellen und der Verzicht auf unnötige Add-ons können das Risiko vermindern. Die Kombination aus MCP und Chrome Extensions zeigt, wie wichtig es ist, Sicherheitsmodelle regelmäßig zu hinterfragen und an neue technologische Entwicklungen anzupassen. Die Browser-Sandbox als isolierende Sicherheitsbarriere ist kein Allheilmittel, sondern kann durch unbedachte Schnittstellen leicht überwunden werden. Nur durch gemeinsames Vorgehen von Entwicklern, Sicherheitsexperten und Nutzern kann die digitale Umgebung auch weiterhin sicher und vertrauenswürdig gestaltet werden.
Zusammenfassend lässt sich feststellen, dass das Model Context Protocol in Verbindung mit der scheinbaren Freiheit von Chrome Extensions eine neue und ernstzunehmende Angriffsfläche eröffnet. Von einer einfachen Kommunikation zum Zugriff auf das lokale Dateisystem bis hin zu Kontrolle über Kommunikationsdienste – die Einsatzmöglichkeiten für Angreifer sind vielfältig und das Risiko hoch. Dieser Umstand fordert ein Umdenken sowohl bei der Softwareentwicklung als auch bei der IT-Sicherheitsstrategie. Ein souveräner Umgang mit MCP-Servern bedeutet mehr als nur technisch gute Implementierung. Es bedeutet auch eine Sensibilisierung für die damit verbundenen Gefahren, die Etablierung sicherer Entwicklerprozesse und die konsequente Überwachung in produktiven Umgebungen. Nur so kann verhindert werden, dass aus einem praktischen Werkzeug eine Sicherheitslücke mit verheerenden Folgen wird.
Die Zukunft der Browser-Erweiterungen und ihrer Interaktion mit lokalen Protokollen wie MCP wird entscheidend davon abhängen, wie schnell und konsequent diese Herausforderungen angenommen und gelöst werden. Bis dahin bleibt Vorsicht die beste Verteidigung gegen eine unterschätzte Bedrohung, die direkt vor unseren Augen auf dem eigenen Rechner lauert.