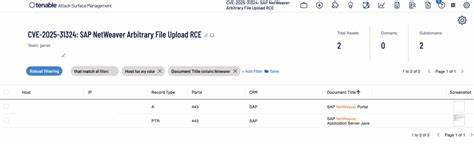
Im digitalen Zeitalter sind Software-Sicherheitslücken ein stetiges Risiko für Unternehmen und Organisationen weltweit. Besonders schwerwiegend wirkt sich eine aktuell ernstzunehmende Schwachstelle namens CVE-2025-31324 aus, die in SAP NetWeaver-Systemen entdeckt wurde und von einer chinesischen Hackergruppe mit dem Namen Chaya_004 aktiv ausgenutzt wird. Diese Sicherheitslücke bietet Angreifern eine Methode zur Remotecode-Ausführung (Remote Code Execution, RCE), mit der sie tiefgreifenden Zugriff auf kritische Systeme erlangen können. Die Attacken basieren auf dem gezielten Upload von Web-Shells über eine präparierte Schnittstelle, wodurch die Angreifer verschiedenste Schadsoftware und Kontrollwerkzeuge einsetzen können. Eine zentrale Rolle im aktuellen Angriffsszenario spielt die Golang-basierte SuperShell, die den Angreifern ein mächtiges Werkzeug für ihre Operationen bietet.
SAP NetWeaver ist eine zentrale Plattform für Geschäftsprozesse in Unternehmen unterschiedlichster Branchen wie Energie, Fertigung, Medien, Pharmabranche, Einzelhandel und sogar Regierungsbehörden. Aufgrund der großen Verbreitung und Bedeutung der SAP-Systeme stellen Schwachstellen hier eine bedeutende Gefahr dar. CVE-2025-31324 wurde durch Sicherheitsforscher Ende 2024 aufgedeckt und mit dem Maximalwert von 10. 0 im CVSS-Bewertungssystem als extrem kritisch eingestuft. Die Schwachstelle betrifft einen spezifischen Endpunkt mit der Pfadangabe "/developmentserver/metadatauploader", über den Angreifer unautorisiert Dateien hochladen können. Dadurch ist es möglich, Web-Shells in das System einzuschleusen, was eine Fernsteuerung und Manipulation ermöglicht. Bereits Anfang 2025 gab es erste Anzeichen für erhöhte Aktivitäten rund um die Schwachstelle. Sicherheitsbehörden und Unternehmen erkannten vermehrt Tests mit verschiedenen Payloads, die offenbar die Verwundbarkeit ausloten sollten.
Zwischen Mitte und Ende März kam es zu erfolgreichen Kompromittierungen, bei denen Web-Shells abgespeichert und genutzt wurden. Die ersten bekannten Angriffe wurden von Mandiant, dem Sicherheitsunternehmen aus dem Google-Umfeld, auf den 12. März datiert. Von dort an breitete sich die Ausnutzung zunehmend aus, und mehrere Gruppen begannen, die Lücke opportunistisch zu verwenden. Die Hackergruppe Chaya_004 verwendet eine einzigartige Variante von Web-Shells, die auf der Programmiersprache Golang basieren, und mit dem Namen SuperShell bezeichnet werden. Golang, eine von Google entwickelte Programmiersprache, ermöglicht plattformübergreifende und effiziente Anwendungen, was den Angreifern große Flexibilität bietet. SuperShell erlaubt eine robuste Steuerung kompromittierter Server über Web-basierte Schnittstellen und enthält fortgeschrittene Funktionen zur Umgehung von Sicherheitsvorkehrungen. Eine genaue Analyse der eingesetzten Infrastruktur zeigte, dass angrenzend zu der IP-Adresse 47.
97. 42. 177, welche direkt mit SuperShell in Verbindung steht, weitere bedrohliche Dienste aktiv sind. Unter anderem wurden unübliche offen Ports erkannt, die HTTP-Verbindungen mit gefälschten Zertifikaten betreiben, welche Cloudflare simulieren. Darüber hinaus teilen sich diverse von der Gruppe genutzte Tools auf verschiedenen Teilen der Infrastruktur die gleiche Herkunft. Werkzeuge wie NPS, SoftEther VPN, Cobalt Strike, Asset Reconnaissance Lighthouse (ARL), Pocassit, GOSINT sowie GO Simple Tunnel wurden wiederholt identifiziert. Die Verwendung zahlreicher chinesischsprachiger Tools und die bevorzugte Nutzung chinesischer Cloud-Anbieter deuten stark darauf hin, dass die Chaya_004-Gruppe aus China operiert. Dies unterstreicht erneut die geopolitische Dimension moderner Cyberangriffe, in denen state-affiliated Akteure mit hohen technischen Fähigkeiten eine wesentliche Rolle spielen.
Die Angriffsvektoren richten sich nicht nur gegen Unternehmensnetzwerke, sondern auch gegen kritische Infrastruktur und staatliche Stellen, was die Bedrohungslage massiv verschärft. Die Ausweitung solcher Attacken ist besonders besorgniserregend, da neben der reinen Informationsbeschaffung auch das Schürfen von Kryptowährungen über kompromittierte Systeme beobachtet wird. Durch die immense Rechenleistung von Industrieanlagen und Unternehmensservern können Angreifer direkt finanzielle Gewinne erzielen. Gleichzeitig nutzen weniger versierte Angreifer bereits ausgenutzte Systeme, um eigenen Schadcode auszuführen und damit den Schaden sowie die Komplexität der Angriffe weiter zu vergrößern. Die Sicherheitsexperten von Forescout und Onapsis betonen deshalb, wie wichtig ein schnelles und umfassendes Patchmanagement ist. Das Einspielen von Sicherheitsupdates für SAP NetWeaver, die den Upload-Endpunkt absichern, muss unverzüglich erfolgen.
Darüber hinaus sollten Administratoren den Zugang zu sensiblen Schnittstellen wie dem Metadata Uploader stark einschränken und die Visual Composer Services deaktivieren, sofern diese nicht zwingend benötigt werden. Ein kontinuierliches Monitoring des Netzwerkverkehrs und der Systemaktivitäten ist unerlässlich, um frühzeitig verdächtige Abläufe zu erkennen und zu unterbinden. In der Praxis zeigt sich, dass auch nach offiziellen Patches das Risiko durch bereits deployed Web-Shells hoch bleibt. Erfahrene Angreifer vermögen vorhandene Backdoors persistent zu halten und erweitern ihre Zugänge kontinuierlich, um längerfristigen Zugriff zu sichern. Die Gefahr durch automatisierte Scans und opportunistische Angreifer steigt dadurch, sodass Unternehmen neben präventiven Maßnahmen auch verstärkte Reaktions- und Erkennungsmechanismen implementieren sollten.
Insbesondere steht die Cybersecurity-Branche nun vor der Herausforderung, die Verbreitung der Golang-basierten SuperShell und ähnlicher Werkzeuge eingehend zu untersuchen. Durch das Verständnis der technischen Funktionsweise kann effektiver Schutz entwickelt und Verteidigungsstrategien an moderne Angriffsmodelle angepasst werden. Die Kombination von hochentwickelten Post-Exploitation-Frameworks wie Brute Ratel C4 und selbstentwickelten Web-Shells erhöht die Komplexität und den Aufwand für Sicherheitsteams erheblich. Darüber hinaus rufen die aktuellen Erkenntnisse Unternehmen dazu auf, ihre gesamte IT-Architektur kritisch zu prüfen. Oftmals sind Schwachstellen in gängigen Plattformen wie SAP nur eine Lücke im Sicherheitsgefüge. Nur mit einem ganzheitlichen Ansatz, der auch das Identitätsmanagement, Netzwerksegmentierung, Zero-Trust-Konzepte und regelmäßige Sicherheitsüberprüfungen umfasst, lässt sich das Angriffspotenzial signifikant reduzieren.
Nicht zuletzt zeigt der Vorfall auch die zunehmende Professionalisierung von Cyberkriminalität. Die Nutzung moderner Programmiersprachen, komplexer Infrastrukturen und ausgeklügelter Täuschungsmaßnahmen sind nur einige Merkmale eines teils staatlich unterstützten Angreiferumfelds. Die internationale Zusammenarbeit und ein intensiver Informationsaustausch unter Sicherheitsbehörden und privaten Institutionen sind deshalb essenziell, um zeitnah auf Bedrohungen reagieren und Schadensbegrenzung betreiben zu können. Insgesamt unterstreicht die Ausnutzung der SAP-Sicherheitslücke CVE-2025-31324 die anhaltende Dringlichkeit, Cyberabwehr auf höchstem Niveau zu etablieren. Unternehmen sollten den Vorfall zum Anlass nehmen, ihre IT-Sicherheitsmaßnahmen zu überprüfen, präventive Schutzmechanismen konsequent umzusetzen und auf sich wandelnde Risiken schnell zu reagieren.
Nur so lässt sich die Gefahr durch Angriffe wie die von Chaya_004 und anderen Gruppen nachhaltig eindämmen und der Schutz sensibler Geschäftsprozesse gewährleisten.