Im digitalen Zeitalter entwickeln sich Cyberangriffe ständig weiter und setzen dabei zunehmend auf intelligente Techniken, um Sicherheitsmaßnahmen zu umgehen. Eine aktuelle Bedrohung, die sich massiv ausgebreitet hat, ist die Nutzung von Cloudflare-Tunneln durch Cyberkriminelle, um Remote-Access-Trojaner, kurz RATs, über komplexe Phishing-Ketten zu verbreiten. Diese neue Malware-Kampagne, bekannt als SERPENTINE#CLOUD, stellt eine ernstzunehmende Gefahr für Unternehmen und Einzelpersonen dar und zeigt auf, wie Angreifer legitime Cloud-Infrastruktur missbrauchen, um ihre Angriffspfade zu verschleiern und schwer fassbar zu bleiben. Dabei offenbaren sich neue Herausforderungen für die Cybersecurity-Community, die sich verstärkt auf innovative Verteidigungsstrategien ausrichten muss. Die Kampagne wurde erstmals im Jahr 2025 von Sicherheitsforschern dokumentiert und richtet sich vorwiegend gegen Ziele in den USA, Großbritannien, Deutschland sowie weitere europäische und asiatische Länder.
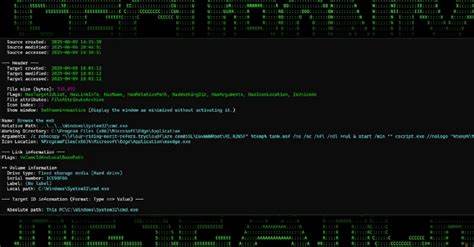
Das Vorgehen der Angreifer verdeutlicht, wie technische Komplexität mit sozialer Manipulation kombiniert wird, um maximale Effektivität zu erreichen und Opfer zu täuschen. Die Strategie startet meist mit täuschend echten Phishing-E-Mails, die häufig das Thema Rechnungsstellung oder Zahlungen behandeln. Solche Nachrichten enthalten Links zu ZIP-Archiven, welche wiederum bösartige Windows-Verknüpfungsdateien (LNK) enthalten. Diese LNK-Dateien sind so gestaltet, dass sie als scheinbar harmlose Dokumente wahrgenommen werden, wodurch die Wahrscheinlichkeit erhöht wird, dass Opfer sie öffnen und so unbewusst den Infektionsprozess starten.
Sobald ein Opfer die Verknüpfung aktiviert, wird ein mehrstufiger Infektionsprozess in Gang gesetzt, der es den Angreifern ermöglicht, Schadcode im Arbeitsspeicher auszuführen, ohne Dateien dauerhaft auf der Festplatte zu hinterlassen – eine Technik, die als „Living off the Land“ bekannt ist und die Erkennung durch klassische Antivirenprogramme erheblich erschwert. Ein zentraler Bestandteil des Angriffs ist dabei die Nutzung von Python-basierten Shellcode-Loadern, die gepackten Payloads wie AsyncRAT oder Revenge RAT im Speicher ausführen. Diese Loader sind häufig mit Open-Source-Tools wie Donut verschleiert, was es Verteidigern erschwert, den Schadcode zu analysieren. Die Angreifer verwenden zudem eine Reihe von Skripts, darunter Windows Script Files (WSF) und Batch-Dateien, die aus der Cloudflare-Tunnel-Infrastruktur geladen werden. Dabei fungiert Cloudflare als Tarnung, indem legitime Subdomains wie „*. trycloudflare.
com“ genutzt werden, um Schadsoftware zu hosten und so erkannten Malwareschutzmechanismen zu entgehen, da diese Cloudflare-Domains aufgrund ihres legitimen Ursprungs oft nicht blockiert werden. Dieses Vorgehen bietet den Angreifern den Vorteil, dass sie keine eigenen Domains registrieren oder VPS-Server mieten müssen. Stattdessen können sie Schadcode direkt von kompromittierten lokalen Maschinen über temporäre Cloudflare-Tunnel öffentlich zugänglich machen, was die Flexibilität und Anonymität ihrer Operationen erhöht. Die vielschichtige Aktivierungskette ist äußerst geschickt konstruiert. Nach dem Start durch die Verknüpfung laden die Skripte zunächst weitere Dateien von Cloudflare-Tunnel-unterstützten WebDAV-Servern herunter. Diese Dateien werden unauffällig per „cscript. exe“, dem Windows-Skript-Ausführungsprogramm, gestartet und dienen als „Lightweight“-Loader, der Stück für Stück weitere Infektionsstufen aktiviert. Ein Batch-Skript namens „kiki.
bat“ ist zentraler Bestandteil und sorgt unter anderem dafür, dass dem Benutzer eine echte PDF-Datei als Ablenkung angezeigt wird, während im Hintergrund Antiviren-Software geprüft und weitere Python-Payloads heruntergeladen und ausgeführt werden. Die Nutzung solcher Täuschungsmanöver verringert die Wahrscheinlichkeit, dass Opfer den Angriff bemerken. Ein interessantes Detail ist die Vermutung, dass Teile des Schadcodes mithilfe großer Sprachmodelle (Large Language Models) wie KI-Programmen geschrieben wurden, da die Skripte klar strukturierte Kommentare enthalten, die bei traditionell manuell geschriebenem Schadcode eher ungewöhnlich sind. Diese Kombination technologischer und sozialer Techniken macht es für Unternehmen schwer, den Angriff frühzeitig zu erkennen und abzuwehren. Die Täter hinter der Kampagne sind aktuell nicht identifiziert, jedoch deuten die verwendete Sprache und Schreibweise darauf hin, dass sie gut Englisch sprechen.
Dies könnte auf westliche oder international agierende Gruppen hinweisen. Darüber hinaus ist auffällig, dass sich die initialen Zugangswege der Kampagne ändern: Anfangs wurden URL-Verknüpfungen verbreitet, inzwischen setzen die Täter verstärkt auf LNK-Dateien, um Sicherheitsmechanismen zu umgehen. Die Flexibilität und Anpassungsfähigkeit dieser Kampagne zeigen eine mögliche zunehmende Professionalität der Angreifer. Die Malware-Familien, die über diese Kampagne verbreitet werden, umfassen unter anderem AsyncRAT, GuLoader, PureLogs Stealer, Remcos RAT, Venom RAT und XWorm. Diese Tools erlauben Fernzugriff, Datendiebstahl und weiterreichende Kontrolle über infizierte Systeme, was für die Opfer schwerwiegende Konsequenzen nach sich ziehen kann. Bemerkenswert ist auch, dass es sich bei der SERPENTINE#CLOUD-Kampagne um eine Weiterentwicklung bekannter Malware-Operationen handelt.
Frühere Kampagnen mit ähnlichen Techniken wurden bereits in den Vorjahren von Sicherheitsunternehmen wie eSentire und Proofpoint dokumentiert. Dennoch weist die aktuelle Kampagne eine größere Komplexität und stärkere Code-Obfuskation auf, was die Analyse erschwert und die Attacke widerstandsfähiger gegen Gegenmaßnahmen macht. Sicherheitsexperten warnen, dass solche kraftvollen Techniken immer weiter Verbreitung finden werden, da sie sehr effektiv sind und zugleich vergleichsweise geringe technische Hürden aufweisen. Die Ausnutzung legitimer Cloud-Infrastrukturen stellt zudem ein erhebliches Problem für Firewalls, Intrusion Detection Systeme und andere Sicherheitswerkzeuge dar. Dies erfordert von Unternehmen und Organisationen eine Anpassung ihrer Sicherheitsstrategien. Neben technischen Maßnahmen gewinnt die Sensibilisierung der Nutzer an Bedeutung, da soziale Ingenieurmethoden zentraler Bestandteil der Infektionsketten sind.
Mitarbeiterschulungen, Verifizierung von verdächtigen E-Mails und deren Anhängen sowie der Einsatz fortschrittlicher E-Mail-Filter tragen dazu bei, derartige Angriffe frühzeitig zu erkennen. Ebenso wichtig ist der Einsatz moderner Endpoint Detection and Response (EDR)-Lösungen, die Verhalten im Arbeitsspeicher analysieren und so auch in-memory-Angriffe entdecken können. Darüber hinaus sollten IT-Teams Cloudflare- oder andere Cloud-Infrastrukturen im Netzwerk genau beobachten, um ungewöhnlichen Traffic schnell zu identifizieren. Die nachhaltige Abwehr von Phishing-basierten Malware-Kampagnen ist nur durch ein Zusammenspiel von Technologie, Prozessen und Schulungen möglich. Ein Blick in verwandte Malware-Kampagnen zeigt zudem, dass koordinierte Angriffe in unterschiedlichen Regionen mit ähnlich komplexen Techniken stattfinden.
Etwa die Shadow Vector-Kampagne in Kolumbien, die SVG-Dateien zum Einschleusen von Remote-Access-Trojanern nutzt, zeigt, wie heute mehrere Malware-Familien und Lieferketten ineinandergreifen und sich weiterentwickeln. Auch soziale Engineering-Techniken wie das sogenannte ClickFix, bei dem Nutzer durch scheinbar harmlose Aktionen wie das Lösen von CAPTCHAs zur Installation von Malware verleitet werden, nehmen zu und verdeutlichen, dass das Hauptziel der Angreifer häufig darin besteht, die Benutzer selbst zum Auslösen der Infektion zu bewegen. Die zunehmende Vielfalt und Raffinesse von Cyberangriffen wie der SERPENTINE#CLOUD-Kampagne unterstreicht die Notwendigkeit für Unternehmen jeder Größe, ihre Cybersicherheits-Architektur regelmäßig zu überprüfen und anzupassen. Nur so kann man dem dynamischen Bedrohungsumfeld wirksam begegnen.
Neben der technischen Abwehr sind vor allem auch proaktive Informationsbeschaffung, Zusammenarbeit mit Sicherheitsforen und intensives Monitoring der sich ständig wandelnden Bedrohungslandschaft von entscheidender Bedeutung. Zusammenfassend zeigt die neue Malware-Kampagne eine gefährliche Entwicklung bei der Nutzung von Cloud-Tunnel-Infrastrukturen für Cyberangriffe. Die Mischung aus tiefgehender technischer Expertise, sozialer Manipulation und der Ausnutzung legitimer Cloud-Dienste forciert eine anspruchsvolle Bedrohungslage, die die Cybersicherheit weltweit vor große Herausforderungen stellt. Ein umfassendes Sicherheitskonzept, das technische und menschliche Faktoren berücksichtigt, ist der beste Schutz vor solchen Angriffen der nächsten Generation.