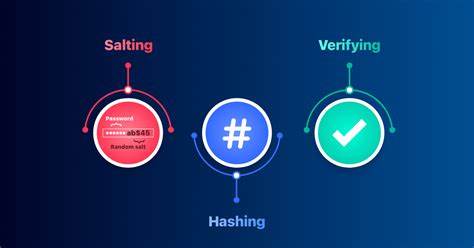
Die Sicherheit von Passwörtern ist eine der wichtigsten Säulen der Informationssicherheit und stellt zugleich eine der größten Herausforderungen für Entwickler und Administratoren dar. In einer zunehmend digitalisierten Welt nehmen Angriffsformen wie Rainbow-Table-Attacken oder Kollisionsangriffe auf Passwort-Hashes zu. Diese Methoden zielen darauf ab, gespeicherte Passwort-Hashes zurückzurechnen oder zu erraten, sodass Angreifer Zugang zu Benutzerkonten erhalten. Vor diesem Hintergrund wird deutlich, dass herkömmliche Passwort-Hashing-Verfahren oft nicht ausreichend sind, um modernen Angriffstechniken standzuhalten. Traditionell werden Passwörter gehasht und meist noch zusätzlich mit einem Salt versehen. Hashing ist ein Einwegprozess, der eine Eingabe, hier das Passwort, in eine scheinbar zufällige Zeichenfolge mit fester Länge umwandelt.
Salting wiederum vermindert die Gefahr durch Rainbow-Tables, da für jeden Nutzer individuell unterschiedliche, zufällige Werte zum Passwort hinzugefügt werden, bevor das Hashing stattfindet. Dennoch bleibt das Risiko aufgrund von Kollisionen, Rechenleistung und spezialisierten Angriffsmethoden bestehen. Eine innovative Methodik, die aktuell Aufmerksamkeit in der Sicherheitsszene genießt, ist die Kombination von Passwort-Hashes mit einer begrenzten Menge an Preimage-Daten – also ausgewählte Teilabschnitte des ursprünglichen Passwortes, die mit dem Hash gespeichert werden. Diese zusätzlichen Informationen könnten zufällig ausgewählte Zeichen aus dem Passwort sein, zusammen mit deren Position im String. Dadurch entsteht eine zusätzliche Verifikationsebene neben dem Hash und dem Salt, die bei der Authentifizierung abgeprüft wird.
Die Idee dahinter ist recht simpel aber wirkungsvoll: Selbst wenn Hacker eine Rainbow-Table berechnen oder eine Kollision ausnutzen, reichen die erlangten Hash-Werte nicht aus, um das Zielkonto zu übernehmen. Denn neben dem Übereinstimmen des Hashes muss das übermittelte Passwort auch jene spezifischen Zeichen an exakt den gespeicherten Positionen enthalten. Dies erschwert das Erraten von gültigen Passwörtern deutlich, da diese teilweise bekannten Teilinformationen berücksichtigt werden müssen. Dadurch wird der Angriff in der Praxis bedeutend komplexer und ressourcenintensiver. Zum Beispiel könnte ein gespeicherter Passwort-Hash-Eintrag zusätzlich eine Zeichen-Position-Kombination wie "t2:%7" umfassen, was bedeutet, das zweite Zeichen des Passworts ist ein 't' und das siebte Zeichen muss ein bestimmter Wert sein.
Diese Informationen werden bei der Einwahl abgeglichen: Diese sogenannte "Preimage-Datenvalidierung" ist eine zusätzliche Hürde für Angreifer, die eine Hash-Kollision ausnutzen wollen. Natürlich bringt diese Methode auch Herausforderungen mit sich. Ein wesentlicher Aspekt ist die Offenlegung geringfügiger Passwortinformationen. Zwar handelt es sich nur um kleine Datenfragmente, doch jedes Stück Information, das potenziellen Angreifern zugänglich ist, kann theoretisch ihr Vorgehen erleichtern. Deshalb ist die Wahl und die Menge der gespeicherten Preimage-Daten kritisch. Zu viele abgelegte Details reduzieren die Passwortentropie und somit die tatsächliche Sicherheit. Umgekehrt erhöht zu geringe Information die Wahrscheinlichkeit, dass ein Angreifer eine gültige Kombination errät. Die Balance heißt daher: so wenig wie möglich und so viel wie nötig. Die ausgewählten Charaktere sollten zufällig verteilt sein, so dass keine Muster erkennbar werden.
Weiterhin sollte aus der Menge der Preimage-Daten ersichtlich sein, wie stark die Sicherheit durch deren Offenlegung beeinträchtigt wird. In der Fachwelt sind Modelle in Erprobung, die diese Schwächung quantifizieren können, damit Entwickler fundiert entscheiden, wie viele und welche Passwortinformationen sie speichern wollen. Es besteht zudem eine wichtige Voraussetzung: Das zugrundeliegende Passwort sollte ausreichend stark und komplex sein. Ist das Passwort schwach, macht auch die zusätzliche Preimage-Datenprüfung wenig Sinn. Denn Angreifer könnten selbst mit Teilinformationen und Hashangriffen das Passwort recht schnell erraten. Daher ist eine Kombination aus langer Passwortlänge, hoher Komplexität, Standard-Salting-Verfahren, moderner Hashing-Methodik und der vorgeschlagenen Zusatzprüfung umso wirkungsvoller.
Im Vergleich zu herkömmlichen Hashverstärkungen, wie etwa dem iterativen Hashing durch Algorithmen wie bcrypt, scrypt oder Argon2, bringt die Preimage-Datenmethode einen neuen Ansatz. Während iteratives Hashing vor allem darauf zielt, das Berechnen eines Hashes teurer und zeitaufwändiger für Angreifer zu machen, setzt die Kombination aus Hash und Preimage-Daten auf eine doppelte Hürde: Korrekte Hash-Werte und gleichzeitige Übereinstimmung mit Teilpasswortinformationen. Trotzdem sollte diese Methode nicht als Ersatz für bewährte Passwort-Hashing-Verfahren verstanden werden. Vielmehr handelt es sich um eine zusätzliche Option, die besonders in Fällen leichter implementiert werden kann und dort Sinn ergibt, wo Ressourcen oder Kompatibilitätsprobleme den Einsatz komplexerer Verfahren erschweren. Zum Beispiel könnte die Preimage-Daten-Integration in bestehende Systeme wie Jetty-Anwendungskonten als ergänzender Sicherheitsmechanismus implementiert werden.
Auch in der Praxis zeigen Sicherheitsforscher, dass neue Angriffsformen stetig entstehen. Ein Beispiel ist die Nutzung von sogenannten "Hash-Chains", die aus einer Kombination verschiedener Hash-Algorithmen bestehen. Die Idee ist, die Sicherheitslücke eines einzelnen Hash-Algorithmus durch Kaskadierung zu schließen. Hierbei wird ein Passwort mehrfach mit unterschiedlich starken Algorithmen gehasht – zuerst mit SHA-256, danach mit SHA-512. Trotz gewisser Vorteile besteht aber die Aussage, dass Angreifer mit genügend Ressourcen diese Verfahren ebenfalls bewältigen können, da sie die Kaskade nachbilden und neue Rainbow-Tables erzeugen können. Daher rückt das vorgestellte Konzept der Preimage-Datenspeicherung als Erweiterung in den Fokus: Es verbindet den einmalig berechneten Hash mit dynamischen, schwer vorhersehbaren Informationen aus dem Passwort selbst.
Dies erhöht signifikant die Anforderungen an einen Angreifer, der plausible Passwortkandidaten generieren will, die zu gesicherten Einträgen passen. Ein praktisches Szenario kann verdeutlichen, wie das Verfahren in der Anwender-Security Vorteile bringt. Beim Login werden zuerst Hash und Salt wie üblich validiert. Anschließend prüft das System, ob die in der Datenbank gespeicherten Zeichen an den angegebenen Positionen mit dem eingegebenen Passwort übereinstimmen. Nur wenn beide Bedingungen erfüllt sind, wird die Authentifizierung gewährt. Damit wäre eine Attacke, bei der ein Angreifer nur die Hash-Werte ausliest und versucht, ein gleichwertiges Passwort zu finden, deutlich erschwert, da das zufällig extrahierte Zeichen und die Positionen unbekannt bleiben. Dieser Weg fordert jedoch auch eine sorgfältige Implementierung. Es muss gewährleistet sein, dass die Preimage-Daten sicher gespeichert werden, beispielsweise in verschlüsselter Form oder durch Zugriffskontrollen geschützt.
Ansonsten wird das System angreifbar, wenn diese Zusatzinformationen offengelegt werden. Zusammenfassend lässt sich sagen, dass die Kombination aus Passwort-Hash und limitierten Preimage-Daten eine vielversprechende Erweiterung zur Verbesserung der Passwortsicherheit darstellt. Sie ist gerade dort von Vorteil, wo zusätzliche Komplexität durch iterative Hashverfahren nicht praktikabel ist und bietet eine zusätzliche Schutzebene gegen gängige Angriffe wie Rainbow-Table-Nutzung und Hash-Kollisionen. Neben der technischen Umsetzung ist es jedoch entscheidend, dass Nutzer weiterhin zu starken, einzigartigen Passwörtern angehalten werden. Die Sicherheit von Zugriffen besteht immer aus mehreren Bausteinen, deren Zusammenspiel den Schutz garantiert. Die Forschung und Integration neuer, kombinierter Lösungsansätze wie der hier beschriebenen sorgt dafür, dass Systeme gegenüber immer raffinierteren Angriffstechniken besser gerüstet sind.
Die Zukunft wird zeigen, wie diese Methoden weiter verbessert und in Standardpraktiken aufgenommen werden können. Solche Innovationen tragen maßgeblich dazu bei, das zunehmend sensible Thema Passwortschutz in einer digitalen Gesellschaft sicherer zu gestalten und das Vertrauen der Nutzer in Online-Dienste zu stärken.