Kryptowährungen haben in den letzten Jahren einen enormen Aufschwung erlebt und sind zu einem beliebten Investitions- und Handelsinstrument geworden. Doch während das Interesse an digitalen Währungen stetig wächst, nehmen auch die Betrugs- und Sicherheitsrisiken zu. In diesem Artikel werden die häufigsten Kryptowährungsbetrügereien erläutert und aufgezeigt, wie man sich vor Angriffen schützen kann. Eine der häufigsten Betrugsmaschen im Zusammenhang mit Kryptowährungen sind betrügerische Airdrops. Bei einem Airdrop handelt es sich um die Verteilung von Kryptowährungstoken an eine Vielzahl von Wallet-Adressen, in der Regel kostenlos. Diese Airdrops werden oft mit dem Start eines neuen Tokens oder DeFi-Protokolls in Verbindung gebracht, um Aufmerksamkeit und neue Anhänger zu gewinnen. Nicht alle Token, die in unseren Wallets landen, sind jedoch vertrauenswürdig.
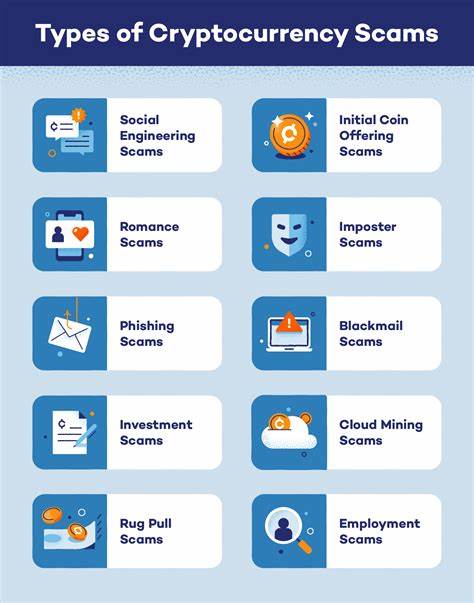
Insbesondere auf der Binance Smart Chain (BSC) sind in letzter Zeit viele betrügerische DeFi-Airdrops aufgetreten, bei denen Anleger glauben, plötzlich Tausende von Dollar wertvolle Token erhalten zu haben, die jedoch aufgrund fehlender Liquidität nicht handelbar sind. Ein weiterer häufiger Betrug sind Phishing-Angriffe, bei denen sich Betrüger als offizielle Unternehmen ausgeben, um Opfer dazu zu bringen, sensible Informationen preiszugeben. Insbesondere im Bereich der Kryptowährungen sind solche Betrugsfälle weit verbreitet. Eine grundlegende Vorsichtsmaßnahme ist es, niemandem zu vertrauen, selbst nicht seinem eigenen Schatten. Honeypots sind ebenfalls eine gängige Betrugsmasche. Hier locken die Herausgeber eines tokens Investoren mit immer höheren Preisen an, während sie tatsächlich die Kontrolle über den Verkauf des Tokens behalten. Dies kann dazu führen, dass Investoren mit wertlosen Token zurückgelassen werden, während die Betrüger mit beträchtlichen Gewinnen verschwinden.
Exploits und Protokollsicherheitslücken sind weitere häufige Betrugsfälle, bei denen technisch versierte Personen Schwachstellen in DeFi-Projekten ausnutzen können, um große Geldbeträge zu stehlen. Auch sogenannte "Rug Pulls" sind weit verbreitete Betrügereien im DeFi-Bereich, bei denen die Betrüger einen neuen Token erstellen, einen Liquiditätspool dafür starten und dann alles Geld abziehen. Um sich vor diesen Arten von Angriffen zu schützen, gibt es verschiedene Sicherheitsmaßnahmen, die man ergreifen kann. Dazu gehört die Verwendung von Zwei-Faktor-Authentifizierung für Konten, die Aktivierung von Passwortschutz auf dem Telefon, die Verwendung unterschiedlicher Passwörter für verschiedene Börsen, das Überprüfen der Berechtigungen in Wallets und die Einrichtung von vertrauenswürdigen Adressen. Insgesamt ist es wichtig, sich der häufigsten Kryptowährungsbetrügereien bewusst zu sein und proaktiv Maßnahmen zu ergreifen, um sich vor Angriffen zu schützen.
Nur so können Anleger sicherstellen, dass ihre digitalen Vermögenswerte geschützt und vor potenziellen Betrügern sicher sind.