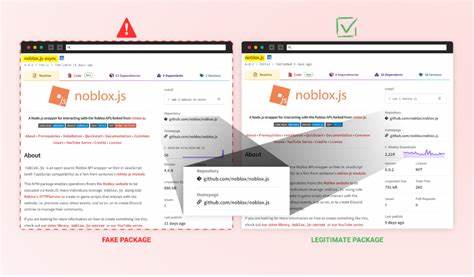
Die Sicherheit in der Softwareentwicklung wird zunehmend durch raffinierte Supply-Chain-Angriffe bedroht, bei denen Angreifer bösartige Pakete in beliebte Entwickler-Ökosysteme einschleusen. Aktuell sorgt ein neuer Vorfall für Aufsehen, bei dem mindestens über 3. 200 Nutzer des auf macOS basierenden Cursor-Editors durch manipulierte npm-Pakete kompromittiert wurden. Diese Angriffe unterstreichen die wachsende Bedrohungslage für Entwickler und IT-Sicherheitsverantwortliche, die auf vertrauenswürdige Open-Source-Komponenten angewiesen sind. Cursor, ein auf Künstlicher Intelligenz basierender Quellcode-Editor, erfreut sich in Entwicklerkreisen großer Beliebtheit. Es handelt sich dabei um ein Tool, das den Programmierprozess durch intelligente Vorschläge und Automatisierungen optimiert. Diese Attraktivität haben sich Angreifer zu Nutze gemacht, indem sie drei schädliche npm-Pakete veröffentlichten, die sich als nützliche Erweiterungen tarnten.
Die Namen der betroffenen Pakete lauten sw-cur, sw-cur1 und aiide-cur. Während sich die ersten beiden Pakete am 13. Februar 2025 unter dem Pseudonym „gtr2018“ in der npm-Registry verteilten, wurde das dritte Paket am 14. Februar 2025 von einem Nutzer mit dem Alias „aiide“ hochgeladen. Zusammen hatten sie bis jetzt mehr als 3. 200 Downloads. Was diese Pakete so gefährlich macht, ist ihre Fähigkeit, zunächst Nutzeranmeldedaten von Cursor zu stehlen. Anschließend laden sie eine verschlüsselte Nutzlast von von den Tätern kontrollierten Servern herunter, um die „main. js“-Datei des Editors zu überschreiben. Dabei deaktivieren sie auch die automatischen Updates der Anwendung, was einen dauerhaften Zugriff auf dem betroffenen System ermöglicht.
Diese Technik der sogenannten „patch-basierten Kompromittierung“ stellt einen besonders ausgeklügelten Angriff dar, denn sie erlaubt es den Angreifern, schädliche Logik in bereits existierende und als vertrauenswürdig angesehene Software einzuschleusen. Die Modifikation von Kernkomponenten wie der main. js führt dazu, dass die schadhaften Funktionen tief in den Workflow des Editors integriert sind. Nach der Infektion werden alle Cursor-Prozesse beendet und die Software neu gestartet, wodurch die schädlichen Funktionen automatisch ausgeführt werden. Dies gibt den Angreifern im Hintergrund die Möglichkeit, beliebigen Code im Kontext der Anwendung auszuführen – und damit Zugriff auf sensible API-Token, Signierschlüssel und Netzwerkverbindungen. Eine Besonderheit dieses Angriffs liegt in der Persistenz: Selbst wenn die bösartigen npm-Pakete manuell entfernt werden, bleiben die Schadfunktionalitäten aktiv, da die veränderten Dateien nicht automatisch rückgängig gemacht werden.
Betroffene Entwickler müssen daher oft ihre Software vollständig neu installieren, um die Gefahr zu bannen. Das zeigt, wie nachhaltig und tiefgreifend moderne Supply-Chain-Attacken sein können und warum sie eine der größten Bedrohungen für die Softwareentwicklung darstellen. Die Motivationen der Angreifer hinter diesen npm-Paketen sind eng mit der wachsenden Nachfrage nach KI-gestützten Entwicklungstools verbunden. Die Pakete werben mit dem Versprechen, einen besonders günstigen Zugang zur Cursor-API zu bieten, was vor allem Entwickler mit begrenztem Budget anlockt. Diese Kombination aus attraktivem Angebot und versteckter Schadsoftware setzt genau an den Interessen der Zielgruppe an und macht die Kampagne besonders heimtückisch. Die Untersuchung des Sicherheitsunternehmens Socket hebt außerdem hervor, dass die betroffenen npm-Bibliotheken auch Netzwerkanrufe zu verdächtigen Domains wie t. sw2031[. ]com und api. aiide[. ]xyz ausführen, wodurch die Gefahr von Datenleckagen noch steigt.
Neben dem direkten Diebstahl von Zugangsdaten könnten weiterreichende Angriffe, etwa das Einschleusen von Ransomware oder Spionagesoftware, auf diesem Weg realisiert werden. Zudem offenbart der Vorfall eine neue Dimension der Supply-Chain-Bedrohung: Die schädlichen Pakete greifen nicht nur die eigentlichen Installationen an, sondern unterlaufen auch Vertrauensmechanismen von Programmen, die hohe Rechte haben und sensible Daten verarbeiten. Indem der Schadcode innerhalb legitimer Prozesse läuft, erhält er dieselben Rechte und bleibt oftmals unerkannt. Neben diesem Angriff auf Cursor wurden weitere bösartige npm-Pakete wie pumptoolforvolumeandcomment und debugdogs entdeckt, die speziell auf die Kryptowährungsplattform BullX abzielen. Diese Pakete sammeln Wallet-Daten, Zugangsschlüssel und Handelsinformationen, die an Telegram-Bots weitergeleitet werden.
Auch diese Bedrohungen zeigen eindrucksvoll, dass Entwickler-Ökosysteme zunehmend in den Fokus von Kriminellen geraten, die gezielt auf finanzielle Gewinne abzielen. Darüber hinaus wurde ein weiteres legitimes npm-Paket namens rand-user-agent kompromittiert und mit einem Remote Access Trojaner (RAT) infiziert. Die schädlichen Versionen wurden ganz aktuell im Frühjahr 2025 veröffentlicht und ermöglichen es Angreifern, Befehle auszuführen, Dateien hochzuladen und das System zu manipulieren. Die Schwachstelle beim Schutz von Automatisierungstoken führte zur Übernahme der Paketrechte, was erneut die Wichtigkeit von stärkeren Authentifizierungsmaßnahmen verdeutlicht. Die genannten Fälle verdeutlichen, dass einfache Sicherheitsmaßnahmen wie das bloße Vermeiden von unbekannten, fragwürdigen Paketen nicht mehr ausreichen.
Entwickler und Sicherheitsverantwortliche müssen neue Strategien wie Versionssperrungen (Version Pinning), Überwachung von Dateiänderungen und Active Dependency Scanning implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen und zu unterbinden. Auch sollten Pakete, die nach der Installation Skripte ausführen oder Dateien außerhalb des üblichen npm-Verzeichnisses verändern, besonders kritisch betrachtet werden. Für Entwickler bietet sich zudem an, API-Zugriffe und geheim gehaltene Schlüssel sorgfältig zu isolieren und nicht in lokalen Entwicklungsumgebungen ungeschützt vorzuhalten. So lassen sich potenzielle Schäden nachhaltig minimieren. Die Sicherheitsszene appelliert daran, Open-Source-Komponenten nicht nur als Funktionsträger zu sehen, sondern auch als potenzielle Angriffsvektoren, die ständiger Kontrolle bedürfen. Abschließend zeigt dieser Vorfall auf eindrückliche Weise, wie komplex und ausgeklügelt moderne Cyberangriffe auf Entwickler eingreifen können.
Das rasche Aufkommen von KI-basierten Tools und das Streben nach kostengünstigen Lösungen bieten Kriminellen neue Angriffsflächen, die es gilt, mit innovativen technischen und organisatorischen Maßnahmen zu sichern. Nur so lässt sich verhindern, dass offene Software-Ökosysteme zum Einfallstor für schwerwiegende Sicherheitslücken und Datendiebstähle werden. Die verstärkte Zusammenarbeit zwischen Entwicklern, Sicherheitsfirmen und Plattformbetreibern wird entscheidend sein, um zukünftige Attacken erfolgreich abzuwehren. Auch Anwender sollten sensibilisiert sein, um verdächtige Pakete zu hinterfragen und im Zweifel auf bewährte Alternativen zurückzugreifen. Sicherheit in der heutigen Zeit erfordert ein ganzheitliches Bewusstsein – besonders im Umgang mit der Digitalisierung und den immer weiter verbreiteten Open-Source-Technologien.