NFT Digital Art Anlagestrategie

Vertrauen ist gut, Kontrolle ist besser: Sicherheitsrisiken von Chrome-Erweiterungen und MCP-Servern bei Sandbox-Überschreitung

Ein tiefgehender Einblick in die Sicherheitsrisiken, die durch die Kommunikation von Chrome-Erweiterungen mit Model Context Protocol (MCP) Servern auf lokalen Maschinen entstehen können, und wie diese Lücken die Sandbox-Sicherheitsmodelle umgehen und massive Gefahren für Systeme und Unternehmensnetzwerke darstellen.

Vertrauen ist gut, Kontrolle ist besser: Sicherheitsrisiken von Chrome-Erweiterungen und MCP-Servern bei Sandbox-Überschreitung

In der heutigen digitalen Welt sind Browsererweiterungen allgegenwärtig und bieten Anwendern eine einfache Möglichkeit, ihre Browserfunktionalitäten zu erweitern und zu personalisieren. Chrome, als einer der meistgenutzten Browser, ermöglicht umfangreiche Erweiterungen, die von einfachen Werkzeugen bis hin zu komplexen Anwendungen reichen. Doch gerade diese Freiheit birgt ein erhebliches Sicherheitsrisiko, wenn Erweiterungen mit lokalen Systemen kommunizieren und dabei bestehende Sicherheitsbarrieren umgehen können. Ein besonders kritischer Fall zeigt sich bei der Interaktion zwischen Chrome-Erweiterungen und sogenannten MCP-Servern (Model Context Protocol), die lokal auf Maschinen laufen. Die Schattenseite dieser Verbindungen birgt ein enormes Gefahrenpotenzial, das weit über die bislang bekannten Bedrohungen hinausgeht.

Dieser Beitrag beleuchtet, wie solche Angriffe zustande kommen, warum die Standard-Sandbox-Modelle von Chrome hier versagen und was Unternehmen sowie Privatanwender tun können, um ihre Systeme effektiv zu schützen. Das Model Context Protocol (MCP) hat sich in der letzten Zeit rasant entwickelt und wird vor allem eingesetzt, um KI-Agenten die Kommunikation mit verschiedenen Werkzeugen und Diensten auf einem Endgerät zu erleichtern. Grundsätzlich dient das Protokoll dazu, unterschiedliche Ressourcen wie Dateisysteme, Kommunikationsapps oder andere Services über eine einheitliche Schnittstelle zugänglich zu machen. MCP-Server laufen meist lokal auf dem System und ermöglichen es Anwendungen, mit den Ressourcen des Betriebssystems zu interagieren. Ein entscheidender Schwachpunkt liegt dabei in der meist fehlenden oder unzureichenden Authentifizierung zwischen Client und Server, was die Tore für Missbrauch weit öffnet.

Das Problem wird akut, sobald Chrome-Erweiterungen die Möglichkeit erhalten, mit einem lokalen MCP-Server zu kommunizieren. Erweiterungen können über das Netzwerkprotokoll localhost auf Schnittstellen zugreifen, die eigentlich nur intern für vertrauenswürdige Prozesse gedacht sind. Da MCP-Server häufig auf localhost angebunden sind und keinerlei Authentifizierung voraussetzen, kann eine scheinbar harmlose Erweiterung problemlos auf diesen Server zugreifen, Befehle absenden und so weitreichende Aktionen initiieren. Diese beinhalten oft sensible Operationen wie den Zugriff auf das Dateisystem, Verwaltung von Anwendungen oder sogar Kontrolle über Kommunikationsdienste wie Slack oder WhatsApp. Das Risiko eines echten Sandbox-Ausbruchs in Chrome ergibt sich aus der Kombination mehrerer Faktoren.

Obwohl Chrome strengere Maßnahmen für private Netzwerkzugriffe von Webseiten eingeführt hat, um etwa öffentliche Webseiten daran zu hindern, auf lokale Ports zuzugreifen, sind Chrome-Erweiterungen davon weitgehend ausgenommen. Erweiterungen besitzen in gewissem Umfang höhere Privilegien und sollen trotz Sandboxing in der Lage sein, mit bestimmten Systemressourcen zu interagieren. Doch gerade indem sie unkompliziert auf lokale MCP-Server zugreifen können, umgehen sie die als sicher geltenden Barrieren. Das Sandboxing, dessen Hauptaufgabe es ist, Browserprozesse voneinander und vom Betriebssystem zu isolieren und so das Risiko von Exploits zu minimieren, wird dadurch effektiv außer Kraft gesetzt. Ein Proof-of-Concept demonstrierte, wie schnell und einfach eine Chrome-Erweiterung ohne spezielle Berechtigungen einen MCP-Server auf localhost erkennt, sich mit ihm verbindet, die bereitgestellten Tools abruft und diese ausführt.

Insbesondere bei dem Setup eines lokalen MCP-Servers, der beispielsweise auf Port 3001 läuft und Zugriff auf ein Dateisystem-Plugin bietet, konnte die Erweiterung über SUS server-sent events (SSE) kommunizieren und beliebige Dateioperationen durchführen. Da das Protokoll keine Authentifizierung erzwingt, ist es für Angreifer ein leichtes, diese Schwachstelle auszunutzen. Nicht nur theoretisch, sondern bereits in der Praxis fanden sich MCP-Server, welche mit Slack, WhatsApp und anderen Diensten verbunden sind und ebenfalls keine Zugriffsbeschränkungen implementieren. Die Folge kann ein vollständiger Systemkompromiss sein. Unbefugte Erweiterungen können so nicht nur Daten stehlen, löschen oder manipulieren, sondern auch Schadsoftware nachladen, Systemeinstellungen verändern oder Unternehmensnetzwerke infiltrieren. Insbesondere in Unternehmen mit hohem Sicherheitsbedarf oder sensiblen Daten stellt dies ein gravierendes Risiko dar.

Die Problematik ist dabei nicht nur technischer Natur, sondern stellt auch neue Herausforderungen an die Governance und das Risikomanagement IT-gestützter Infrastruktur. Das Sicherheitsmodell von Chrome, besonders in Bezug auf Erweiterungen, basiert traditionell auf deklarativen Berechtigungen und strenger Trennung der Ausführungsumgebung. Erweiterungen müssen explizit im Manifest bestimmte Rechte angeben, wie etwa Zugriff auf das Dateisystem, Netzwerk oder Speicher. Doch der Zugriff auf localhost-Server wurde bislang als vertrauenswürdig betrachtet, wodurch Schutzmechanismen für diese Zone kaum Anwendung fanden. Die neuen Chromium-Veröffentlichungen ab 2023 setzen zwar stringentere Regeln für Webzugriffe auf private Netzwerke um, hier bleibt jedoch eine gefährliche Lücke für Erweiterungen erhalten. Angesichts der rasanten Verbreitung von MCP-Servern auf Entwickler- und Produktionsmaschinen müssen Sicherheitsteams diese Gefahr neu bewerten.

Oftmals werden solche Dienste ohne ausreichende Sicherheitskonzepte betrieben, was das Risiko erhöht. Für Unternehmen ist es daher unverzichtbar, den Einsatz und die Konfiguration von MCP-Servern zu überwachen, Zugangsrechte strikt zu regeln und die installierten Chrome-Erweiterungen gezielt zu kontrollieren und gegebenenfalls einzuschränken. Ebenso wichtig ist es, das Bewusstsein der Nutzer zu stärken und sie über die Risiken unbekannter oder nicht vertrauenswürdiger Browsererweiterungen aufzuklären. Die gute Nachricht ist, dass technische Maßnahmen zur Risikominimierung möglich sind. Das Einführen von Authentifizierungsmechanismen im MCP-Protokoll wäre ein erster Schritt, um unautorisierte Zugriffe zu verhindern. Daneben können Firewalls und Host-intrusion-detection-Systeme den Netzwerkverkehr zu lokalen MCP-Servern überwachen.

Auf der Browserseite sollten Erweiterungen nur mit expliziten Berechtigungen agieren dürfen und die Möglichkeiten des Zugriffs auf localhost restriktiver gehandhabt werden. Google könnte zudem weitere Sicherheitsmechanismen implementieren, die dieses Exploit-Szenario verhindern. Zusammenfassend zeigt der Zusammenhang zwischen Chrome-Erweiterungen, MCP-Servern und der damit verbundenen Sandbox-Überschreitung eine bislang unterschätzte Angriffsfläche, die für Anwender und Firmen gleichermaßen bedrohlich ist. Die Kombination aus fehlender Authentifizierung, weitreichenden Systemzugriffen und der Umgehung von Browser-Sicherheitsmechanismen macht diese Lücke zu einem ernstzunehmenden Problem in der heutigen IT-Sicherheitslandschaft. Wer heute noch MCP-Server einsetzt oder Erweiterungen nutzt, sollte dies mit äußerster Vorsicht und unter Berücksichtigung stringent implementierter Sicherheitsrichtlinien angehen, um nicht Opfer eines folgenschweren Angriffs zu werden.

Es ist eine Einladung an die gesamte Branche, bestehende Sicherheitsansätze kritisch zu hinterfragen und aktiv neue Schutzmaßnahmen zu entwickeln, bevor diese neue Bedrohung zur echten Katastrophe wird.

OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Adyen verfehlt Umsatzprognosen im ersten Quartal, bestätigt aber optimistischen Ausblick für 2025-2026
Samstag, 14. November 2026. Adyen verfehlt Umsatzprognosen im ersten Quartal, bestätigt aber optimistischen Ausblick für 2025-2026

Adyen, der niederländische Zahlungsdienstleister mit Sitz in Amsterdam, hat kürzlich seine Ergebnisse für das erste Quartal 2025 veröffentlicht. Trotz eines Umsatzanstiegs von 22 Prozent auf 534,7 Millionen Euro konnten die Erwartungen der Analysten mit durchschnittlich 541 Millionen Euro nicht ganz erfüllt werden.

Analyse des Stromausfalls im spanischen Stromnetz: Auswirkungen auf das Internet und die Digitalisierung
Samstag, 14. November 2026. Analyse des Stromausfalls im spanischen Stromnetz: Auswirkungen auf das Internet und die Digitalisierung

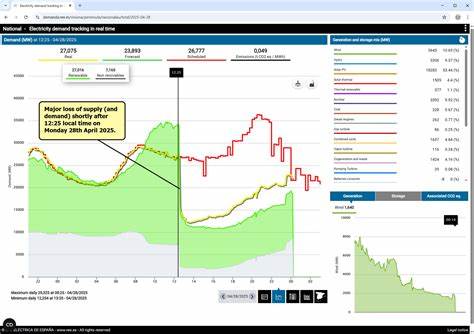
Am 28. April 2025 ereignete sich auf der Iberischen Halbinsel ein weitreichender Stromausfall, der Spanien und Portugal gleichzeitig betraf.

Stargate Data Center in Abilene, Texas: Ein Meilenstein der digitalen Infrastruktur
Samstag, 14. November 2026. Stargate Data Center in Abilene, Texas: Ein Meilenstein der digitalen Infrastruktur

Die rasante Digitalisierung unserer Welt führt zu einer stetig steigenden Nachfrage nach leistungsfähigen Rechenzentren. Das Stargate Data Center, das derzeit in Abilene, Texas, errichtet wird, spielt dabei eine Schlüsselrolle.

Schlange legt japanischen Hochgeschwindigkeitszug lahm: Spannungsleitung als kritischer Punkt im Schienennetz
Samstag, 14. November 2026. Schlange legt japanischen Hochgeschwindigkeitszug lahm: Spannungsleitung als kritischer Punkt im Schienennetz

Inmitten der intensiven Reisesaison von Japans Golden Week, in der Millionen Menschen das Land durchqueren, kam es auf der wichtigen Tokaido Shinkansen-Strecke zu einer ungewöhnlichen und beeindruckenden Störung. Eine Schlange, die sich um eine Stromleitung gewickelt hatte, verursachte einen kurzfristigen Stromausfall, der die Hochgeschwindigkeitszüge zwischen Kyoto, Nagoya und Osaka lahmlegte.

Ethena und TON ermöglichen USDe Stablecoin für über eine Milliarde Telegram-Nutzer
Samstag, 14. November 2026. Ethena und TON ermöglichen USDe Stablecoin für über eine Milliarde Telegram-Nutzer

Die Blockchain-Landschaft erlebt derzeit eine bedeutende Entwicklung durch die Partnerschaft zwischen Ethena, einer führenden Plattform für dezentrale Stablecoins, und The Open Network (TON), der Blockchain-Technologie hinter dem beliebten Messenger Telegram. Diese Kooperation hat das Ziel, den Stablecoin USDe einem enormen Publikum zugänglich zu machen – den mehr als einer Milliarde Nutzern von Telegram weltweit.

Circle plant Börsengang mit Bewertung von 5 Milliarden Dollar: Ein Meilenstein für Stablecoins und Krypto-Finanzierung
Samstag, 14. November 2026. Circle plant Börsengang mit Bewertung von 5 Milliarden Dollar: Ein Meilenstein für Stablecoins und Krypto-Finanzierung

Circle Internet Financial, das Unternehmen hinter dem populären Stablecoin USDC, steht erneut im Fokus der Finanzwelt, da es sich auf einen Börsengang (Initial Public Offering, IPO) vorbereitet, der eine Bewertung von bis zu 5 Milliarden US-Dollar anstrebt. Dieser Schritt wird als bedeutender Indikator für die Reife des Stablecoin-Marktes sowie für das Vertrauen in die Kryptoindustrie insgesamt angesehen.

Große Sprachmodelle und ihre begrenzten Auswirkungen auf den Arbeitsmarkt
Samstag, 14. November 2026. Große Sprachmodelle und ihre begrenzten Auswirkungen auf den Arbeitsmarkt

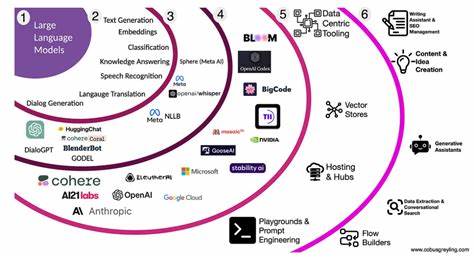
Die rasante Entwicklung von Künstlicher Intelligenz und insbesondere von großen Sprachmodellen wie ChatGPT hat weltweit Erwartungen geweckt, dass Arbeitsmarkt und Wirtschaft grundlegend transformiert werden könnten. Seit einigen Jahren wird intensiv darüber diskutiert, wie automatisierte Textverarbeitung, intelligente Chatbots und Sprachassistenzsysteme die Arbeit von Millionen Menschen verändern werden.

Weitere Artikel zum Thema
Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte
Samstag, 14. November 2026. Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte

Papst Leo XIV, bekannt als Robert Francis Prevost, ist eine Persönlichkeit, deren Herkunft mehr ist als nur ein genealogisches Rätsel – sie ist ein Spiegelbild der einzigartigen und vielfältigen Geschichte Amerikas und der Neuen Welt. Seine familiären Wurzeln reichen mehrere Jahrhunderte zurück und verbinden unter anderem spanische Edelpersonen, italienische Immigranten, französisch-kanadische Siedler sowie afro-amerikanische Vorfahren.

Bitcoin Angebotsverknappung: Wie „uralte“ Halter die frisch geschürften BTC übertreffen
Samstag, 14. November 2026. Bitcoin Angebotsverknappung: Wie „uralte“ Halter die frisch geschürften BTC übertreffen

Der Bitcoin-Markt befindet sich in einer fundamentalen Umbruchphase, getrieben von einer bemerkenswerten Entwicklung in der Angebotsseite der Kryptowährung. Der Anteil der sogenannten „uralten“ Bitcoin-Halter – jene, die ihre Coins seit mehr als zehn Jahren besitzen – wächst in einem Tempo, das die Anzahl der täglich neu geschürften Bitcoins übertrifft.

Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor
Freitag, 13. November 2026. Rostin Behnam: CFTC-Vorsitzender erklärt nur Bitcoin als Ware – Ethereum bleibt außen vor

In einer kürzlich veröffentlichten Stellungnahme sorgte Rostin Behnam, der Vorsitzende der Commodity Futures Trading Commission (CFTC), für Aufsehen, als er erklärte, dass nur Bitcoin als Rohstoff anerkannt werden könne, während Ethereum und andere Kryptowährungen nicht in dieselbe Kategorie fallen. Diese Aussage wirft Fragen auf und spiegelt die anhaltende Debatte über die Regulierung von Kryptowährungen wider, die in den letzten Jahren immer lauter geworden ist.

Kryptowährungen im Glücksspielmodus: Wie Memecoin-Erwähnungen ein Jahreshoch erreichen und den Markt prägen
Samstag, 14. November 2026. Kryptowährungen im Glücksspielmodus: Wie Memecoin-Erwähnungen ein Jahreshoch erreichen und den Markt prägen

Der Kryptomarkt erlebt eine bemerkenswerte Verschiebung der Anlegermentalität hin zu einem risikofreudigeren, fast spielerischen Umgang mit digitalen Vermögenswerten. Wie aktuelle Analysen von Santiment zeigen, haben sich die Online-Diskussionen rund um Memecoins im Jahr 2025 auf ein neues Hoch gesteigert, was die intensive Begeisterung und das gesteigerte Interesse an diesen hochspekulativen Token verdeutlicht.