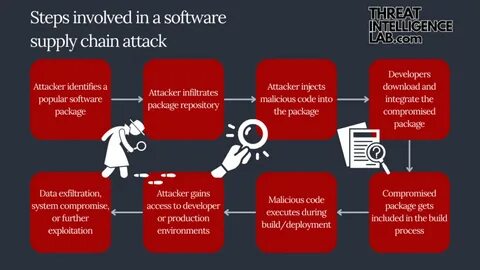
Open-Source-Code-Repositories sind ein zentraler Bestandteil der modernen Softwareentwicklung. Plattformen wie npm, PyPI und RubyGems bieten Millionen von Entwicklern weltweit einen schnellen Zugang zu Bibliotheken und Modulen, die sie für ihre Projekte nutzen können. Diese Verfügbarkeit und Flexibilität beschleunigen Entwicklungsprozesse, fördern Zusammenarbeit und ermöglichen innovative Lösungen. Allerdings kommen mit diesen Vorteilen auch erhebliche Sicherheitsrisiken: Open-Source-Repositories sind zunehmend Ziel von Supply-Chain-Angriffen – einer Angriffsform, bei der schädlicher Code nicht direkt in eine Software eingebracht wird, sondern über infizierte oder manipulierte Software-Komponenten eingeschleust wird. Forscher und Sicherheitsexperten warnen deshalb eindringlich vor der wachsenden Gefahr, die von diesen Repositories ausgeht, und zeigen Maßnahmen auf, um Risiken zu minimieren.
Einer der wichtigsten Aspekte der Bedrohungslage besteht darin, dass Angreifer gezielt auf die Vertrauensbasis innerhalb der Open-Source-Community abzielen. So werden beispielsweise sogenannte Typosquats benutzt – das sind Paketnamen, die legitimen sehr ähnlich sind, aber gezielt kleine Tippfehler enthalten, damit Entwickler diese versehentlich herunterladen. Ebenso verbreitet sind Kopien oder Forks von populären Repositories, die geringfügige, aber schädliche Änderungen enthalten. An einem aktuellen Beispiel aus dem RubyGems-Ökosystem wurde entdeckt, dass zwei fast perfekte Nachbildungen von legitimen Paketen erstellt wurden. Nur eine einzige Zeilenänderung leitete sämtliche Telegram API-Aufrufe über einen Cloudflare Worker um, der von Angreifern kontrolliert wurde. So konnten sensible Daten wie Bot-Tokens, Chat-IDs, Nachrichten und Dateiuploads abgegriffen werden.
Diese Manipulation hat fatale Folgen, besonders in automatisierten Build- und Deployment-Pipelines, die auf solche Pakete vertrauen und ohne Prüfung in Produktivumgebungen eingesetzt werden. Interessanterweise wurde diese Angriffs-Welle kurz nach dem Verbot von Telegram in Vietnam registriert – die verwendeten Aliasnamen der Angreifer waren vietnamesisch. Allerdings gab es keine geografische Begrenzung (Geofence), sodass auch Entwickler weltweit gefährdet waren, wenn ihre Pipeline diese feindlichen Pakete einbezog. Sicherheitsfachleute wissen, dass Repository-Infrastrukturen aufgrund mehrerer Eigenschaften besonders anfällig sind. Neben Typosquatting und böswilligen Forks kommt hinzu, dass der enorme Umfang an Abhängigkeiten (dependency sprawl) sowie automatische Updates und verschachtelte Transitiv-Abhängigkeiten komplexe Überprüfungen erschweren. Dadurch kann ein einziger manipuliertes Paket oder Release unbemerkt in den Produktionscode geraten und dort Schaden verursachen.
Jason Soroko von Sectigo beschreibt die Situation treffend: Offene Registries wie npm, PyPI und RubyGems können zu Malware-Verteilungsplattformen werden. Die Kombination aus Geschwindigkeit, automatisierten Veröffentlichungsprozessen und mangelnder Transparenz führt dazu, dass Angreifer immer wieder erfolgreich sind. Gleichzeitig ist der immense Nutzen der Plattformen für Entwickler unbestritten. Nic Adams, CEO von 0rcus, betont die Vorteile, die Entwickler mit offenen Repositories genießen – sie bieten riesige Bibliotheken, gute Integration in CI/CD-Pipelines, starke Community-Unterstützung, schnelle Updates und agile Entwicklungszyklen. Der pragmatische Kompromiss lautet daher, trotz bekannter Risiken diese Services zu nutzen, aber Sicherheitsmaßnahmen gezielt zu verbessern. Die Alternative, geschlossene oder interne Repositories zu nutzen, hat aufgrund langer Release-Zyklen und fehlender Flexibilität nur eingeschränkte Akzeptanz.
Wichtig für Entwicklerteams und Organisationen ist daher, eine mehrschichtige Sicherheitsstrategie zu implementieren. Dazu gehört der Einsatz automatisierter statischer und dynamischer Analysewerkzeuge, die jede Abhängigkeit vor der Nutzung hinsichtlich möglicher Schwachstellen und bösartiger Modifikationen prüfen. Versionen sollten strikt festgelegt (version pinning) werden, um unkontrollierte Updates zu verhindern. Tools zur Herkunftsüberprüfung (dependency provenance) und Signaturverifikationen helfen, Manipulationen frühzeitig zu entdecken. Der Aufbau isolierter Build-Umgebungen reduziert das Risiko von unbefugten Zugriffen während des Entwicklungsprozesses. Real-Time Threat-Intelligence-Feeds ermöglichen die Erkennung neuer Bedrohungen oder verdächtiger Pakete im Repository-Ökosystem. Zudem sollten Entwickler Risk-Scoring-Mechanismen für Pakete nutzen und Alerts bei neuen Meldungen von bösartigen oder typosquattenden Komponenten automatisieren.
Dieser Ansatz verlangt eine nahtlose Integration in bestehende CI/CD-Pipelines, sodass Sicherheitstests frühzeitig („shift left“) und kontinuierlich erfolgen, ohne den Entwicklungsfluss zu behindern. Darren Meyer von Checkmarx empfiehlt den Einsatz von automatisierten Tools mit API-Zugriff, die schädliche Pakete vor dem Download erkennen und blockieren können. Dies ermöglicht es, dass Unternehmens-Repositories sauber bleiben und das Risiko für die gesamte Supply-Chain sinkt. Wirtschaftlich betrachtet stehen Entwickler folglich vor der Herausforderung, Geschwindigkeit, Innovationsdruck und Sicherheit zu vereinbaren. Offene Repositories bleiben essenziell für moderne Softwareentwicklung, doch die Risiken durch Supply-Chain-Angriffe machen ein Umdenken in der Absicherung notwendig.
Unternehmen sollten daher nicht nur auf technische Maßnahmen setzen, sondern auch Mitarbeiterschulungen fördern, Bewusstsein für Bedrohungen schaffen und Prozesse anpassen, um Angriffe frühzeitig zu erkennen und abzuwehren. Dies betrifft nicht nur große Konzerne, sondern gerade auch kleine und mittlere Unternehmen, die ebenfalls auf Open-Source-Komponenten angewiesen sind, aber oft weniger Ressourcen für Sicherheit aufbringen können. Die Gefahr von Supply-Chain-Angriffen wird durch Beispiele wie die Kompromittierung von GitHub-Accounts und die Verbreitung von Schadpaketen auf npm deutlich. Sicherheitsvorfälle in diesem Bereich nehmen an Häufigkeit und Schadensumfang ständig zu. Mit zunehmender Durchdringung von Software in allen Lebensbereichen und komplexeren Abhängigkeitsketten wächst die Bedeutung von präventiven Schutzmaßnahmen weiter.
Entwickler und Sicherheitsverantwortliche sollten daher Supply-Chain-Angriffe als kritische Bedrohung betrachten und ihre Strategien entsprechend adaptieren. Nur so lassen sich die Vorteile der offenen Softwareentwicklung mit einem vertretbaren Sicherheitsniveau verbinden und das Vertrauen in digitale Ökosysteme langfristig erhalten.