Altcoins Start-ups und Risikokapital DeFi

ASUS behebt kritische Sicherheitslücken in DriverHub – Schutz vor Remote Code Execution durch manipulierte HTTP-Anfragen und .ini-Dateien

ASUS hat bedeutende Sicherheitsupdates für DriverHub veröffentlicht, die zwei schwere Schwachstellen beheben, welche Angreifern potenziell Remote Code Execution ermöglichen konnten. Diese Schwachstellen basieren auf Fehlern in der Herkunftsvalidierung und der Zertifikatsprüfung, die durch speziell erstellte HTTP-Anfragen und manipulierte .

ASUS behebt kritische Sicherheitslücken in DriverHub – Schutz vor Remote Code Execution durch manipulierte HTTP-Anfragen und .ini-Dateien

ASUS hat kürzlich sicherheitsrelevante Updates für seine Software DriverHub veröffentlicht, nachdem Sicherheitsforscher mehrere kritische Schwachstellen entdeckt haben, die von Angreifern ausgenutzt werden konnten, um Systeme auf Basis von ASUS-Motherboards zu kompromittieren. DriverHub ist ein Hilfsprogramm, das automatisch das Motherboard-Modell eines Computers erkennt und relevanten Treiberupdates bereitstellt. Die Kommunikation mit der ASUS-eigenen Webseite driverhub. asus. com ist fundamental für den Prozess, doch genau hier lagen zwei Sicherheitsdefizite, die nun adressiert wurden. Die entdeckten Schwachstellen tragen die Bezeichnungen CVE-2025-3462 und CVE-2025-3463. Während CVE-2025-3462 eine Fehlerhafte Validierung der Herkunft von HTTP-Anfragen beschreibt, handelt es sich bei CVE-2025-3463 um eine unsachgemäße Prüfung von Zertifikaten bei der Kommunikation mit der Serverinfrastruktur. Beide Schwachstellen erhielten hohe CVSS-Bewertungen von 8. 4 beziehungsweise 9.

4 und stellten eine ernsthafte Bedrohung hinsichtlich eines Remote Code Execution-Angriffs dar. Die technische Lage gestaltet sich folgendermaßen: DriverHub arbeitet mit einem UpdateApp-Endpunkt, der das legitime ASUS-Setup-Programm AsusSetup. exe startet, welches eine INI-Datei namens AsusSetup. ini einliest. Diese Datei enthält wichtige Metadaten über die Treiberinstallation. Kritisch ist, dass das Setup mit einem sogenannten -s-Flag betrieben wird, was eine stille Installation ohne Nutzerinteraktion ermöglicht. In dieser INI-Datei kann der Parameter SilentInstallRun festgelegt werden, welcher beim Ausführen des Setups jedes gewünschte Skript oder Programm starten kann. Ein Angreifer könnte eine manipulierte Domain erzeugen, die etwa in der Form driverhub. com. <zufälliger String>. com gestaltet ist, um Nutzer mit scheinbar legitimen ASUS-Webadressen zu täuschen. Auf der eigenen Infrastruktur würde der Angreifer die manipulierte AsusSetup.

ini sowie eine Schadsoftware bereitstellen, die vom Setup-Programm auf dem Zielrechner ausgeführt wird. Diese Technik erlaubt es, beliebigen Code auf dem Zielsystem auszuführen, sobald ein unvorsichtiger Nutzer den geschickten Angriff auslöst. Der Angriff erfordert somit nur einen einzigen Klick, was die Gefahr besonders hoch macht. Das Verfahren ist vergleichbar mit einem sogenannten One-Click-Exploit und hebt die Relevanz von sicheren Herkunftsprüfungen und zertifikatsbasierten Verbindungen hervor. Zudem wird das Vertrauen in automatisierte Update-Programme erschüttert, da diese in der Vergangenheit häufiger als Angriffsvektor genutzt wurden. Dank verantwortungsvoller Offenlegung durch den Sicherheitsforscher MrBruh am 8. April 2025 konnten die ASUS-Entwickler innerhalb eines Monats einen Patch erarbeiten und am 9. Mai 2025 veröffentlichen. Es gibt bisher keine Berichte, dass diese Schwachstellen bereits in der Praxis durch bösartige Akteure ausgenutzt wurden.

Dennoch unterstreicht der Vorfall die Notwendigkeit, Software immer auf dem aktuellsten Stand zu halten, speziell wenn es um Komponenten mit direktem Systemzugriff geht. ASUS empfiehlt allen Nutzern von DriverHub dringend, die Software schnellstmöglich zu aktualisieren, um sich gegen derartige Remote Code Execution-Angriffe abzusichern. Das Update lässt sich über die vorhandene Benutzeroberfläche der Software beziehen, indem die Schaltfläche „Update Now“ aktiviert wird. Anwender sollten zusätzlich generell Sicherheitsbewusstsein walten lassen und bei verdächtigen Webseitenbesuchen, vor allem im Umfeld von Systemtools und Treiberinstallationen, Vorsicht walten lassen. Dieser Vorfall zeigt exemplarisch, wie modernste Sicherheitsmechanismen durch Unsicherheiten in der Implementierung von Vertrauensketten und Validierungen ausgehöhlt werden können.

Die kritischen Fehler bei DriverHub standen im Zusammenhang mit mangelhafter Herkunftsprüfung, die es erlaubte, HTTP-Anfragen von nicht vertrauenswürdigen Quellen entgegenzunehmen und zu verarbeiten. Die unzureichende Überprüfung von Sicherheitszertifikaten führte dazu, dass selbst manipulierte Verbindungen als authentisch erachtet wurden. In der Praxis bedeutet dies, dass ein Angreifer mit technischen Kenntnissen eine präparierte Infrastruktur aufbauen kann, um die Installation von Schadsoftware ohne Nutzerwarnung und -wissen zu initiieren. Solche Angriffe sind besonders gefährlich, da sie sich nahe an legitimen Prozessen orientieren und somit traditionelle Antivirus- und Sicherheitslösungen häufig umgehen können. Endanwender und IT-Administratoren sollten die Geschehnisse rund um diese Schwachstellen als wichtigen Weckruf verstehen, die Sicherheit von automatischen Software-Update-Tools kritisch zu überprüfen, zu hinterfragen und bei Bedarf geeignete Maßnahmen zu ergreifen.

Besonders in Unternehmensnetzwerken, in denen große Anzahl von ASUS-Geräten und DriverHub im Einsatz sind, könnten kompromittierte Treiberaktualisierungen zu größeren Sicherheitsvorfällen führen. Auf der technologischen Ebene bringt die Schwachstelle wichtige Lehren für die Softwareentwicklung mit sich. Ein zentraler Punkt bleibt, dass bei jeder Kommunikation über Netzwerke konsequente Herkunfts- und Identitätsprüfungen implementiert werden müssen. Der alleinige Einsatz von verschlüsselten Verbindungen reicht nicht aus, wenn die Vertrauenskette fehlerhaft geprüft wird. Das Beheben dieser Fehler ist oft komplex, kann aber katastrophale Auswirkungen haben, wenn dies unterbleibt. Gleichzeitig verdeutlicht der Fall auch die Bedeutung einer kooperativen Sicherheitsforschung, bei der Experten und Firmen zusammenarbeiten, um Gefahren wie Remote Code Execution schnell zu erkennen und zu beseitigen.

Die kurze Zeitspanne zwischen Meldung und Behebung zeugt von einem professionellen und verantwortungsbewussten Umgang mit Sicherheitslücken bei ASUS. Abschließend lässt sich sagen, dass Software wie DriverHub in der Form, wie sie automatische Systemaktualisierungen ermöglicht, zwar enorm komfortabel und zeitsparend ist, jedes mögliche Sicherheitsrisiko aber ernst genommen werden muss. Die Kombination aus technischen Schutzmaßnahmen, regelmäßigem Software-Patching und wachsamem Nutzerverhalten bildet ein solides Fundament, um zukünftige Angriffe wirksam zu verhindern. Für Nutzer gilt es also, unverzüglich die neuesten Updates zu installieren, auf offizielle Quellen beim Download von Treibern und Software zu achten und bei ungewöhnlichem Verhalten ihres Systems sofort anzusetzen. Nur so kann das Potential von Remote Code Execution an kritischen Stellen dauerhaft entschärft werden, womit Sicherheit und Stabilität des Systems gewährleistet bleiben.
OKX Partnerinhalte

Registrieren Sie sich bei OKX und erhalten Sie Ihren Willkommensbonus

OKX ist eine Plattform für Spot- und Futures-Handel, P2P-Tausch und Krypto-Sparpläne. Ein neues Konto über diesen Link eröffnet Zugang zum Willkommensbonus-Programm: bis zu 10.000 USDT für Ihre ersten Schritte an der Börse.

Konto erstellen und Bonus erhalten →

18+ · Partnerlink. Kryptowährungen sind volatil: Sie können Ihre Einlage verlieren.

Als Nächstes
Warum Embeddings in der technischen Dokumentation unterschätzt werden und wie sie die Zukunft verändern
Samstag, 14. November 2026. Warum Embeddings in der technischen Dokumentation unterschätzt werden und wie sie die Zukunft verändern

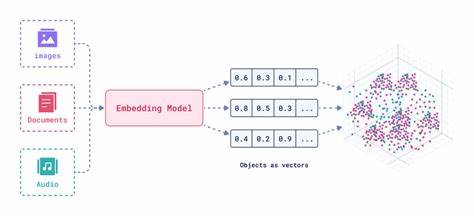
Maschinelles Lernen hat in den letzten Jahren zahlreiche Fortschritte gemacht und dabei vor allem mit textgenerierenden Modellen wie GPT, Gemini oder Claude Aufmerksamkeit erregt. Doch eine andere, weniger beachtete Technologie hat das Potenzial, die Arbeitsweise technischer Redakteure nachhaltig zu verändern: Embeddings.

Ransomware-Angriffe – Symptom einer tiefgreifenden IT-Krise in Unternehmen
Samstag, 14. November 2026. Ransomware-Angriffe – Symptom einer tiefgreifenden IT-Krise in Unternehmen

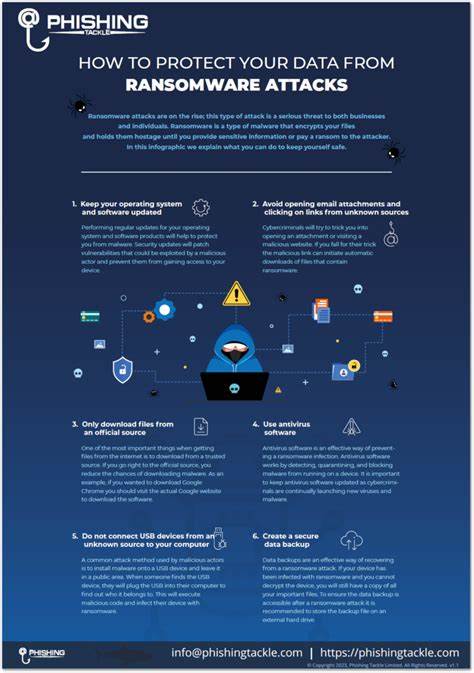
Ransomware-Angriffe sind seit Jahren ein immer wiederkehrendes Problem in der IT-Sicherheitslandschaft. Die stetige Zunahme solcher Attacken trifft Unternehmen weltweit und sorgt für massive Störungen im Geschäftsbetrieb.

American Bitcoin: Wie die Trump-Familie mit ABTC den Börsengang an der Nasdaq anführt
Samstag, 14. November 2026. American Bitcoin: Wie die Trump-Familie mit ABTC den Börsengang an der Nasdaq anführt

Die Welt des Bitcoin-Minings erlebt einen bedeutenden Wandel, da American Bitcoin, ein Unternehmen, das von der Trump-Familie unterstützt wird, seinen Börsengang an der Nasdaq plant. Unter dem zukünftigen Tickersymbol ABTC will das Unternehmen durch eine strategische Fusion mit Gryphon Digital Mining an die Börse gehen.

Bippy: Das mächtige Toolkit zum Hacken der React-Interna
Samstag, 14. November 2026. Bippy: Das mächtige Toolkit zum Hacken der React-Interna

React hat sich als eine der beliebtesten JavaScript-Bibliotheken für den Bau von Benutzeroberflächen etabliert und revolutioniert die Art und Weise, wie moderne Webanwendungen entwickelt werden. Entwickler schätzen vor allem die Effizienz, das komponentenbasierte Design und die virtuelle DOM-Struktur.

Tesla sucht Haskell Softwareingenieur: Innovation trifft funktionale Programmierung
Samstag, 14. November 2026. Tesla sucht Haskell Softwareingenieur: Innovation trifft funktionale Programmierung

Tesla revolutioniert weiterhin die Automobil- und Energiebranche und sucht nun gezielt nach Softwareingenieuren mit Erfahrung in Haskell, einer funktionalen Programmiersprache. Diese Entwicklung signalisiert nicht nur Teslas Engagement für technische Exzellenz, sondern auch den zunehmenden Wert funktionaler Programmierung in anspruchsvollen Technologieprojekten.

Loar und Karman: Aufstieg im Luft- und Raumfahrtsektor vor den Quartalsergebnissen
Samstag, 14. November 2026. Loar und Karman: Aufstieg im Luft- und Raumfahrtsektor vor den Quartalsergebnissen

Der Luft- und Raumfahrtsektor zählt zu den spannendsten Branchen an den Kapitalmärkten, nicht zuletzt wegen seiner Verbindung zu moderner Technologie und strategischer Bedeutung. Im Zentrum der jüngsten Entwicklungen stehen die Aktien von Loar Holdings und Karman Holdings, die sich in den vergangenen Tagen unterschiedlich entwickelt haben und die Anleger mit Erwartungen auf die anstehenden Quartalsberichte in Atem halten.

Strategy investiert 2 Milliarden Dollar in Bitcoin – Ein Spiegelbild des Kaufs im Februar
Samstag, 14. November 2026. Strategy investiert 2 Milliarden Dollar in Bitcoin – Ein Spiegelbild des Kaufs im Februar

Im März 2025 sorgte das US-amerikanische Softwareunternehmen Strategy für Aufsehen, als es bekannt gab, weitere 1,92 Milliarden US-Dollar in Bitcoin investiert zu haben. Diese Zukäufe sind Teil einer fortwährenden Strategie, die seit Monaten verfolgt wird, und spiegeln nahezu exakt die Höhe des früheren Kaufs im Februar 2025 wider.

Weitere Artikel zum Thema
Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte
Samstag, 14. November 2026. Die faszinierende Genealogie von Papst Leo XIV: Eine Reise durch Kulturen und Jahrhunderte

Papst Leo XIV, bekannt als Robert Francis Prevost, ist eine Persönlichkeit, deren Herkunft mehr ist als nur ein genealogisches Rätsel – sie ist ein Spiegelbild der einzigartigen und vielfältigen Geschichte Amerikas und der Neuen Welt. Seine familiären Wurzeln reichen mehrere Jahrhunderte zurück und verbinden unter anderem spanische Edelpersonen, italienische Immigranten, französisch-kanadische Siedler sowie afro-amerikanische Vorfahren.

Die Zukunft der Kryptowährung: 2024 und darüber hinaus - The Motley Fool enthüllt
Freitag, 13. November 2026. Die Zukunft der Kryptowährung: 2024 und darüber hinaus - The Motley Fool enthüllt

Im Jahr 2024 und darüber hinaus steht die Zukunft der Kryptowährungen im Mittelpunkt der Diskussionen. Die Volatilität und das Potenzial dieser digitalen Währungen stehen im Fokus von Experten und Anlegern gleichermaßen.

Rückblick: Nitanshi Goels eindringliches Geständnis – 'Ich wollte einfach nur schauspielern und im Fernsehen sein'
Freitag, 13. November 2026. Rückblick: Nitanshi Goels eindringliches Geständnis – 'Ich wollte einfach nur schauspielern und im Fernsehen sein'

Nitanshi Goel: Ein Rückblick auf ihren Weg zum Traum In der schillernden Welt des indischen Fernsehens gibt es viele junge Talente, die mit ihrer Leidenschaft und ihrem Talent die Herzen der Zuschauer im Sturm erobern. Eine dieser aufstrebenden Stars ist Nitanshi Goel, deren Karriere in den letzten Jahren rapide gewachsen ist.

Wer ist Satoshi Nakamoto, der Schöpfer von Bitcoin?
Freitag, 13. November 2026. Wer ist Satoshi Nakamoto, der Schöpfer von Bitcoin?

Die Identität von Satoshi Nakamoto, dem anonymen Schöpfer von Bitcoin, ist eines der größten Mysterien im Bereich der Kryptowährungen. Seit der Veröffentlichung des Bitcoin-Whitepapers im Jahr 2008 hat die Frage, wer Satoshi Nakamoto wirklich ist, sowohl Experten als auch Hobbynutzer gleichermaßen fasziniert.