Die Cybersecurity-Landschaft steht erneut vor einer ernsthaften Bedrohung durch die russland-verbundene Hackergruppe APT28, welche auch unter Namen wie Fancy Bear, Sednit oder Pawn Storm bekannt ist. Neueste Untersuchungen von ESET haben aufgedeckt, dass diese Gruppe eine bislang unbekannte Zero-Day-Sicherheitslücke in dem weitverbreiteten Webmail-Server MDaemon ausnutzte, um Regierungen und Verteidigungsunternehmen weltweit anzugreifen. Die gezielte Spionageoperation, die auf den Namen Operation RoundPress hört, beeinträchtigt maßgeblich die Sicherheit staatlicher Kommunikationskanäle und wirft ein Schlaglicht auf die Risiken veralteter oder unzureichend gepatchter Webmail-Systeme. Der Ursprung der Angriffe lässt sich auf das Jahr 2023 zurückverfolgen, wobei die Gruppe mit mittlerer Sicherheit identifiziert wurde.
Neben MDaemon nutzte APT28 auch Cross-Site-Scripting (XSS)-Schwachstellen in weiteren bekannten Webmail-Lösungen wie Roundcube, Horde und Zimbra, um ihre Schadsoftware dezent in E-Mail-Konten einzuschleusen. Während einige der Schwachstellen vorab bekannt und bereits behoben waren, ergab die Analyse, dass das MDaemon-Exploit eine bisher unbekannte Zero-Day-Lücke mit der Bezeichnung CVE-2024-11182 darstellt. Die Vorgehensweise von APT28 ist dabei ausgeklügelt und tückisch zugleich. Die Angreifer versendet E-Mails mit harmlos scheinenden Inhalten, innerhalb derer sich jedoch obfuszierter JavaScript-Code verbirgt. Dieser Code nutzt die XSS-Schwachstelle aus, sobald die E-Mail in einem verwundbaren Webmail-Client geöffnet wird, und führt die schädlichen Aktionen im Kontext des Browsers aus. Dadurch können die Täter auf vertrauliche Daten wie E-Mail-Nachrichten, Kontaktinformationen und sogar Zugangsdaten inklusive Zwei-Faktor-Authentifizierungs-Codes zugreifen.
Besonders ausgeklügelt zeigt sich die Schadsoftware SpyPress, die in der Lage ist, Sieve-Regeln anzulegen, welche automatisch Kopien eingehender E-Mails an die Angreifer weiterleiten – selbst wenn der schädliche Code nicht länger aktiv ist. Diese Angriffe zielen primär auf Regierungsstellen und Verteidigungsindustrie in Osteuropa, einschließlich der Ukraine sowie Bulgarien und Rumänien. Viele dieser Betriebe sind in der Produktion von Waffen aus sowjetischer Zeit involviert, die wiederum an die Ukraine geliefert werden. Das weite Zielnetzwerk umfasst zudem staatliche, militärische und akademische Einrichtungen in weiteren Ländern wie Griechenland, Kamerun, Ecuador, Serbien und Zypern. Die globale Reichweite und der gezielte Fokus auf kritische Infrastruktur verdeutlichen die strategische Bedeutung der Informationsbeschaffung für den russischen Staat.
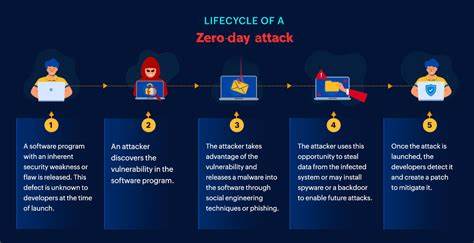
Ein weiteres bemerkenswertes Merkmal der Operation RoundPress ist, dass die Mehrzahl der kompromittierten Webmail-Varianten regelmäßig nicht auf dem neuesten Sicherheitsstand sind. Dies ist einer der Hauptgründe, warum APT28 hier so effizient agieren kann. Die Möglichkeit, allein durch das Öffnen einer mit Schadcode versehenen E-Mail eine Kompromittierung herbeizuführen, macht diese Angriffe besonders gefährlich. Solche Zero-Day-Angriffe stellen eine erhebliche Herausforderung für die Cybersicherheit dar, weil sie von den betroffenen Organisationen im Moment ihrer Entdeckung meist nicht abgewehrt werden können. Die Erkennung erfolgt häufig erst im Nachhinein, wenn bereits Daten exfiltriert wurden. Die Security-Forscher bei ESET betonen daher die Bedeutung zeitnaher Updates und Patches sowie kontinuierlicher Überwachung von E-Mail-Systemen. In der Vergangenheit war APT28 bereits mehrfach für Aktivitäten verantwortlich, bei denen Schwachstellen in Webmail-Software ausgenutzt wurden.
Bis Juni 2023 wurden beispielsweise diverse Sicherheitslücken im Roundcube-Webmail-System attackiert, um Spionage- und Recherchezwecke durchzuführen. Auch andere Gruppen wie Winter Vivern und UNC3707 (GreenCube) agieren immer wieder gegen ähnliche Ziele mit vergleichbaren Methoden. Besonders sensibel ist die Ausnutzung von XSS-Schwachstellen, da hierbei bösartiger Code aus den E-Mails direkt über den Webmail-Client im Browser mit den Rechten des Benutzers laufen kann. Dies eröffnet den Angreifern umfassende Möglichkeiten, Daten zu stehlen bzw. weitere Manipulationen durchzuführen. Das schädliche JavaScript lädt sogenannte Payloads, welche systematisch Anmeldeinformationen, Postfächer und zwei-Faktor-Authentifizierungs-Codes entwendet. Durch die Erweiterung der Funktionalität, etwa durch das Erstellen von Anwendungspasswörtern, können Angreifer trotz Passwort- oder 2FA-Änderungen persistenten Zugang zum Konto bewahren.
Diese Facette macht den Befall besonders hartnäckig und schwer zu beseitigen. Die in der Attacke eingesetzten Tools kommunizieren mit den Command-and-Control-Servern (C2) der Hacker, um jede Menge Informationen sicher und unbemerkt an die Täter zu senden. Diese Infrastruktur erlaubt es APT28, ihre Malware flexibel zu steuern und die erbeuteten Daten zentral zu sammeln. Die Implikationen für die IT-Sicherheit von Regierungsorganisationen könnten kaum ernster sein. Angriffe auf Webmail-Systeme sind besonders heimtückisch, da E-Mails häufig der primäre Kommunikationskanal für sensible Informationen sind. Ein kompromittiertes Postfach kann so die Grundlage für weitreichende Informationsverluste, Manipulationen oder Geheimnisverrat bilden. Daher raten Experten zu einem mehrstufigen Verteidigungsansatz: Regelmäßige Updates auf die neuesten Softwareversionen sind unabdingbar, insbesondere für Webmail-Server.
Zugleich sollten Mitarbeiter für die Gefahren von Phishing und Social Engineering sensibilisiert werden, denn die Trefferquote einer solchen Spear-Phishing-Kampagne wird durch menschliche Fehler erhöht. Umfassendes Monitoring und Anomalie-Erkennung auf Mailservern helfen dabei, verdächtige Aktivitäten frühzeitig zu erkennen und einzugrenzen. Darüber hinaus empfehlen Sicherheitsexperten, Mechanismen wie Content-Security-Policy (CSP) und sichere Kodierungstechnik zu implementieren, um XSS-Angriffe zu erschweren. Webmail-Anbieter und Administratoren sollten auch auf Sieve-Filterregeln achten, die gezielt zum Zwecke der Informationsweiterleitung missbraucht werden können. Die Entdeckung von APT28s Aktivitäten im Rahmen von Operation RoundPress unterstreicht die andauernde Bedrohung durch staatlich geförderte Cyber-Spionage und den wichtigen Stellenwert von Cybersicherheit in kritischen Infrastrukturen.
Länder und Organisationen müssen fortlaufend wachsam sein und ihre Verteidigungsmaßnahmen gegen solche hochentwickelten Bedrohungen weiterentwickeln. Die Tatsache, dass APT28 beziehungsweise Fancy Bear seit Jahren aktive und technisch versierte Bedrohungen für globale Sicherheit darstellen, macht deutlich, dass eine isolierte Betrachtung einzelner Schwachstellen nicht ausreicht. Stattdessen bedarf es eines strategischen Sicherheitsansatzes, der Menschen, Prozesse und Technologien vereint, um Angriffe zu verhindern, aufzudecken und effektiv abzuwehren. Abschließend lässt sich zusammenfassen, dass die Kombination aus einer bislang unbekannten Zero-Day-Sicherheitslücke im MDaemon-Webmail-Server und der professionellen Vorgehensweise von APT28 eine erhebliche Gefahr für Regierungs- und Verteidigungsnetze weltweit darstellt.
Die Operation RoundPress zeigt exemplarisch, wie komplex und zielgerichtet moderne Cyber-Spionage ist und wie wichtig es ist, dass Organisationen ihre Systeme aktuell halten, sensibilisieren und kontinuierlich überwachen, um solchen Bedrohungen wirkungsvoll begegnen zu können.